



Aztec Labs rompt les liens avec le produit obsolète Aztec Connect après un piratage de 2,1 millions de dollars

- L'attaque sur Aztec Connect était due à un bug de vérification de preuve incomplet qui a permis des retraits frauduleux de contourner les contrôles de validation.
- Étant donné qu'Aztec Connect était entièrement décentralisé et abandonné depuis des années, la vulnérabilité ne peut pas être corrigée et le protocole ne peut pas être mis en pause.
- Aztec Labs et la Fondation Aztec ont souligné que l'exploitation n'affecte ni le réseau Aztec actuel ni le jeton AZTEC.
Le contrat intelligent d'Aztec Connect aurait perdu 2,1 millions de dollars après qu'un attaquant a profité d'une faille de vérification dans le pont de confidentialité qui a été fermé il y a trois ans. Cette attaque s'accompagne également d'une particularité, car la faille se situe au-delà de toute capacité de correction de la part de l'équipe Aztec Labs.
Les fonds volés comprenaient environ 909 ETH, 270 000 DAI et 167 wstETH, selon le cabinet de sécurité blockchain BlockSec, qui a signalé la transaction suspecte via son système de surveillance Phalcon.
Avant qu'il ne soit déprécié par Aztec Labs en mars 2023, Aztec Connect c'était un pont zk-rollup qui permettait aux utilisateurs d'interagir avec des protocoles DeFi comme Aave et Lido tout en masquant les détails des transactions grâce à des preuves à divulgation nulle de connaissance (zero-knowledge proofs). Aztec Labs a cessé d'exécuter son séquenceur en mars 2024.
Le token AZTEC est en hausse de plus de 5 % au moment de la publication du rapport de Cryptoplitan.
Quelle était la faille qui a permis à l'attaquant d'exploiter Aztec Connect ?
La faille était due à une incompatibilité impliquant la frontière entre l'ensemble de transactions vérifiées et le traitement du règlement sur la couche 1 (L1), selon l'analyse de BlockSec Phalcon sur X.
Selon le cabinet de sécurité CertiK, la faille était une validation incomplète des données de preuve soumises.
Une fonction du contrat vérifiait uniquement le début de la preuve, tandis que les instructions de transfert de tokens intégrées ailleurs n'étaient pas vérifiées, et c'est ce qui a permis à l'attaquant de manipuler les retraits.
Quelle est la réponse d'Aztec Labs à l'exploitation de la faille ?
Aztec Labs a confirmé qu'il enquêtait mais a déclaré qu'il n'avait aucun mécanisme pour intervenir. « Aztec Connect a été déprécié il y a 3 ans. Aztec Labs ne détient aucune clé d'administration ni contrôle sur le système ; il ne peut pas être mis en pause ou mis à jour par nous », a écrit l' équipe sur X.
Dans une déclaration séparée, l' Aztec Foundation a publié sur X, affirmant que la fondation a souligné que l'incident n'a aucun lien avec les contrats intelligents liés au token AZTEC ERC-20 ou au réseau Aztec actuel, qui se concentre sur les contrats intelligents privés.
« Aztec Connect a été déprécié il y a 3 ans et Aztec Labs ne conserve aucun contrôle sur le système », a écrit l'Aztec Foundation.
Lorsqu'Aztec Labs a mis fin au pont, il a renoncé aux clés d'administration des contrats étant donné qu'il s'agissait d'un protocole axé sur la confidentialité. Cependant, le compromis est que une fois les clés supprimées, personne ne peut déployer une correction lorsqu'une vulnérabilité apparaît.
Quel est le coût de l'exploitation ?
Les contrats Aztec Connect détenaient environ 2,15 millions de dollars de valeur totale bloquée avant l'attaque, selon Les données de DefiLlama, et ce sont ces fonds que l'exploiteur a pu accéder.
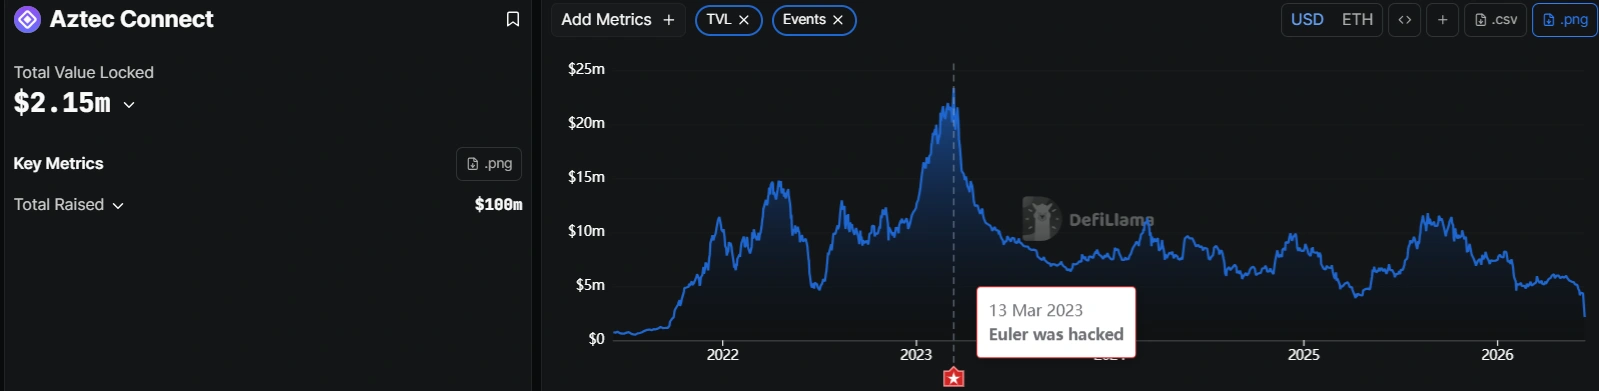
Les fonds n'étaient pas surveillés et l'équipe n'a rien fait à leur sujet, car tout actif laissé à l'intérieur dépend entièrement de l'intégrité du code d'origine.
L'exploitation d'Aztec Connect met également en lumière le risque récurrent pour les utilisateurs qui laissent leurs fonds dans des contrats hérités après la migration d'un projet.
Les exploitations de juin s'accumulent
Nous sommes déjà à mi-chemin du mois de juin, et avec l'augmentation des exploitations, les protocoles crypto ne semblent pas prendre de repos. Le mois de mai a également été ponctué de diverses exploitations, et les plateformes récemment dépréciées subissent une augmentation des attaques
Cryptopolitan a précédemment rapporté sur les exploitations touchant Gnosis Pay et TesseraDAO au cours des premiers jours de juin, TesseraDAO ayant perdu à elle seule 2,5 millions de dollars dans une attaque de mint-and-dump sur la chaîne BNB.
Selon Les données de DeFiLlama, les exploitations de juin ont déjà atteint environ 43,93 millions de dollars de pertes cumulées à mi-mois.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Qu'est-ce qu'Aztec Connect et pourquoi a-t-il été exploité ?
Aztec Connect était un pont zk-rollup sur Ethereum offrant de la confidentialité pour les transactions DeFi. Il a été déprécié en mars 2023 ; depuis que l'équipe a renoncé aux clés d'administration, une faille de vérification dans son contrat intelligent immuable n'a pas pu être corrigée, permettant à un attaquant de vider environ 2,1 millions de dollars le 14 juin 2026.
L'exploitation d'Aztec Connect affecte-t-elle le jeton AZTEC ou le réseau Aztec actuel ?
Non. Ni Aztec Labs ni la Fondation Aztec n'ont confirmé que les contrats exploités avaient un lien avec le jeton ERC-20 AZTEC ou tout contrat intelligent lié au réseau Aztec actuel.
Comment l'attaquant a-t-il exploité le contrat ?
Selon l'analyse de BlockSec, la cause racine était une incohérence entre la vérification des transactions rollup du contrat et sa logique de règlement sur le L1, ce qui a permis à l'attaquant de tromper le contrat pour qu'il libère des fonds qu'il n'aurait pas dû.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









