






L’exploitant de la faille du pont Adshares rend 256 ETH après un piratage de 628 000 $ alors que les analystes mettent en garde contre les arnaques de récupération

- L'attaquant à l'origine de l'exploitation du pont Adshares a restitué 256 ETH, récupérant ainsi environ 86 % des quelque 628 K$ volés lors du piratage.
- Ce remboursement partiel s'inscrit dans une tendance croissante de la DeFi où les attaquants conservent une partie des fonds volés tout en restituant le reste, parfois suite à des négociations informelles sur une prime.
- Les analystes mettent en garde les utilisateurs de rester vigilants face aux portails de remboursement frauduleux, aux liens de phishing et aux comptes usurpateurs qui apparaissent souvent après des exploits de grande ampleur.
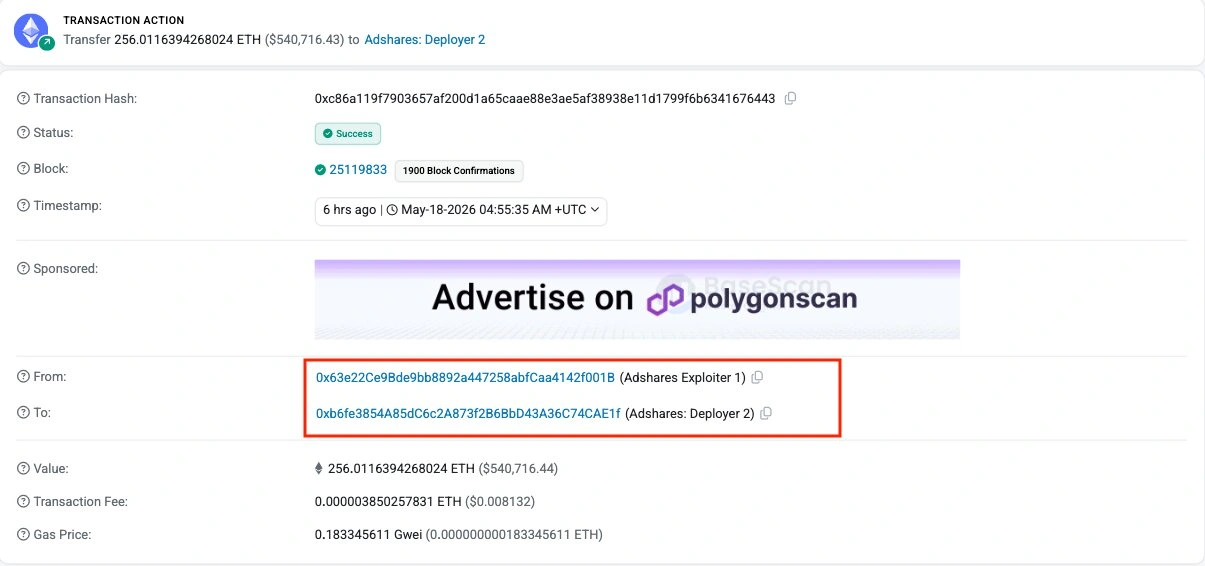
L’attaquant derrière l’exploitation du pont Adshares le 17 mai a rendu 256 ETH (environ 540 700 $) à l’adresse du déployeur du projet, couvrant environ 86 % de la perte estimée à 628 000 $, selon PeckShieldAlert.
Cependant, malgré les nouvelles de la remboursement partiel constituant une forme de soulagement pour le projet et l’espace DeFi, qui voit augmenter les attaques de la part de mauvais acteurs, les chercheurs en sécurité avertissent que les plateformes et les utilisateurs doivent également se méfier et rester vigilants, car les périodes de récupération post-piratage attirent également des escrocs qui ciblent les utilisateurs affectés.
Comment l’exploitation d’Adshares s’est-elle produite ?
Selon le chercheur en sécurité et fondateur de la plateforme de sécurité web3 CD Security, Chris Dior, qui a été parmi les premiers à signaler l’incident Adshares le 16 mai, la cause racine était un échec dans la validation du minting du pont.
« L’EOA du minteur de pont a signé 3 appels wrapTo() avec des txids de chaîne native inexistants, mintant de faux wADS à l’attaquant. L’attaquant a vendu les wADS pour ~148,5 ETH et ~305 000 $ USDC sur Ethereum », a écrit Dior sur X.
La base de données des exploits de DeFiLlama catégorise l’incident du 16 mai comme une défaillance de la logique du protocole utilisant une technique de « Contournement de la vérification du pont », avec une perte totale de 628 000 $ sur Ethereum. Cela implique que la vulnérabilité provenait de la couche de vérification des preuves inter-chaînes du pont et non d’une faille liée au trading sur le marché ou aux oracles.
Adshares a réussi à obtenir un remboursement partiel
Le fait que les exploitants rendent un certain pourcentage de leur butin et en gardent un plus petit n’est pas nouveau dans l’espace DeFi. Cependant, il semble que cette voie de « chapeau blanc » gagne en popularité car certains ont été exécutés avec succès. Le remboursement partiel d’Adshares suit ce schéma.
Cependant, il n'a pas été confirmé si Adshares proposait des conditions officielles de prime ou si l'attaquant a restitué les fonds volontairement au moment de la rédaction.
Une autre plateforme qui a récemment récupéré une partie de ses fonds exploités est TAC, un protocole inter-chaînes reliant TON et Ethereum. Après avoir perdu 2,8 millions de dollars le 12 mai, TAC a offert à l'attaquant une prime de 10 % pour restituer le solde. L'exploitant a accepté, et TAC a reclassé l'incident comme un incident « chapeau blanc » (white hat), abandonnant les poursuites en coordination avec les partenaires de sécurité et les forces de l'ordre.
L'équipe de Verus a également étendu une offre de type « chapeau blanc » à l'attaquant qui a lancé une exploitation de 11,5 millions de dollars contre la plateforme, comme rapporté par Cryptopolitan.
À ce jour, l'équipe d'Adshares n'a publié aucune déclaration publique abordant l'exploitation, n'a pas publié d'analyse post-mortem, n'a pas émis d'avis officiel de prime, ni partagé d'informations sur la récupération.
Les utilisateurs doivent se méfier de toute information ne provenant pas des comptes officiels de la plateforme.
Les périodes de récupération favorisent les escroqueries secondaires
Toutes les exploitations ne conduisent pas à un remboursement ; en fait, beaucoup n'y conduisent pas, et même lorsque les fonds reviennent, l'attention suscitée par une faille crée un terrain fertile pour la fraude.
Pendant ces fenêtres, il est courant de voir une augmentation des fausses annonces de primes, des portails de remboursement phishing et des liens de vérification de portefeuille ciblant les utilisateurs qui recherchent des mises à jour sur l'indemnisation.
Les exploitations de THORChain et de Verus sont les incidents les plus récents qui ont amené les analystes à émettre ces alertes. THORChain a subi une exploitation de 10 millions de dollars le 15 mai, après quoi des acteurs malveillants ont commencé à répandre des informations erronées selon lesquelles le protocole lancerait une plateforme de remboursement.
Quiconque prétend ici, dans les messages privés (ou ailleurs) faire partie de l'équipe ou de la communauté Verus et offrir un remboursement est un escroc. NE COMMUNIQUEZ AVEC PERSONNE OFFRANT UN REMBOURSEMENT OU AFFIRMANTE L'EXISTENCE D'UN PROGRAMME DE REMBOURSEMENT, ET SIGNALEZ-LES SUR DISCORD ou X en conséquence.
— Verus – The Internet of Value (@VerusCoin) 18 mai 2026
THORChain a averti les utilisateurs sur X que « de faux comptes et de fausses informations » circulaient au sujet de programmes de remboursement, d'airdrops et de demandes d'indemnisation inexistants. Les utilisateurs d'Adshares font face à une fenêtre de risque similaire maintenant que le retour partiel a attiré l'attention du public.
Les exploitations de ponts continuent de s'accumuler en 2026
La brèche d'Adshares s'ajoute à un nombre croissant d'exploitations liées aux ponts. PeckShieldAlert a signalé que les pertes cumulées des ponts en 2026 ont dépassé 328,6 millions de dollars jusqu'à mi-mai, un chiffre qui inclut la faille du pont Verus-Ethereum de 11.5 millions de dollars qui a été divulguée le 18 mai.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
FAQ
Comment le pont Adshares a-t-il été exploité ?
L'attaquant a utilisé l'EOA bridge-minter pour signer trois appels wrapTo() faisant référence à des identifiants de transaction natifs inexistants, créant ainsi des tokens wADS non adossés sur Ethereum, qui ont ensuite été échangés contre environ 148,5 ETH et 305 000 $ en USDC.
Quelle quantité des fonds Adshares volés a été restituée ?
PeckShieldAlert a signalé que l'exploiteur a remboursé 256 ETH, d'une valeur d'environ 540 700 $, à l'adresse du déployeur, représentant environ 86 % de la perte estimée à 628 000 $.
Adshares a-t-il officiellement confirmé une offre de prime ou un plan de recouvrement ?
Au 18 mai, aucun rapport d'autopsie publique, avis de prime officiel ou déclaration de récupération signée d'Adshares n'a été identifié par des sources indépendantes.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









