



Verus subit un piratage de 11,5 M$ alors que les exploits liés aux ponts atteignent 329 M$ en 2026

- Des pirates ont vidé le pont Verus-Ethereum de tBTC, ETH et USDC avant de consolider les fonds dans plus de 5 400 ETH détenus sur un seul portefeuille.
- Les chercheurs en sécurité ont indiqué que l'exploitation ressemblait à la même classe de faille de vérification derrière l'attaque historique du pont Wormhole et l'exploitation du pont Nomad.
- Les exploitations de ponts inter-chaînes ont désormais causé plus de 328 millions de dollars de pertes en 2026.
Le 18 mai, un attaquant a drainé environ 11,5 millions de dollars du pont Verus-Ethereum en utilisant une preuve Merkle falsifiée. Cet événement s'ajoute au nombre croissant d'exploits de ponts inter-chaînes qui ont désormais atteint 328,6 millions de dollars rien qu'en 2026.
Le pont Verus-Ethereum est le dernier à subir un exploit dans un mois qui semble avoir repris là où avril, record en main, s'était arrêté.
Comment Verus a-t-il été piraté ?
Le firm de sécurité blockchain PeckShieldAlert a signalé que l'attaquant a extrait 103,6 tBTC, 1 625 ETH et 147 000 USDC du contrat de pont, puis a échangé les tokens volés contre 5 402,4 ETH d'une valeur d'environ 11,4 millions de dollars.
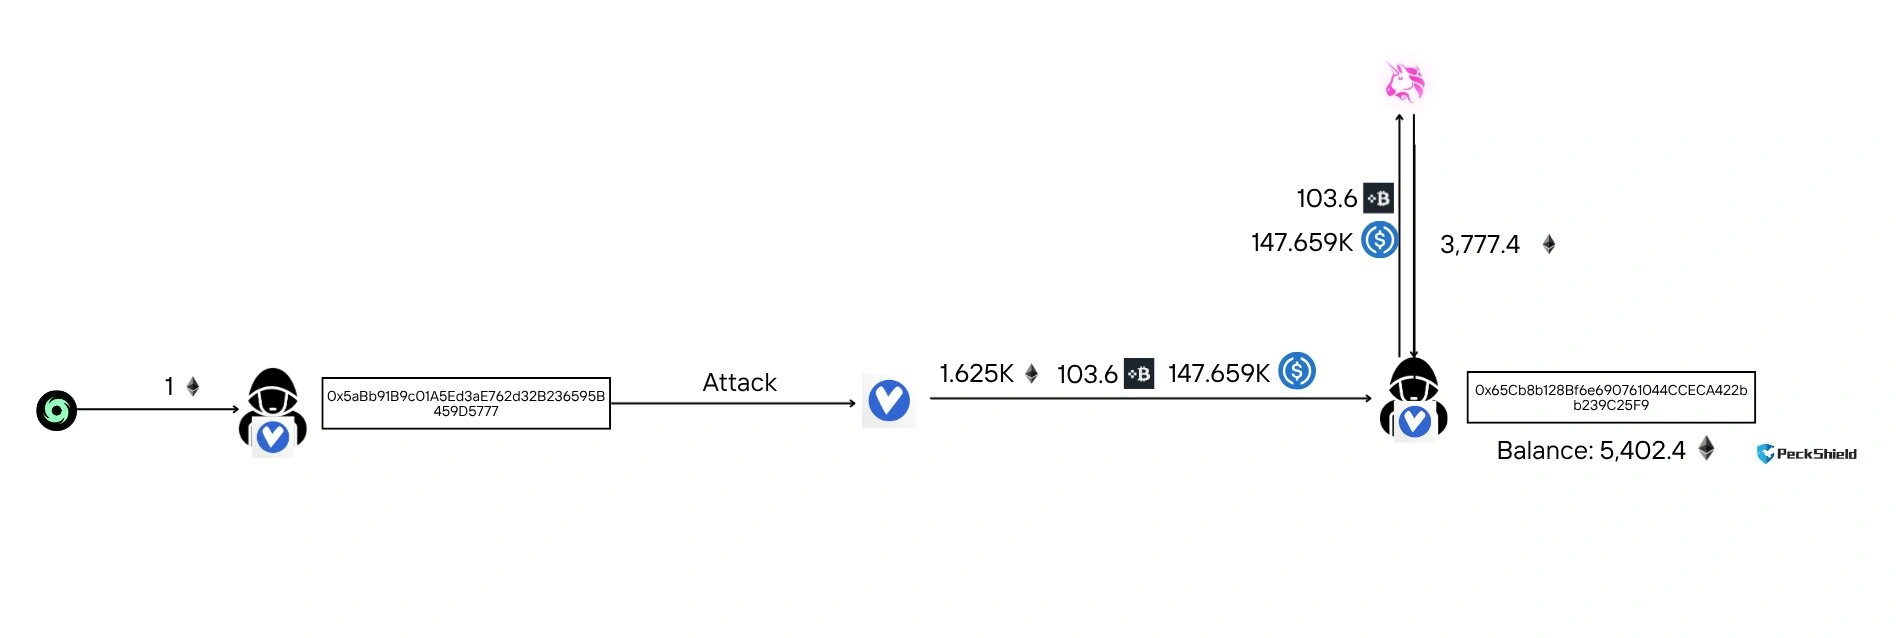
Selon PeckShieldAlert et Blockaid, qui ont tous deux signalé indépendamment l'exploit, les fonds convertis resteraient dans un seul portefeuille à l'adresse 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9.
Blockaid a également identifié le compte propriétaire externe de l'attaquant et publié le hachage de la transaction d'exploit.
Comment l'exploit a-t-il fonctionné ?
Blockaid a partagé un fil sur X, indiquant que l'attaque présentait la même classe de vulnérabilité que celle derrière deux des piratages de ponts les plus notables de la crypto, la brèche de Wormhole de 320 millions de dollars et le drain de Nomad de 190 millions de dollars, tous deux en 2022.
EOA de l'attaquant : 0x5aBb91B9c01A5Ed3aE762d32B236595B459D5777
Portefeuille draineur (détient toujours les fonds) : 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9Tx d'exploit : https://t.co/OqBh2alXGc
Contrat de pont : https://t.co/EN3LkDfId9— Blockaid (@blockaid_) Mai 18, 2026
Selon Blockaid, le pont Verus a correctement vérifié les racines d'état notariées, y compris des signatures cryptographiquement valides de 8 des 15 notaires. Cependant, la faiblesse résidait dans ce que le pont n'a pas vérifié au-delà de cette étape de vérification.
Cos, fondateur du cabinet de sécurité blockchain SlowMist et connu sous le nom d'@evilcos sur X, a déclaréa déclaré : « La cause du piratage pourrait être que l'attaquant a construit une preuve Merkle falsifiée, qui a passé la vérification du pont Verus Ethereum (non open-source), leur permettant de retirer les fonds (ETH/tBTC/USDC) en toute simplicité. » Cos a ajouté que « des détails spécifiques nécessitent une vérification supplémentaire ».
Verus a appliqué un correctif d'urgence deux jours avant le piratage
Selon CoinXtremea rapporté que Verus avait poussé ce qu'il appelait une mise à jour d'urgence « urgente et obligatoire », version 1.2.14-2, juste deux jours avant la survenue de l'exploit.
La mise à jour a été décrite comme un correctif pour une vulnérabilité ; cependant, il n'est pas encore clair si le problème corrigé et la vulnérabilité exploitée sont liés, car Verus n'a pas commenté publiquement l'incident au moment du rapport.
Les exploits de pont dépassent 328 millions de dollars cette année
Huit exploits majeurs liés aux ponts se sont produits cette année, le pont Verus étant le plus récent, selon PeckShieldAlert. La perte cumulative est d'environ 328,6 millions de dollars.
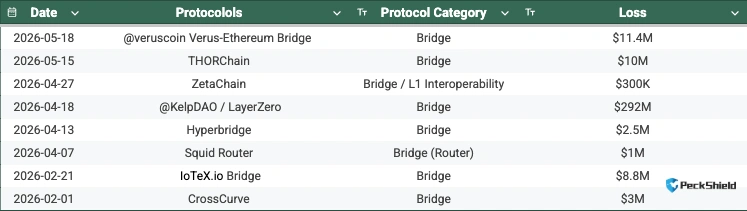
Cela s'ajoute à ce qui est désormais considéré comme un modèle qui affecte l'infrastructure inter-chaînes depuis que des ponts comme Wormhole et Nomad ont subi des exploits majeurs il y a quatre ans.
Les critiques continuent de souligner que les ponts restent des cibles de haute valeur car ils détiennent de grands pools d'actifs verrouillés, et qu'une seule faille de vérification peut débloquer l'intégralité du pool.
L'espace DeFi a généralement été sous attaque, avec des attaques à grande et petite échelle s'étendant d'avril à mai. Cryptopolitan a rapporté sur des exploits notables survenus en mai, y compris des exploits contre Ink Finance et Renegade qui ont coûté au total 349 000 $, ainsi qu'une compromission de clé privée chez Syndicate Labs ayant entraîné la perte de 18,5 millions de tokens SYND.
VRSC, le token natif du réseau Verus, se négociait à environ 0,75 $ avec une capitalisation boursière de plus de 60 millions de dollars au moment de l'exploit, selon les données de CoinMarketCap.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Combien a été volé lors de l'attaque du pont Verus ?
L'attaquant a vidé 103,6 tBTC, 1 625 ETH et 147 000 USDC, puis a converti les actifs volés en 5 402,4 ETH d'une valeur d'environ 11,4 millions de dollars.
Qu'est-ce qui a causé l'exploitation du pont Verus ?
Blockaid a classé la cause racine comme un écart entre la vérification de la preuve sur la chaîne source et la liaison de la valeur sur la chaîne de destination, la même classe de vulnérabilité qui a permis les attaques des ponts Wormhole et Nomad en 2022. Le chercheur en sécurité Cos a estimé que l'attaquant avait forgé une preuve Merkle ayant passé les contrôles de validation du pont.
Combien ont coûté les exploitations de ponts en 2026 ?
PeckShieldAlert a signalé que huit exploitations majeures liées aux ponts jusqu'à mi-mai 2026 ont entraîné des pertes cumulées de 328,6 millions de dollars sur les protocoles inter-chaînes.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









