






El fundador de LayerZero responde a las afirmaciones «completamente falsas» sobre el hackeo de KelpDAO

- Bryan Pellegrino, fundador de LayerZero, niega la afirmación de KelpDAO de que aprobó una configuración insegura.
- La disputa se centra en una configuración de puente de riesgo con un único verificador utilizada antes de la explotación de 292 millones de dólares.
- Pellegrino afirma que Kelp redujo la seguridad, mientras que Kelp sostiene que LayerZero dio su aprobación implícita.
Bryan Pellegrino, fundador y CEO de LayerZero Labs, ha respondido a KelpDAO después de que el protocolo de restaking líquido publicara una publicación larga junto con capturas de pantalla que afirma son prueba de que el personal de LayerZero aprobó la configuración de puente de verificador único que fue explotada en el hackeo de 292 millones de dólares del 18 de abril.
Pellegrino dijo que el relato de KelpDAO sobre los eventos es en gran parte falso y que Kelp mismo degradó desde una configuración predeterminada más segura.
El señalamiento público de dedos acusatorios entre ambas plataformas fractura lo que se ha configurado como un frente unido por proyectos de DeFi que asumieron la tarea de contener las consecuencias de la explotación, uniéndose bajo el lema «DeFi United».
LayerZero se comprometió a más de 10.000 ETH para los esfuerzos de recuperación liderados por Aave el 28 de abril, según una publicación de la cuenta oficial del protocolo. Sin embargo, el último desarrollo plantea la pregunta de quién asume la responsabilidad por la causa raíz de la explotación, y hasta ahora, parece haber convertido a antiguos aliados en adversarios.
¿Por qué LayerZero y KelpDAO están en conflicto?
En una publicación en cadena en X el 5 de mayo, Pellegrino desafió tres afirmaciones específicas que KelpDAO hizo en su anuncio de que migraría el puente de rsETH de LayerZero a CCIP de Chainlink.
"Una tonelada de esto es simplemente completamente falso", escribió Pellegrino. Dijo que Kelp originalmente se implementó con la configuración predeterminada de multi-DVN (Red de Verificadores Descentralizada) de LayerZero y «migró manualmente a una configuración 1/1 más tarde».
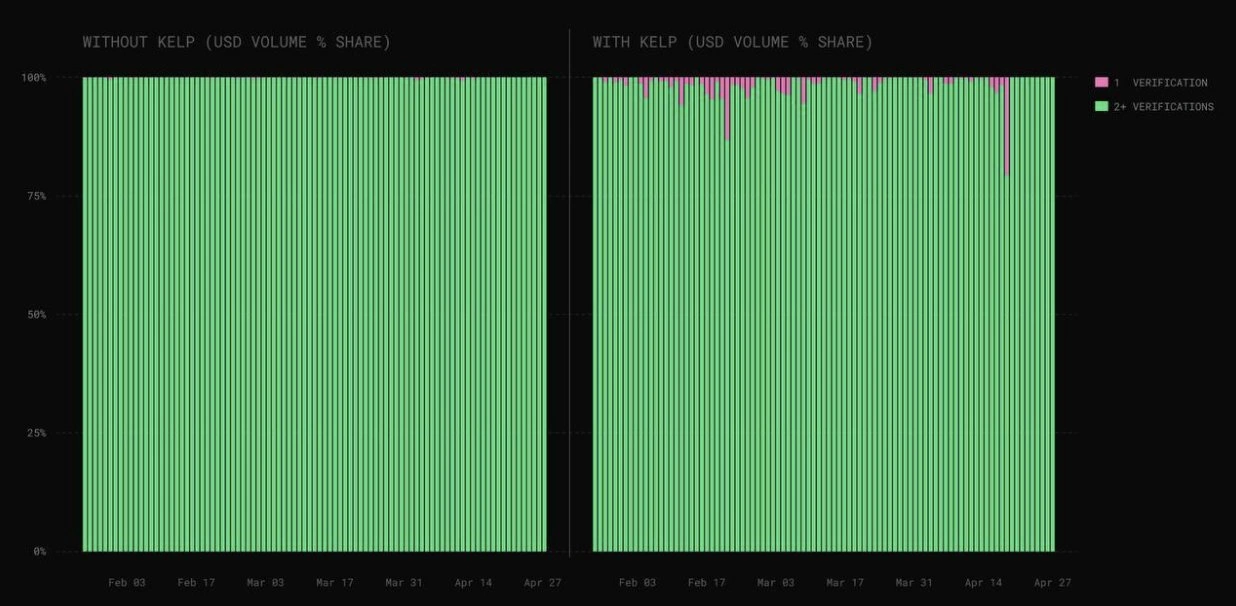
Una configuración de DVN 1 de 1 significa que una única firma de verificación es suficiente para autorizar transferencias de tokens entre cadenas, eliminando la redundancia que proporciona el multi-DVN.
Pellegrino añadió que «casi el 100 % del volumen en una configuración 1/1 era rsETH», señalando a Kelp como el usuario dominante de la configuración que fue explotada. También señaló que la documentación de LayerZero advierte contra el uso de una configuración de verificador único para aplicaciones de producción.
En un artículo anterior del 4 de mayo, Pellegrino reconoció un conflicto personal con la situación. «Aún siento una gran disonancia cognitiva aquí», escribió.
Pellegrino afirmó que se equivocó al asumir que era imposible que alguien cambiara manualmente las configuraciones que él había ayudado a establecer a un 1/1.
Según el reconocimiento de Pellegrino, el protocolo proporcionaba la infraestructura, pero cada aplicación elegía cómo configurarla. Aunque afirmó que era fácil quedarse de brazos cruzados y no hacer nada, reconoció que ese no era el enfoque correcto.
KelpDAO dice que LayerZero aprobó la configuración
La posición de KelpDAO post de mayo 5 fue diferente. Según Cryptopolitan’s informes anteriores, Kelp publicó capturas de pantalla de Telegram en las que un miembro del equipo de LayerZero escribía «No hay problema en usar los valores predeterminados» durante las discusiones sobre la expansión de L2 de Kelp. Kelp afirma que esos intercambios abarcan ocho conversaciones a lo largo de 2,5 años sin objeción por parte del personal de LayerZero.
Kelp anunció que está migrando rsETH a CCIP de Chainlink, calificando el movimiento como una respuesta directa a la vulnerabilidad. La migración ya está en curso. El repositorio de GitHub de Kelp enumera un nuevo contrato «CCIP (Chainlink) RSETH» junto al contrato heredado LayerZero RSETH_OFT, según la cobertura anterior de Cryptopolitan’s.
La vulnerabilidad y su escala
El ataque del 18 de abril drenó 116.500 rsETH, aproximadamente el 18% del token restakeado líquido en circulación, del puente de Kelp impulsado por LayerZero.
En el momento de la vulnerabilidad, el 47% de los contratos OApp activos de LayerZero utilizaban una configuración DVN 1-de-1, según los datos citados en informes anteriores. LayerZero ha prohibido posteriormente esta configuración y está impulsando migraciones en toda su base de aplicaciones.
DeFi está en una encrucijada
La disputa entre Pellegrino y Kelp probablemente moldeará la forma en que los protocolos DeFi negocien las responsabilidades de seguridad con los proveedores de infraestructura en el futuro.
LayerZero enfrenta presión para explicar por qué casi la mitad de su base de aplicaciones ejecutaba una configuración que ahora considera inaceptable. Kelp enfrenta escrutinio sobre por qué pasó de un valor predeterminado de múltiples verificadores, si el relato de Pellegrino es preciso. El ETH congelado en Arbitrum sigue en un limbo legal, y la contribución de recuperación de 10.000 ETH de DeFi United de LayerZero se desvanece en el espejo retrovisor.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Quién estuvo detrás de la explotación del puente Kelp por valor de 292 millones de dólares?
Chainalysis vinculó a los atacantes del 18 de abril al Grupo Lazarus de Corea del Norte, quienes comprometieron los nodos RPC utilizados por la red de verificación de LayerZero y lanzaron un ataque DDoS simultáneo para redirigir el tráfico hacia infraestructuras envenenadas.
¿Qué dice el fundador de LayerZero sobre las afirmaciones de KelpDAO?
Bryan Pellegrino declaró el 5 de mayo que la cuenta de KelpDAO es "totalmente falsa", asegurando que Kelp originalmente se implementó con la configuración predeterminada de multi-DVN de LayerZero y posteriormente degradó manualmente la configuración a un solo verificador (1-de-1) que fue explotado.
¿Por qué está migrando KelpDAO de LayerZero a Chainlink CCIP?
Kelp anunció la migración el 5 de mayo como respuesta directa a la vulnerabilidad del 18 de abril, con la nueva integración CCIP ya visible en el repositorio GitHub de Kelp junto al contrato heredado LayerZero.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









