





Coldcard-Opfer verklagen Coinkite-Gründer wegen ignoriertem Warnhinweis vom Mai 2025

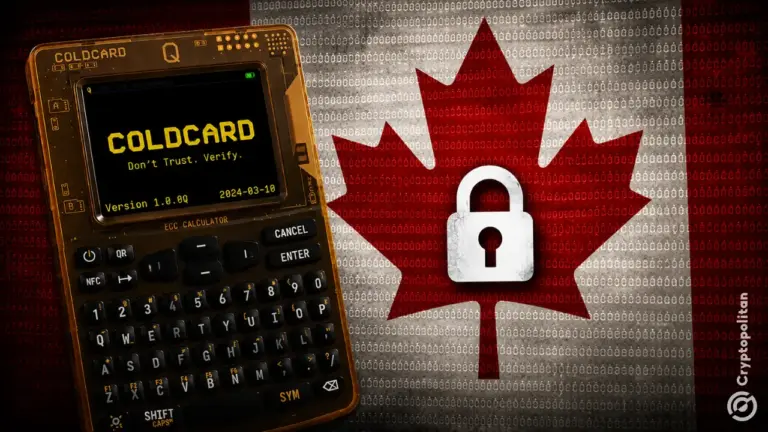
- Amir Reza Naderi hat eine Sammelklage vor dem Superior Court of Justice in Ontario gegen Coinkite und die Mitgründer Rodolfo Novak sowie Peter D. Gray eingereicht.
- Den Vorwürfen zufolge waren die Mitgründer seit Mai 2025 über einen Fehler bei der Seed-Generierung von Coldcard informiert, haben die Nutzer jedoch nicht gewarnt.
- Seit Beginn der Ausnutzung am 30. Juli 2026 wurden mehr als 140 Millionen US-Dollar gestohlen.
Ein Coldcard-Kunde hat eine Sammelklage in Ontario gegen den Hardware-Wallet-Hersteller Coinkite Inc. und dessen Mitgründer erhoben.
Der Vorwurf lautet, dass die Mitgründer von Coinkite bereits im Mai 2025 von einem Problem mit ihrem Seed-Generierungssystem wussten und nichts unternommen haben.
Warum wird gegen Coldcard geklagt?
Amir Reza Naderi hat eine Klageschrift eingereicht beim Superior Court of Justice in Ontario. Coinkite Inc., Rodolfo Novak und Peter D. Gray sind in der Klage als Beklagte genannt. Die Aktennummer CV-26-00018158 wurde elektronisch am 11. September 2026 erstellt. Darin werden Novak und Gray als Mitgründer, Direktoren oder Führungskräfte beschrieben, die an der Verwaltung von Coinkite und seinen Coldcard-Produkten beteiligt waren.
Naderi gibt an, am 6. August 1,22940052 BTC (rund 79.800 US-Dollar) verloren zu haben und wirft den Angeklagten vor, seit Mai 2025 über die Sicherheitslücke in ihrem System informiert gewesen zu sein, Kunden jedoch nicht gewarnt zu haben. Er beantragt, dass das Gericht feststellt, dass Coinkite das Ontario Consumer Protection Act verletzt hat.
Naderi beantragt, dass das Gericht den Fall als Sammelklage anerkennt. Für den Erfolgsfall fordert er sowohl Schadensersatz als auch Strafzahlungen sowie die Einrichtung eines Treuhandvermögens zur Verteilung der zugesprochenen Geldbeträge.
Coldcard ist eine in Kanada hergestellte Hardware-Wallet. Ihre Aufgabe besteht darin, einen Wiederherstellungscode (Recovery Phrase) zu generieren – also die Wortfolge, die den Zugriff auf das Bitcoin eines Nutzers ermöglicht –, und sie wurde entwickelt, um dies mit einem speziellen Chip zu tun, der für die Erzeugung zufälliger Zahlen konzipiert ist. Im März 2021 verlagerte ein Firmware-Update diese Aufgabe stillschweigend von der Hardware auf die Software.
In den Einstellungen von Coldcard war der eingebaute Zufallszahlengenerator des Chips deaktiviert, da Coinkite seinen eigenen verwendete. Ein Backup-Tool namens Yasmarang, das zur Generierung seiner Zahlen auf die Seriennummer des Chips und einen Timer zurückgreift, wurde verwendet, um jeden neuen Seed zu erstellen. Infolgedessen endeten einige Coldcard-Wallets mit Wiederherstellungscodes, die viel einfacher zu erraten waren, als es hätte sein sollen.
Berichten zufolge gab es auf dem Mk2 und Mk3 nur etwa 40 Bit echte Zufälligkeit, weit unter den 128 Bits, die der BIP-39-Standard voraussetzt.
Wie viel wurde von Coldcard-Nutzern gestohlen?
Der Diebstahl begann am 30. Juli 2026. Ein Angreifer stohl reportedly rund 594 Bitcoin im Wert von etwa 38 Millionen US-Dollar aus rund 500 Wallets in einem Zeitfenster von 25 Minuten. Berichte aus Anfang August bezifferten die Verluste auf über 88 Millionen US-Dollar und mehr als 1.300 BTC.
Ein Gemeinsame Analyse von WeirFoulds LLP und Edmonds Marshall McMahon, veröffentlicht am 7. August auf Mondaq, schätzt die Verluste bei über 5.200 Opfern auf 116 Millionen US-Dollar. Die kumulierten Verluste werden auf über 140 Millionen US-Dollar geschätzt.
Ein Großteil der gestohlenen Bitcoins wurde seitdem in wenigen Adressen zusammengefasst, die keine weiteren Aktivitäten verzeichnen.
Coinkite hat die Vorwürfe zurückgewiesen, es habe die Schwachstelle bereits im Mai 2025 gekannt, und schrieb in seinem technischen Hintergrundpapier vom 30. Juli 2026, dass man „bis heute“ „unaware of the bug“ (nicht über den Fehler informiert) gewesen sei, und deutete an, dass eine externe Partei möglicherweise KI eingesetzt haben könnte, um die Open-Source-Firmware zu überprüfen und den Fehler zuerst zu finden.
Das Unternehmen erklärte, dass seine eigene, durch KI unterstützte Codeüberprüfung einige Wochen zuvor diesen Fehler übersehen hatte.
Coinkite hat eine aktualisierte Firmware veröffentlicht für alle betroffenen Modelle, riet jedoch Coldcard-Besitzern, neue Seeds zu erstellen und ihre Mittel dorthin zu übertragen.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Wer hat die Klage gegen Coinkite eingereicht?
Amir Reza Naderi, ein Coldcard-Besitzer, der angibt, am 6. August etwa 1,22940052 BTC (rund 79.800 US-Dollar) verloren zu haben, reichte die Sammelklage vor dem Superior Court of Justice in Ontario ein und nannte Coinkite Inc. sowie die Mitgründer Rodolfo Novak und Peter D. Gray.
Was verursachte die Diebstähle bei Coldcard?
Ein Firmware-Build vom März 2021 und ein Verknüpfungsfehler leiteten die Generierung von Wallet-Seed-Phrasen über den nicht-kryptografischen Yasmarang-Generator von MicroPython anstelle des Hardware-Zufallszahlengenerators, sodass Angreifer Seeds reproduzieren und private Schlüssel offline ableiten konnten.
Wie viel wurde gestohlen?
Die Schätzungen sind im Laufe der Zeit gestiegen: von rund 38 Millionen US-Dollar beim ersten Sweep innerhalb von 25 Minuten am 30. Juli 2026 über 116 Millionen US-Dollar bei mehr als 5.200 Opfern bis Anfang August bis hin zu über 140 Millionen US-Dollar, als der Rechtsstreit am 22. Oktober 2026 gemeldet wurde.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









