






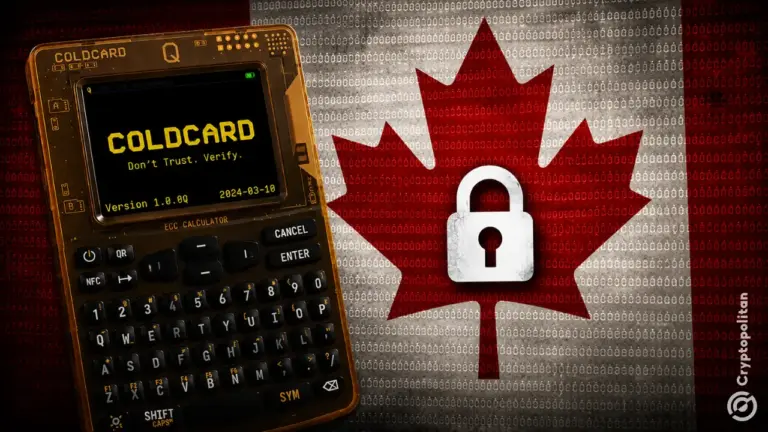
- قدم أمير رضا نادري دعوى جماعية أمام محكمة مقاطعة أونتاريو العليا ضد شركة Coinkite والمؤسسين رودولفو نوفاك وبيتر دي غراي.
- ووفقاً للادعاءات، كان المؤسسون على علم بثلمة في نظام توليد البذور (seed-generation) الخاص بـ Coldcard منذ مايو 2025، لكنهم لم يحذروا المستخدمين.
- تم سرقة أكثر من 140 مليون دولار منذ بدء الاستغلال في 30 يوليو 2026.
أطلق عميل لـ Coldcard دعوى جماعية في أونتاريو ضد الشركة المصنعة لأجهزة المحفظة الصلبة Coinkite Inc. ومؤسسيها.
الادعاء هو أن مؤسسي Coinkite كانوا يدركون وجود مشكلة في نظام توليد البذور منذ مايو 2025 على الأقل ولم يتخذوا أي إجراء بشأنها.
لماذا يتم مقاضاة Coldcard؟
أمير رضا نادري قدم بيان مطالبة في المحكمة العليا للعدالة في أونتاريو. وقد تم تسمية شركة Coinkite Inc. ورودولفو نوفاك وبيتر دي غراي كمدعى عليهم في الدعوى. وقد صدر ملف القضية رقم CV-26-00018158 إلكترونياً في 11 سبتمبر 2026. وفيه، يُوصف نوفاك وغراي بأنهما مؤسسان مشتركان، أو مديرون، أو مسؤولون شاركوا في إدارة شركة Coinkite ومنتجات Coldcard الخاصة بها.
يذكر ناديمي أنه فقد 1.22940052 من عملة البيتكوين، أي ما يعادل حوالي 79,800 دولار أمريكي، في السادس من أغسطس، ويوجه اتهامات إلى المدعى عليهم بأنهم كانوا على علم بثغرة في نظامهم منذ مايو 2025 على الأقل، إلا أنهم لم ينبهوا العملاء. ويدعو المحكمة إلى إصدار حكم يفيد بأن شركة Coinkite انتهكت قانون حماية المستهلك في أونتاريو.
يسعى ناديمي للحصول على موافقة المحكمة على تصنيف القضية كدعوى جماعية. وفي حال نجاحها، يطالب بتعويضات تعويضية وعقوبات، وإنشاء صندوق إداري لتوزيع أي مبالغ يتم الحكم بها.
تُعد Coldcard محفظة أجهزة مصنعة في كندا. وتتمثل مهمتها في إنشاء عبارة الاستعادة، وهي سلسلة الكلمات التي تمنح الوصول إلى عملات البيتكوين الخاصة بالمستخدم، وقد صُممت للقيام بذلك باستخدام شريحة خاصة مُصممة لإنشاء أرقام عشوائية. وفي مارس 2021، تم نقل هذه المهمة بشكل خفي من العتاد (Hardware) إلى البرمجيات عبر تحديث لبرنامج التشغيل.
كانت إعدادات Coldcard قد عطّلت مولّد الأرقام العشوائية المدمج في الشريحة، حيث اعتمدت Coinkite على مولّد خاص بها. واستُخدم أداة نسخ احتياطي تُدعى Yasmarang، والتي تعتمد على الرقم التسلسلي للشريحة ومؤقت زمني لتوليد أرقامها، لإنشاء كل بذرة جديدة، مما أدى إلى أن بعض محافظ Coldcard انتهت بعبارات استعادة كانت أسهل بكثير في التخمين مما ينبغي.
ووفقاً للتقارير، كان هناك حوالي 40 بتًا فقط من العشوائية الحقيقية في أجهزة Mk2 وMk3، وهو أقل بكثير من الـ 128 بت التي يفترضها معيار BIP-39.
كم سُرق من مستخدمي Coldcard؟
السرقة بدأت في 30 يوليو 2026. سرق مهاجم يُقال إنه حوالي 594 بيتكوين، أي ما يعادل 38 مليون دولار تقريبًا، من نحو 500 محفظة خلال فترة زمنية قدرها 25 دقيقة. وضعت التقارير الصادرة في أوائل أغسطس الخسائر فوق 88 مليون دولار وأكثر من 1,300 BTC.
تغطية تحليل مشترك من قبل WeirFoulds LLP وEdmonds Marshall McMahon، نُشر على Mondaq في 7 أغسطس، قدّر الخسائر بـ 116 مليون دولار عبر أكثر من 5,200 ضحية. وتُقدَّر الخسائر التراكمية بأنها تجاوزت 140 مليون دولار.
تم تجميع جزء كبير من البيتكوين المسروق منذ ذلك الحين في عدد قليل من العناوين التي لم تسجل أي نشاط.
نفى Coinkite الادعاءات بأنه كان على علم بالثغرة في مايو 2025، مكتوبًا في خلفية فنية له نُشرت في 30 يوليو 2026، بأنه كان "غير مدرك للخطأ حتى اليوم" واقترح أن طرفًا خارجيًا قد يستخدم الذكاء الاصطناعي لمراجعة البرنامج الثابت مفتوح المصدر الخاص به واكتشاف الخطأ أولاً.
قالت الشركة إن مراجعة الكود بمساعدة الذكاء الاصطناعي التي أجرتها قبل أسابيع قد فاتتها.
Coinkite أصدرت برنامجًا ثابتًا مُصلحًا لجميع الطرازات المتأثرة، لكنها حثت مالكي Coldcard على إنشاء بذور جديدة ونقل أموالهم إليها.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
من رفع الدعوى ضد Coinkite؟
أمير رضا نادرى، وهو مالك لـ Coldcard ويدعي أنه خسر حوالي 1.22940052 BTC (ما يعادل تقريباً 79,800 دولار) في 6 أغسطس، رفع دعوى جماعية أمام محكمة مقاطعة أونتاريو العليا للعدالة، حيث ذكّر شركة Coinkite Inc. والمؤسسين رودولفو نوفاك وبيتر د. غراي.
ما الذي تسبب في سرقات Coldcard؟
أدى إصدار برنامج التشغيل في مارس 2021 وخطأ في الربط إلى توجيه توليد بذرة المحفظة عبر مولد ياسمارانج غير المشفر في MicroPython بدلاً من مولد الأرقام العشوائية العتادي، مما سمح للمهاجمين بإعادة إنتاج البذور واستخراج المفاتيح الخاصة دون اتصال.
كم تم سرقته؟
ارتفعت التقديرات مع مرور الوقت، من حوالي 38 مليون دولار في أول عملية مسح استغرقت 25 دقيقة في 30 يوليو 2026، إلى 116 مليون دولار عبر أكثر من 5,200 ضحية بحلول أوائل أغسطس، وتجاوزت 140 مليون دولار بحلول وقت الإبلاغ عن الدعوى في 22 أكتوبر 2026.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









