






اختراق جديد في المدينة – تحذير مستخدمين العملات المشفرة من هجمات التصيّد الاحتيالي المتخفية كروابط لاجتماعات زوم

- كشفت شركة SlowMist عن عملية احتيال باستخدام روابط زوم مزيفة لتثبيت برامج ضارة وسرقة بيانات محافظ العملات المشفرة من الضحايا.
- استخدم القراصنة موقعًا يحاكي زوم لنشر ملفات خبيثة وسرقة بيانات حساسة مثل المفاتيح الخاصة وبيانات اعتماد المحافظ الرقمية.
- تم تحويل أكثر من مليون دولار من الأموال المسروقة عبر منصات تداول كبرى، بما في ذلك Binance وGate.io، وتحويلها إلى عملة USDT.
لقد لفتت شركة SlowMist الانتباه إلى عملية تصيّد احتيالي جديدة تستهدف مستخدمين العملات المشفرة. تتخفى العملية على شكل اجتماعات زوم وهمية لتوزيع برمجيات خبيثة تسرق البيانات الحساسة. وتتضمن روابط زوم مزيفة تخدع الضحايا لتنزيل ملفات ضارة تهدف إلى استخراج أصول العملات المشفرة.
ووفقاً لمنصة أمان البلوك تشين SlowMist، استخدم المهاجمون وراء العملية تقنية تصيّد احتيالي متطورة تتضمن نطاقاً يحاكي النطاق الشرعي لشركة زوم. يبدو موقع التصيّد الاحتيالي، "app[.]us4zoom[.]us"، مشابهاً جداً لواجهة موقع زوم الأصلي.
⚠️ احذروا من هجمات التصيّد الاحتيالي المتخفية كروابط لاجتماعات زوم!🎣 يجمع القراصنة بيانات المستخدمين ويقومون بفك تشفيرها لسرقة معلومات حساسة مثل عبارات الاسترداد والمفاتيح الخاصة. غالباً ما تجمع هذه الهجمات بين الهندسة الاجتماعية وتقنيات البرمجيات الخبيثة. اقرأ تحليلنا الكامل⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 27 ديسمبر 2024
يتم مطالبة الضحايا بالنقر على زر "إطلاق الاجتماع"، والذي يتوقعون أن يأخذهم إلى جلسة زوم. ومع ذلك، بدلاً من فتح تطبيق زوم، يبدأ الزر تنزيل ملف ضار بعنوان "ZoomApp_v.3.14.dmg".
كشف خدعة تنفيذ البرمجيات الخبيثة وسرقة البيانات
بمجرد التنزيل، ينشط الملف الضار سكربت يطلب كلمة مرور نظام المستخدم. يقوم السكربت بتنفيذ ملف تنفيذي مخفي يُسمى ".ZoomApp"، مصمم للوصول إلى جمع معلومات النظام الحساسة، بما في ذلك ملفات تعريف الارتباط للمتصفح، وبيانات KeyChain، وبيانات اعتماد محافظ العملات المشفرة.
وبحسب خبراء الأمن، فإن البرمجيات الخبيثة مصممة خصيصاً لاستهداف مستخدمين العملات المشفرة، بهدف سرقة المفاتيح الخاصة وبيانات المحفظة الحرجة الأخرى. بمجرد تثبيت الحزمة التي تم تنزيلها، سيتم تشغيل سكربت يُسمى "ZoomApp.file".
عند التنفيذ، يطلب السكربت من المستخدمين إدخال كلمة مرور نظامهم، مما يمنح القراصنة عن غير قصد الوصول إلى البيانات الحساسة.
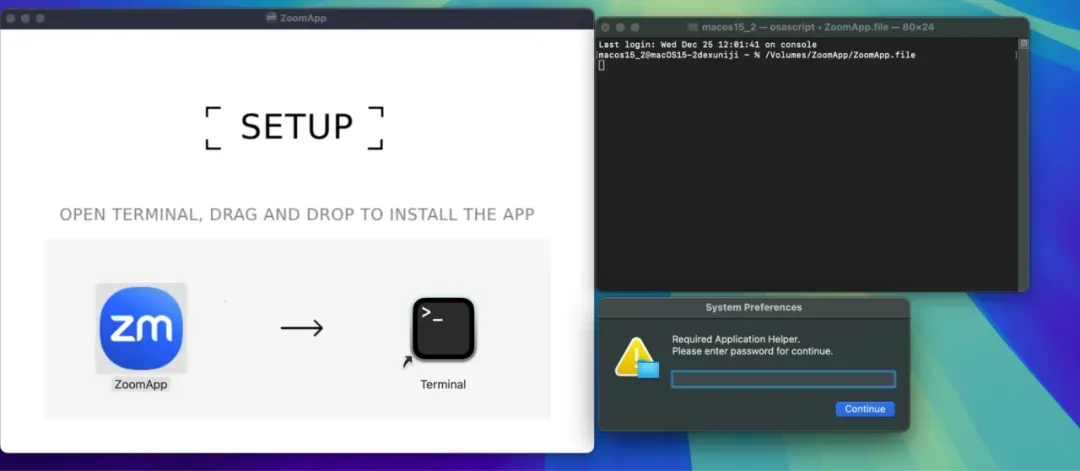
بعد فك تشفير البيانات، كشفت شركة SlowMist أن السكربت ينفذ في النهاية osascript، الذي ينقل المعلومات المجمعة إلى أنظمة الخوادم الخلفية للمهاجمين.
كما تتبع شركة SlowMist إنشاء موقع التصيّد الاحتيالي إلى 27 يوماً مضت، مشتبهة في تورط قراصنة روس. وقد استخدم هؤلاء القراصنة واجهة برمجة تطبيقات (API) الخاصة بتيليجرام لمراقبة النشاط على موقع التصيّد الاحتيالي، وتتبع ما إذا كان أي شخص قد نقر على رابط التنزيل. ووفقاً لتحليل شركة الأمن السيبراني، بدأ المهاجمون استهداف الضحايا منذ 14 نوفمبر على الأقل.
نقل الأموال المسروقة عبر عدة منصات تداول
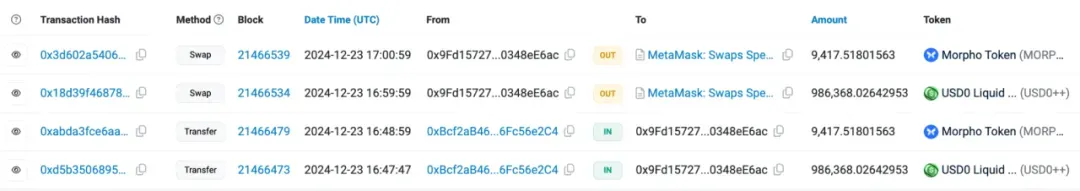
استخدمت شركة SlowMist أداة تتبع السلسلة على الكتل (on-chain) المسماة MistTrack للتحقيق في تحركات الأموال المسروقة. وقد حقق عنوان الهاكر، الذي تم تحديده على أنه 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac، أرباحاً تزيد عن مليون دولار في العملات المشفرة، بما في ذلك USD0++ وMORPHO وETH.
في تحليل مفصل، كشفت MistTrack أن عنوان الهاكر قام بتبادل USD0++ وMORPHO مقابل 296 ETH.
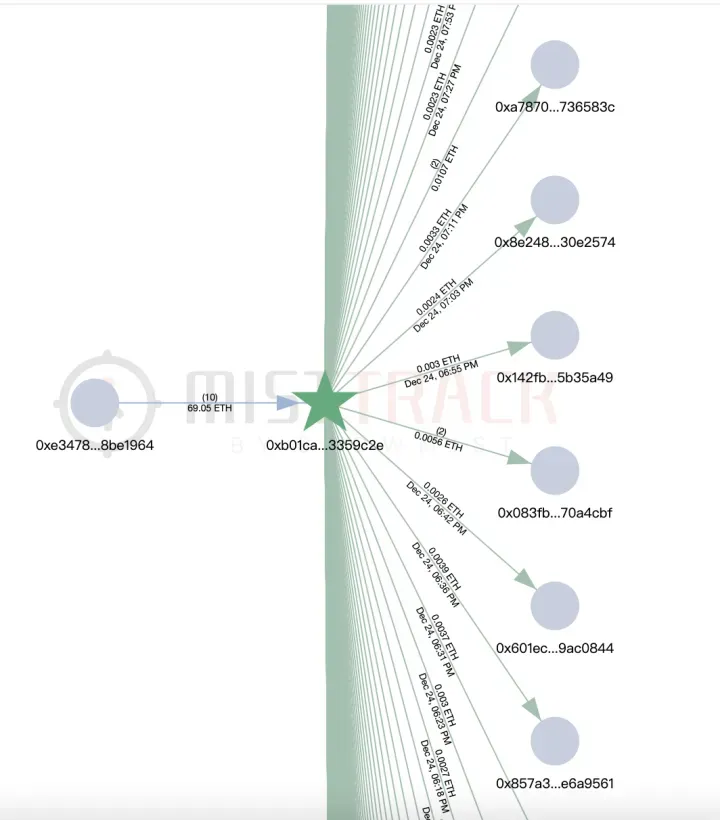
أظهرت التحقيقات الإضافية أن عنوان الهاكر تلقى تحويلات ETH صغيرة من عنوان آخر، 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e، والذي بدا مسؤولاً عن توفير رسوم المعاملات لخطة الهاكر.
وُجد أن العنوان ينقل مبالغ صغيرة من ETH إلى ما يقرب من 8,800 عنوان آخر، مما يشير إلى أنه قد يكون جزءاً من منصة أكبر مخصصة لتمويل رسوم المعاملات للأنشطة غير المشروعة.
بمجرد جمع الأموال المسروقة، تم توجيهها عبر منصات مختلفة. كانت Binance وGate.io وBybit وMEXC من بين المنصات التي تلقت العملات المشفرة المسروقة. ثم تم تجميع الأموال في عنوان مختلف، مع تدفق المعاملات إلى عدة منصات تداول، بما في ذلك FixedFloat وBinance. هناك، تم تحويل الأموال المسروقة إلى تيثير (USDT) وعملات مشفرة أخرى.
تمكّن المجرمون وراء هذه المخطط من تجنب القبض المباشر عليهم باستخدام طرق معقدة لغسل وتحويل أرباحهم غير المشروعة إلى عملات مشفرة شائعة الاستخدام. وحذرت شركة SlowMist عشاق العملات المشفرة من أن موقع التصيّد الاحتيالي والعناوين المرتبطة به قد يستمرون في استهداف المستخدمين غير المحترفين للعملات المشفرة.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فلورنس موتشاي
تغطي فلورانس منذ 6 سنوات أخبار العملات الرقمية، والألعاب، والتكنولوجيا، والذكاء الاصطناعي. وقد زودتها دراستها لعلوم الحاسوب في جامعة ميرو للعلوم والتكنولوجيا، ودراسة إدارة الكوارث والدبلوماسية الدولية في MMUST بالمهارات اللغوية والملاحظة والتقنية اللازمة. عملت فلورانس في مجموعة VAP Group وككاتبة تحريرية في عدة وسائل إعلام متخصصة في العملات الرقمية.









