






Kaspersky: أعلى المحتالين يستهدفون اللصوص الرقميين بمفاتيح محافظ عملات مشفرة مزيفة لسرقة الأموال


- يخدع المحتالون لصوكرات العملات الرقمية بمشاركة عبارات استعادة لمحافظ تحتوي على أموال وهمية، مستغلين تحويل الرسوم لسرقة رموز TRX.
- كشفت شركة كاسبرسكي أن الحملة تتضمن استخدام تعليقات يوتيوب، حيث يُخدع اللصوص الرقميون لكشف بيانات محافظهم للعملات المشفرة.
- حدّدت شركة الأمن السيبراني عدة عمليات احتيال في عام 2024، بما في ذلك حملة "تاسك" التي تستخدم برامج ضارة لاعتراض معاملات العملات الرقمية وجمع البيانات الشخصية.
كشفت شركة الأمن السيبراني Kaspersky عن حيلة فريدة تستهدف لصوص العملات المشفرة. تجذب المخطط المحتالون الفرصيين المحتملين بمحافظ عملات مشفرة تبدو ممتلئة، فقط لسحب أموالهم عندما يحاولون الوصول إلى الطعم. يوضح هذا الحيلة المبتكرة التزايد في تعقيد مجرمي الإنترنت في مجال الأصول الرقمية.
وفقًا لـ Kaspersky، يتظاهر أعلى المحتالين كمستخدمين ساذجين للعملات المشفرة من خلال مشاركة عبارات البذرة، وهي المفاتيح المطلوبة للوصول إلى محافظ العملات المشفرة، علنًا في تعليقات YouTube. غالبًا ما تتضمن هذه التعليقات، المنشورة بواسطة حسابات تم إنشاؤها حديثًا، نداءً للمساعدة في نقل الأموال من محفظة يُفترض أنها تحتوي على أصول كبيرة.
"ابتكر المحتالون حيلة جديدة... ينشرون عبارات البذرة لمحافظ العملات المشفرة في تعليقات YouTube باستخدام حسابات تم إنشاؤها حديثًا"، أوضح محلل Kaspersky Mikhail Sytnik في مقال على المدونة حديث.
لا شرف بين اللصوص – كيف تعمل حيلة المفتاح الخاص
احتوت إحدى المحافظ التي رصدها Kaspersky على حوالي 8,000 دولار من USDT على شبكة Tron. للوصول إلى هذه الأموال، يحتاج اللص أولاً إلى إرسال TRX، العملة الأصلية للبلوكشين، لتغطية رسوم الشبكة.
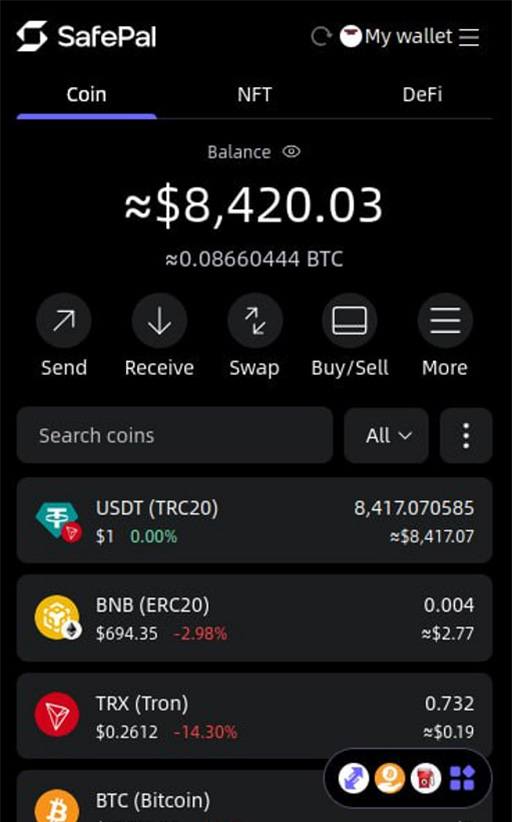
تستغل المخطط بشكل أساسي الأفراد الذين يبحثون عن استغلال الخطأ "الأحمق" الظاهري للآخرين. بمجرد دخولهم إلى محفظة الطعم، يجد هؤلاء اللصوص الرقميين أنها مليئة بـ USDT، وهو رمز TRC20 مرتبط بالدولار الأمريكي.
نظرًا لأن المحفظة لا تحتوي على ما يكفي من TRX للسحب، يتم مطالبتهم بإرسال أموال من محافظهم الخاصة. هذا الإجراء يُطلق عملية "السحب"، مما يحيد TRX إلى عنوان المحتال.
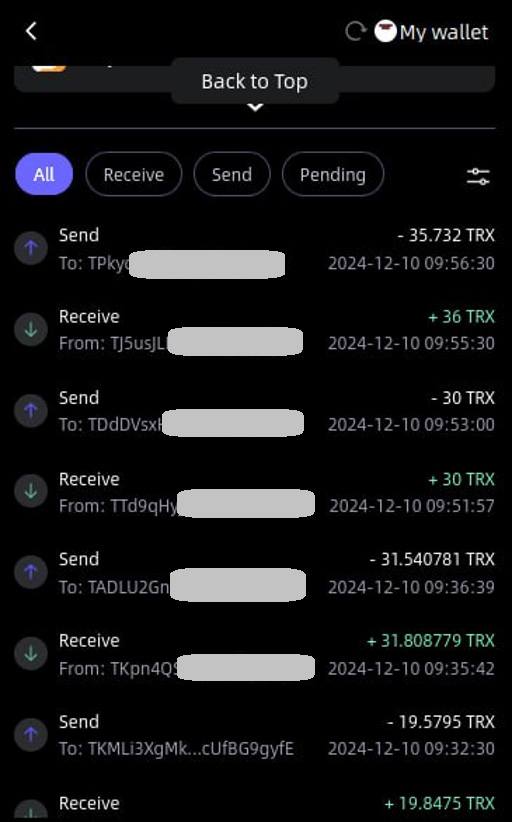
قام المحتالون بتزوير النظام، وبمجرد إرسال TRX، يتم إعادة توجيهه على الفور إلى محفظة منفصلة يسيطر عليها المهاجمون، تاركين اللص دون شيء.
قارن تحليل Kaspersky المحتالين بـ "روبن هود" الرقميين، الذين يستهدفون الفاعلين غير الأخلاقيين في مجال العملات المشفرة. ومع ذلك، تظل الضحايا النهائيون هم أولئك الذين يتغلب طمعهم على حذرهم.
تحث شركة الأمن المستخدمين على توخي الحذر من الاستخدام المتكرر لنفس عبارات البذرة عبر تعليقات متعددة. قد يكون هذا عملية مدروسة ومنسقة لسرقة أصولهم.
حملات احتيال تستهدف مستخدمي العملات المشفرة
تمتد نتائج Kaspersky إلى ما هو أبعد من احتيالات عبارات البذرة. في أغسطس، حددت الفريق العالمي للاستجابة للطوارئ (GERT) التابع للشركة حملة احتيال أكبر تستهدف مستخدمي Windows وmacOS في جميع أنحاء العالم.
تستخدم هذه العملية مواقع ويب مزيفة أنيقة لمحاكاة الخدمات الشرعية، مثل منصات العملات المشفرة وألعاب الأدوار عبر الإنترنت وأدوات الذكاء الاصطناعي. تم تصميم هذه المحاكيات المتطورة لإغراء الضحايا بمشاركة معلومات حساسة أو تنزيل برمجيات خبيثة.
"تشير العلاقة بين أجزاء مختلفة من هذه الحملة والبنية التحتية المشتركة إلى عملية منظمة جيدًا، ربما مرتبطة بفاعل واحد أو مجموعة ذات دوافع مالية محددة"، قال أيمن شعبان، رئيس استجابة الحوادث في GERT من Kaspersky.
كشف تحقيق لـ Kaspersky، المسمى "Tusk"، أن الحملة تشمل عمليات فرعية متنوعة تستهدف مواضيع العملات المشفرة والألعاب والذكاء الاصطناعي. تمتد البنية التحتية الضارة أيضًا إلى 16 موضوعًا آخر، إما حملات فرعية متقادمة أو جديدة لم تُطلق بعد.
أظهرت سلاسل من التعليمات البرمجية الخبيثة التي تم اكتشافها أثناء التحقيق اتصالًا بين خوادم المهاجمين باللغة الروسية، مع إشارات إلى مصطلح "Mammoth" ("Мамонт")، وهو مصطلح عامي لـ "ضحية" بين جهات التهديد الناطقة بالروسية. ساهم هذا التلميح اللغوي في تسمية الحملة.
تستخدم حملة Tusk برمجيات خبيثة لسرقة المعلومات مثل Danabot وStealc، بالإضافة إلى برامج مراقبة الحافظة (clippers)، بعضها نسخ مفتوحة المصدر مكتوبة بلغة Go. تستخرج برامج سرقة المعلومات بيانات الاعتماد وتفاصيل المحافظ والمعلومات الحساسة الأخرى، بينما تقوم برامج المراقبة باعتراض عناوين محافظ العملات المشفرة المنسوخة إلى الحافظة، واستبدالها بعناوين خبيثة يسيطر عليها المهاجمون.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فلورنس موتشاي
تغطي فلورانس منذ 6 سنوات أخبار العملات الرقمية، والألعاب، والتكنولوجيا، والذكاء الاصطناعي. وقد زودتها دراستها لعلوم الحاسوب في جامعة ميرو للعلوم والتكنولوجيا، ودراسة إدارة الكوارث والدبلوماسية الدولية في MMUST بالمهارات اللغوية والملاحظة والتقنية اللازمة. عملت فلورانس في مجموعة VAP Group وككاتبة تحريرية في عدة وسائل إعلام متخصصة في العملات الرقمية.









