




ملخص: 2022 'ضخمة' اختراقات العملات المشفرة


roundup 2022 'اختراقات ضخمة في عالم العملات الرقمية
- سرقت قرصنة الإنترنت حوالي 3.7 مليار دولار من العملات الرقمية في عام 2022.
- تشمل البروتوكولات المتأثرة جسر Ronin، وسلسلة كتل BSC beacon، وجسر Wormhole، وجسر Nomad، وBeanstalk.
- مع اقترابنا من عام 2023، يجب علينا أن ننظر إلى الوراء ونتعلم من النكسات والفشل السابقة.
وفقاً لتحليل TRM labs، كان عام 2022 عاماً قياسياً لاختراقات العملات المشفرة، حيث سُرقت عملات مشفرة بقيمة حوالي 3.7 مليار دولار. كانت هجمات التمويل اللامركزي (DeFi) شائعة، حيث شملت حوالي 80٪، أو 3 مليارات دولار، ضحايا التمويل اللامركزي.
مع توجهنا إلى عام 2023 متفائلين بوعد تقنية ناشئة، يجب أن ننظر إلى الوراء لنستفيد من التحديات والنكسات التي واجهناها فيindsight.
اختراق بنية جسر Ronin للعملات المشفرة
يحتل اختراق جسر Ronin الخاص بـ Axie Infinity في مارس القائمة بأعلى مبلغ وهو 612 مليون دولار. جسر Ronin هو سلسلة جانبية من Ethereum للعبة Axie Infinity التي تعتمد على اللعب لكسب المال.
تمكن قرصانو العملات المشفرة، الذين تم تحديدهم اليوم كجماعة جريمة سيبرانية من كوريا الشمالية تسمى Lazarus، من الوصول إلى تسعة مفاتيح خاصة لمصادقي معاملات جسر Ronin. باستخدام المفاتيح، وافقوا على معاملات كبيرة، واحدة بقيمة 173,600 ETH والأخرى بقيمة 25.5 مليون USDC.
نقل القرصنة العملات المشفرة إلى Tornado cash، وهو مخلوط عملات مشفرة مفتوح المصدر، وعديد من البورصات الأخرى.
ساعدت الجهود المشتركة من المجتمع، Binance، Chainalysis، ومفوضي إنفاذ القانون في تتبع بعض الأموال.
استغلال كود جسر BSC Beacon المتقاطع
في أكتوبر، استغل القرصنة ثغرة في كود جسر BSC Beacon المتقاطع لسرقة عملات مشفرة بقيمة 570 مليون دولار. الجسر هو مكون حاسم في سلسلة BNB.
سلسلة BSC Beacon، المشار إليها باسم Token Hub، هي جسر عبر السلاسل بين سلسلة BNB Beacon (BEP2) وسلسلة BNB (BEP20/ BSC).
عملت الهجمة عن طريق تزوير الإثباتات المشفرة المسماة إثبات Merkle التي تؤكد صحة البيانات مثل المعاملات وتضمينها في سلسلة الكتل. استخدم القرصان المشفر إثبات Merkle الزائف لنقل الأموال من جسر BSC Beacon المتقاطع إلى سلاسل أخرى.
قامت Tether بحظر عنوان المهاجم بينما تم تجميد أكثر من 7 ملايين دولار تم نقلها من سلسلة BNB بشكل فعال.
استغلال كود جسر Wormhole
استغل قرصنة العملات المشفرة كود wormhole في فبراير من عملات مشفرة بقيمة 326 مليون دولار. wormhole هو جسر رموز بين Solana و Ethereum.
استخدم قرصان العملات المشفرة وظيفة غير مستخدمة/آمنة قديمة لتجاوز التحقق من التوقيع.
يمكن مقارنة الكود غير المستخدم بملاحظة لاصقة تقول: 'سأحذف هذا في المستقبل'. لا يمكنك حذف الكود الآن لأن بعض المستهلكين لا يزالون يستخدمونه.
أدى سلسلة من تفويضات التحقق من التوقيع إلى اختراق العملات المشفرة. لم تتحقق الوظيفة غير المستخدمة من العناوين، مما سمح بالتحقق من توقيع مزور.
وفقاً للمحللين السيبرانيين، كان بإمكان المطورين تجنب الهجوم إذا كانوا قد مارسوا 'البرمجة الآمنة'.
استغلال كود جسر Nomad
استغل القرصنة جسر العملات المشفرة Nomad في أغسطس من عملات مشفرة بقيمة 190 مليون دولار. قام القرصنة بتصريف جميع الأموال في البروتوكول تقريباً—أثار الاستغلال المتزايد تساؤلات حول أمن جسور الرموز عبر السلاسل.
تعمل الجسور عن طريق قفل الرموز في عقد ذكي في سلسلة واحدة ثم إعادة إصدارها بتنسيق 'مغلف' على سلسلة أخرى. في حالة Nomad، أفسد الهجوم العقد مما جعل رموزه المغلفة عديمة القيمة.
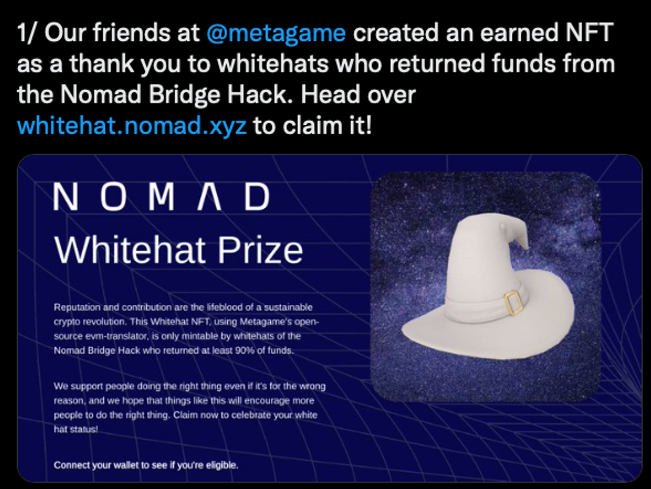
في الواقع، عرضت Nomad مكافأة تطلب من القرصنة الاحتفاظ بـ 10٪ من الأموال وعدم مواجهة إجراءات قانونية بالإضافة إلى مكافأة إن إف تي للبيض. في النهاية، أعاد القرصنة فقط 36 مليون دولار.
هجوم بروتوكول Beanstalk
في عطلة نهاية أسبوع محفوفة بالمخاطر في أبريل، استخدم قرصنة قرضاً فلاشيًا لسرقة 182 مليون دولار من ETH، واستقرار BEAN، وأصول أخرى من بروتوكول استقرار Beanstalk.
القرض الفلاشي هو ميزة تتيح للمستخدمين اقتراض أصل، وإجراء تداول سريع ثم سدادها في معقدة واحدة عبر بروتوكولات متعددة.
قدم المهاجم مقترحين خبيثين إلى DAO Beanstalk من خلال وظيفة الالتزام الطارئة، والتي تتطلب تصويتاً بنسبة ⅔ ثم يتم تنفيذها بعد 24 ساعة.
استخدم المهاجم بشكل خبيث وظيفة القرض الفلاشي للحصول على 79٪ من السيطرة وتمرير مقترحه.
أرسل المهاجم الأموال في البروتوكول لسداد قرضه الفلاشي والباقي إلى عنوان صندوق أوكرانيا. في النهاية، حقق ربحاً قدره 76 مليون دولار.
المزيد من اختراقات العملات المشفرة الضخمة
تشمل اختراقات العملات المشفرة الضخمة الأخرى هجوم البنية التحتية لـ Wintermute بقيمة 160 مليون دولار في أبريل، وهجوم البنية التحتية لـ Maiar/ Elrond بقيمة 113 مليون دولار في يونيو، وهجوم البنية التحتية لـ Mango Markets بقيمة 112 مليون دولار في أكتوبر، وهجوم البنية التحتية لجسر Harmony بقيمة 100 مليون دولار في يونيو.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

بريان كوم
يتمتع برايان كوم بخبرة تزيد عن سبع سنوات في تغطية سلاسل الكتل والعملات المشفرة، حيث كان نشطاً في هذا القطاع منذ عام 2017. وقد أسهم في نشرات رائدة، بما في ذلك BlockToday.com. علاوة على ذلك، طور دورة «إيثريوم للمبتدئين» (Ethereum 101) لموقع BitDegree.org قبل انضمامه إلى Cryptopolitan كاتباً بدوام كامل. يغطي برايان أدلةً دائمة الصلاحية (EGs)، وتحليلات عميقة، ومقابلات، وتحليلات الأسعار. وتركيزه على التمويل اللامركزي (DeFi)، وابتكارات سلاسل الكتل، والمشاريع الناشئة في عالم العملات المشفرة يسعد القراء.









