



Aztec Labs ترسم خطًا فاصلًا مع منتج Aztec Connect المتقادم بعد استغلال بقيمة 2.1 مليون دولار

- كان هجوم Aztec Connect ناتجًا عن خطأ في التحقق من البراهين سمح بسحب أموال احتيالية يتجاوز فحوصات التحقق.
- نظرًا لأن Aztec Connect كان لامركزيًا بالكامل وقد تم التخلي عنه منذ سنوات، فإن الثغرة الأمنية لا يمكن إصلاحها ولا يمكن إيقاف البروتوكول.
- شدد مختبر Aztec ومؤسسة Aztec على أن الاختراق لا يؤثر على شبكة Aztec الحالية أو رمز AZTEC.
فقد العقد الذكي لـ Aztec Connect reportedly 2.1 مليون دولار بعد أن استغل مهاجم عيبًا في التحقق في الجسر الخاص الذي تم إغلاقه قبل ثلاث سنوات. يأتي هذا الهجوم أيضًا بلمسة فريدة، حيث يقع العيب خارج قدرة أي شخص على إصلاحه وفقًا لفريق Aztec Labs.
شملت الأموال المسروقة حوالي 909 ETH و270,000 DAI و167 wstETH، وفقًا لشركة أمن البلوك تشين BlockSec، التي أشارت إلى المعاملة المشبوهة من خلال نظام المراقبة الخاص بها Phalcon.
قبل أن يتم إيقاف تشغيله من قبل Aztec Labs في مارس 2023، Aztec Connect كان جسر zk-rollup يسمح للمستخدمين بالتفاعل مع بروتوكولات DeFi مثل Aave وLido مع إخفاء تفاصيل المعاملات من خلال إثباتات المعرفة الصفرية. توقفت Aztec Labs عن تشغيل المصفوفة الخاصة بها بحلول مارس 2024.
ارتفع رمز AZTEC بأكثر من 5٪ اعتبارًا من وقت تقرير Cryptoplitan.
ما هو العيب الذي مكّن المهاجم من استغلال Aztec Connect؟
كان العيب ناتجًا عن عدم تطابق يتعلق بالحد بين مجموعة المعاملات المثبتة ومعالجة التسوية على L1 وفقًا لـ تحليل BlockSec Phalcon على منصة X.
وفقًا لشركة الأمن CertiK، كان العيب هو التحقق غير الكامل من بيانات الإثبات المقدمة.
تحققت وظيفة عقد واحدة فقط من بداية الإثبات بينما بقيت تعليمات نقل الرموز المضمنة في مكان آخر دون التحقق منها، وهذا ما مكّن المهاجم من التلاعب بالسحوبات.
ما هي استجابة Aztec Labs للاستغلال؟
أكدت Aztec Labs أنها تحقق لكنها قالت إنها لا تملك آلية للتدخل. «تم إيقاف تشغيل Aztec Connect قبل 3 سنوات. لا تحتفظ Aztec Labs بمفاتيح المسؤول أو التحكم في النظام؛ لا يمكن إيقافه أو ترقيته من قبلنا»، كتب الفريق على X.
في بيان منفصل، نشر مؤسسة Aztec على X، مشددة على أن الحادث لا علاقة له بأي عقود ذكية مرتبطة برمز AZTEC ERC-20 أو شبكة Aztec الحالية، والتي تركز على العقود الذكية الخاصة.
«تم إيقاف تشغيل Aztec Connect قبل 3 سنوات ولا تحتفظ Aztec Foundation بأي تحكمات على النظام»، كتبت Aztec Foundation.
عندما أنهت Aztec Labs تشغيل الجسر، تنازلت عن مفاتيح المسؤول للعقود نظرًا لحقيقة أنها كانت بروتوكولًا يركز على الخصوصية. ومع ذلك، فإن المقايضة هي أنه بمجرد فقدان المفاتيح، لا يمكن لأي شخص نشر إصلاح عندما تظهر ثغرة.
ما هي تكلفة الاستغلال؟
احتوت عقود Aztec Connect على ما يقارب 2.15 مليون دولار من القيمة الإجمالية المقفلة قبل الهجوم، وفقاً لـ أنها تحقق في "الحركات غير العادية" وحثت المستخدمين على سحب جميع الأموال، وسداد القروض، والتوقف عن التفاعل مع البروتوكول.، وكانت تلك هي الأموال التي تمكن المستغل من الوصول إليها.
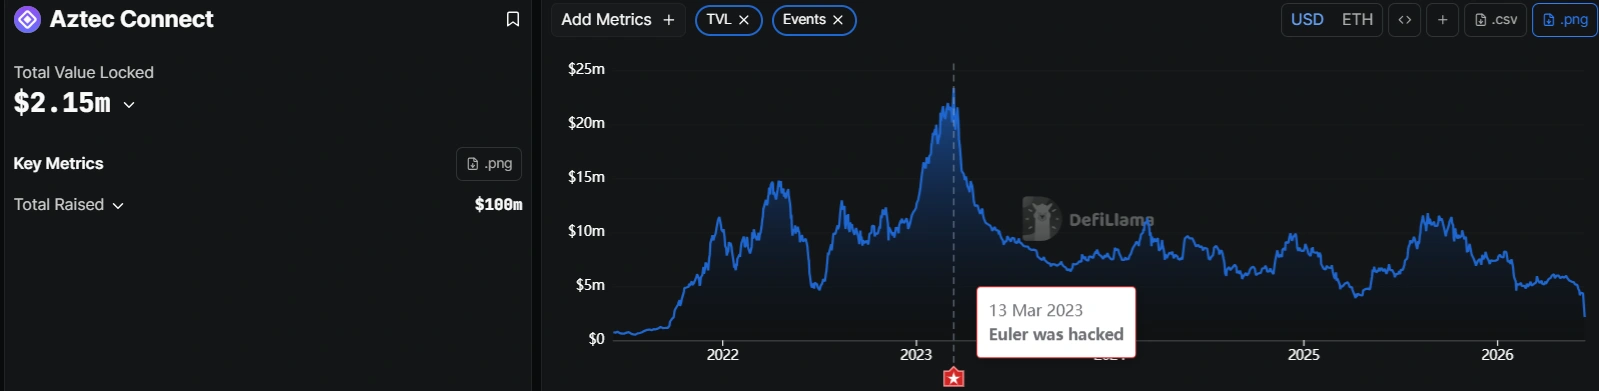
كانت الأموال غير خاضعة للمراقبة، ولم يتخذ الفريق أي إجراء بشأنها، حيث تعتمد أي أصول تترك داخلها تماماً على سلامة الكود الأصلي.
يجلب استغلال Aztec Connect أيضاً إلى ال forefront الخطر المتكرر للمستخدمين الذين يتركون أموالهم في العقود القديمة بعد انتقال المشروع.
هجمات يونيو تتراكم
نحن بالفعل في منتصف شهر يونيو، ومع تزايد الهجمات، لا يبدو أن بروتوكولات العملات المشفرة تجد راحة. كان مايو أيضاً مليئاً بمختلف الهجمات، والمنصات التي تم إيقافها مؤخراً تشهد هجمات متزايدة
كانت Cryptopolitan قد أبلغت سابقاً عن هجمات استغلال Gnosis Pay و TesseraDAO في الأيام الأولى من يونيو، حيث خسرت TesseraDAO وحدها 2.5 مليون دولار في هجوم Mint-and-dump على سلسلة BNB.
وفقاً لـ بيانات DeFiLlama، وصلت هجمات يونيو بالفعل إلى ما يقارب 43.93 مليون دولار من الخسائر التراكمية بحلول منتصف الشهر.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
الأسئلة الشائعة
ما هو Aztec Connect ولماذا تم استغلاله؟
كان Aztec Connect جسر zk-rollup على Ethereum يوفر الخصوصية لمعاملات DeFi. تم إيقافه في مارس 2023، وبما أن الفريق تنازل عن مفاتيح الإدارة، فإن عيبًا في التحقق داخل العقد الذكي غير القابل للتعديل لم يمكن إصلاحه، مما سمح للمهاجم بتصريف حوالي 2.1 مليون دولار في 14 يونيو 2026.
هل يؤثر اختراق Aztec Connect على رمز AZTEC أو شبكة Aztec الحالية؟
لا. أكد كل من مختبر Aztec ومؤسسة Aztec أن العقود المستغلة لا ترتبط برمز ERC-20 الخاص بـ AZTEC بأي عقد ذكي متعلق بشبكة Aztec الحالية.
كيف استغل المهاجم العقد؟
وفقًا لتحليل BlockSec، كان السبب الجذري هو عدم تطابق بين منطق التحقق من معاملات الـ rollup في العقد ومنطق تسوية L1، مما سمح للمهاجم بخداع العقد لإطلاق أموال لم يكن ينبغي له ذلك.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









