






- SlowMist发现一起网络钓鱼诈骗,利用伪造的Zoom链接安装恶意软件并窃取受害者的加密货币钱包数据。
- 黑客利用仿冒Zoom的网站部署恶意文件,窃取私钥和数字钱包凭证等敏感信息。
- 超过100万美元的被盗资金通过币安(Binance)和Gate.io等主要交易所转移,并兑换为USDT。
SlowMist引起了对一种针对加密货币用户的新网络钓鱼骗局的关注。该骗局伪装成假的Zoom会议,以分发窃取敏感数据的恶意软件。它涉及假冒的Zoom链接,诱骗受害者下载旨在提取加密货币资产的恶意文件。
根据区块链安全平台SlowMist的说法,该骗局背后的攻击者使用了一种复杂的网络钓鱼技术,涉及一个模仿合法Zoom域名的域名。钓鱼网站“app[.]us4zoom[.]us”看起来与真正的Zoom网站界面非常相似。
⚠️警惕伪装成Zoom会议链接的网络钓鱼攻击!🎣 黑客收集用户数据并解密,以窃取助记词和私钥等敏感信息。这些攻击通常结合社会工程和特洛伊技术。阅读我们的完整分析⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 12 月 27, 2024
系统提示用户点击“启动会议”按钮,他们期望这会带他们进入Zoom会议。然而,该按钮并没有打开Zoom应用程序,而是启动了名为“ZoomApp_v.3.14.dmg”的恶意文件的下载。
揭露恶意软件执行和数据窃取骗局
下载后,恶意文件会触发一个请求用户系统密码的脚本。该脚本执行一个名为“.ZoomApp”的隐藏可执行文件,旨在访问和收集敏感的系统信息,包括浏览器Cookie、KeyChain数据和加密货币钱包凭证。
据安全专家称,该恶意软件专门针对加密货币用户,旨在窃取私钥和其他关键钱包数据。下载的软件包一旦安装,将运行一个名为“ZoomApp.file”的脚本。
执行后,脚本提示用户输入系统密码,不知不觉地让黑客访问敏感数据。
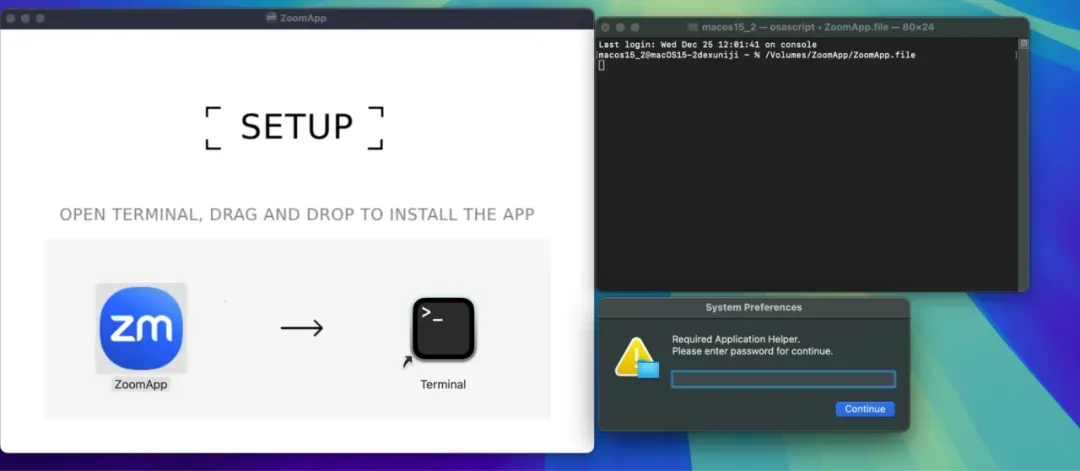
解密数据后,SlowMist透露,该脚本最终执行了 osascript,将收集的信息转移到攻击者的后端系统。
SlowMist还 追踪 到钓鱼网站的创建是在27天前,怀疑俄罗斯黑客参与。这些黑客一直使用Telegram的API监控钓鱼网站上的活动,追踪是否有人点击下载链接。根据这家安全公司的分析,黑客早在11月14日就开始针对受害者。
被盗资金通过多个交易所转移
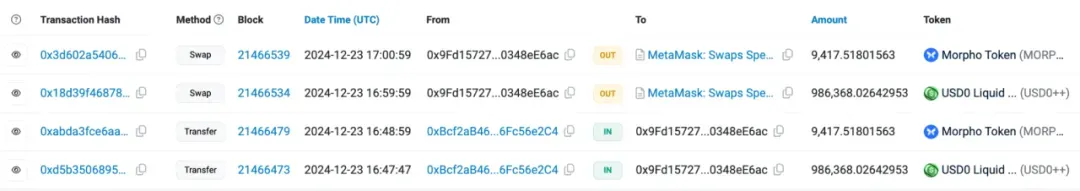
SlowMist使用链上追踪工具MistTrack来 调查 被盗资金的动向。黑客的地址被确认为0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac,据报道,包括USD0++、MORPHO和ETH在内的加密货币获利超过100万美元。
在详细分析中,MistTrack显示黑客地址将USD0++和MORPHO兑换成了296 ETH。
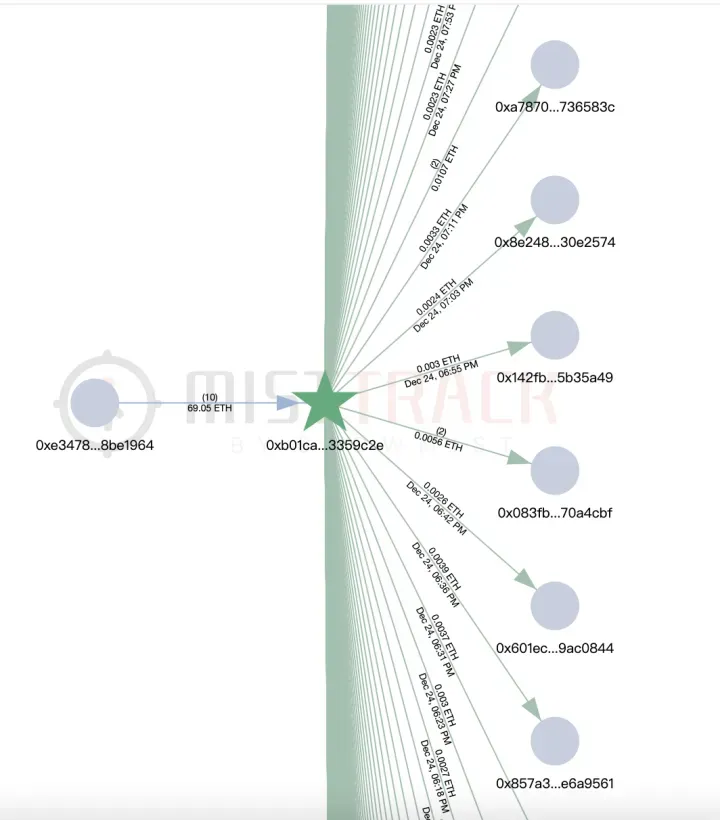
进一步调查显示,黑客的地址从另一个地址0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e接收了小额ETH转账,该地址似乎负责为黑客的计划提供交易费用。
该地址被发现向近8800个其他地址转移小额ETH,表明它可能是更大平台的一部分,该平台专门用于为非法活动提供交易资金。
一旦收集到被盗资金,它们就被通过各个平台进行分流。Binance、Gate.io、Bybit和MEXC等交易所接收了被盗的加密货币。资金随后被合并到另一个地址,交易流入包括FixedFloat和Binance在内的多个交易所。在那里,被盗资金被转换为Tether(USDT)和其他加密货币。
这项计划背后的犯罪分子通过使用复杂的方法洗钱和转换其 非法所得 为广泛使用的加密货币,从而成功逃避直接抓捕。SlowMist警告加密货币爱好者,钓鱼网站和相关地址可能会继续针对不知情的加密货币用户。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Florence Muchai
Florence 过去 6 年一直报道加密货币、游戏、科技和人工智能新闻。她在梅鲁科技大学修读计算机研究,并在马林加莫伊科学与技术大学学习灾害管理与国际外交,这些经历充分赋予她语言、观察和技术技能。Florence 曾在 VAP Group 工作,并担任多家加密货币媒体的编辑。









