








- 诈骗者通过分享带有虚假资金的钱包助记词,诱骗加密货币窃贼,利用费用转账窃取 TRX 代币。
- 卡巴斯基披露,该活动涉及在 YouTube 评论中发布内容,诱使数字窃贼暴露其加密货币钱包数据。
- 该安全公司已识别出 2024 年的多起诈骗事件,包括“Tusk”活动,该活动利用恶意软件拦截加密货币交易并收集私人凭证。
网络安全公司卡巴斯基发现了一种针对加密小偷的独特骗局。该计划用看似装满资金的加密钱包引诱潜在的投机者,只有当他们试图访问诱饵时才会被转移资金。这种创新的骗局展示了网络犯罪分子在数字资产领域日益复杂的技术。
根据卡巴斯基的说法,顶级骗子伪装成天真的加密用户,在YouTube评论中公开分享助记词,即访问加密钱包所需的密钥。这些评论由新创建的账户发布,通常包括请求帮助从 supposedly 持有大量资产的钱包转移资金的呼吁。
“骗子们发明了一种新把戏……他们使用新创建的账户在YouTube评论中发布加密钱包助记词,”Kaspersky分析师Mikhail Sytnik在最近的一篇博客文章中详细描述。
小偷之间没有荣誉——私钥骗局是如何运作的
卡巴斯基观察到的一个钱包在Tron网络上包含约8,000美元的USDT。要访问这些资金,小偷首先需要发送TRX,即区块链的原生代币,以支付网络费用。
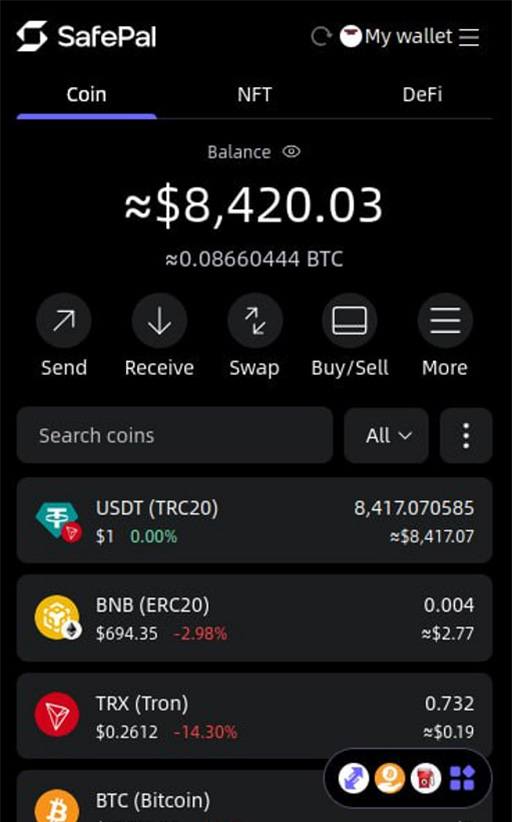
该计划主要利用那些试图利用他人 supposedly “愚蠢”错误的人。一旦进入诱饵钱包,这些数字小偷发现里面装满了USDT,这是一种与美元挂钩的TRC20代币。
由于钱包缺乏足够的TRX进行提款,他们被提示从自己的钱包发送资金。这一动作触发了“虹吸”,将TRX转移到骗子的地址。
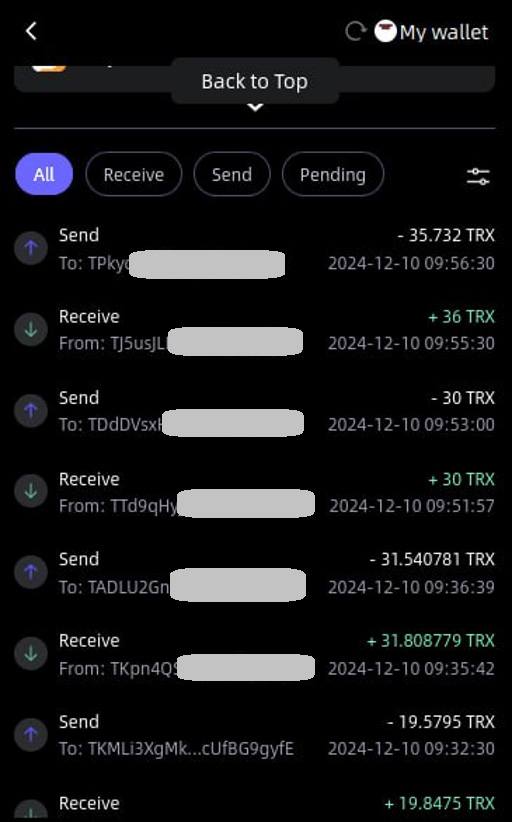
骗子已经操纵了系统,一旦TRX被发送,它立即被重定向到由攻击者控制的单独钱包,让小偷一无所获。
卡巴斯基的分析将诈骗者比作数字罗宾汉,针对加密领域的不道德行为者。然而,最终的受害者仍然是那些让贪婪压倒谨慎的人。
该安全公司敦促加密用户警惕在多个评论中重复使用相同的助记词。这可能是一个精心策划和协调的行动,旨在窃取他们的资产。
针对加密用户的诈骗活动
卡巴斯基的发现不仅限于助记词诈骗。8月,该公司的全球应急响应团队(GERT)发现了一个针对全球Windows和macOS用户的更大规模欺诈活动。
该行动利用精美的虚假网站来模仿合法服务,如加密平台、在线角色扮演游戏和AI工具。这些复杂的模仿旨在诱骗受害者分享敏感信息或下载恶意软件。
“该活动不同部分之间的相关性及其共享的基础设施表明这是一个组织严密的行动,可能与具有特定财务动机的单一行为者或团体有关,”卡巴斯基GERT的事件响应主管Ayman Shaaban表示。
Kaspersky的调查将“Tusk”命名为,该运动包括各种针对加密、游戏和人工智能相关主题的子行动。恶意基础设施还扩展到16个其他主题,要么是已退役的子运动,要么是尚未推出的新运动。
调查中发现的恶意代码字符串显示攻击者的服务器使用俄语进行通信,并提及术语“Mammoth”(“Мамонт”,俄语威胁行为者对“受害者”的俚语)。这一语言线索促成了该行动的名称。
Tusk运动使用信息窃取恶意软件,如Danabot和Stealc,以及剪贴板监控剪贴器,其中一些是用Go编写的开源变体。信息窃取者提取凭据、钱包详细信息和其他敏感信息,而剪贴器拦截复制到剪贴板的加密货币钱包地址,将其替换为恶意的由攻击者控制的地址。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Florence Muchai
Florence 过去 6 年一直报道加密货币、游戏、科技和人工智能新闻。她在梅鲁科技大学修读计算机研究,并在马林加莫伊科学与技术大学学习灾害管理与国际外交,这些经历充分赋予她语言、观察和技术技能。Florence 曾在 VAP Group 工作,并担任多家加密货币媒体的编辑。









