






- BitMEX阻止了始于虚假LinkedIn招聘邀请的Lazarus Group黑客攻击。
- 黑客利用GitHub仓库中的恶意代码试图诱骗BitMEX员工。
- BitMEX发现了暴露的Supabase日志,其中包含真实IP、用户名和受感染设备信息。
BitMEX 揭开了 Lazarus 集团一次失败的黑客攻击,暴露了一个长期与朝鲜网络战部门有关的集体的粗制滥造的失误。
根据 BitMEX 周五发布的一篇博客文章,该团队现已建立了一个内部监控系统,以监视更多感染并可能抓住未来的操作安全错误。
这一切始于 BitMEX 的一名员工在 LinkedIn 上收到一份关于在一个假 NFT 市场项目上工作的提议,但该提议与 Lazarus 使用的已知网络钓鱼战术相符,因此该员工立即报告了此事,从而引发了一次全面调查。
BitMEX 的安全团队访问了攻击者共享的 GitHub 存储库,其中包含一个 Next.js/React 项目。但 buried 在其中的是旨在让员工不知不觉地在系统上执行恶意负载的代码。团队没有运行代码,而是直接进行分析。
BitMEX 剖析恶意软件,发现 Lazarus 指纹
在存储库内部,BitMEX 工程师搜索了术语 eval,这是恶意软件中常见的红旗。一行代码已被注释掉,但它仍然揭示了意图。如果激活,它将联系 “hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726” 以获取 cookie 并执行它。该域名此前已被 Palo Alto Networks 的 Unit 42 团队与 Lazarus 联系起来,该团队多年来一直追踪朝鲜的网络活动。
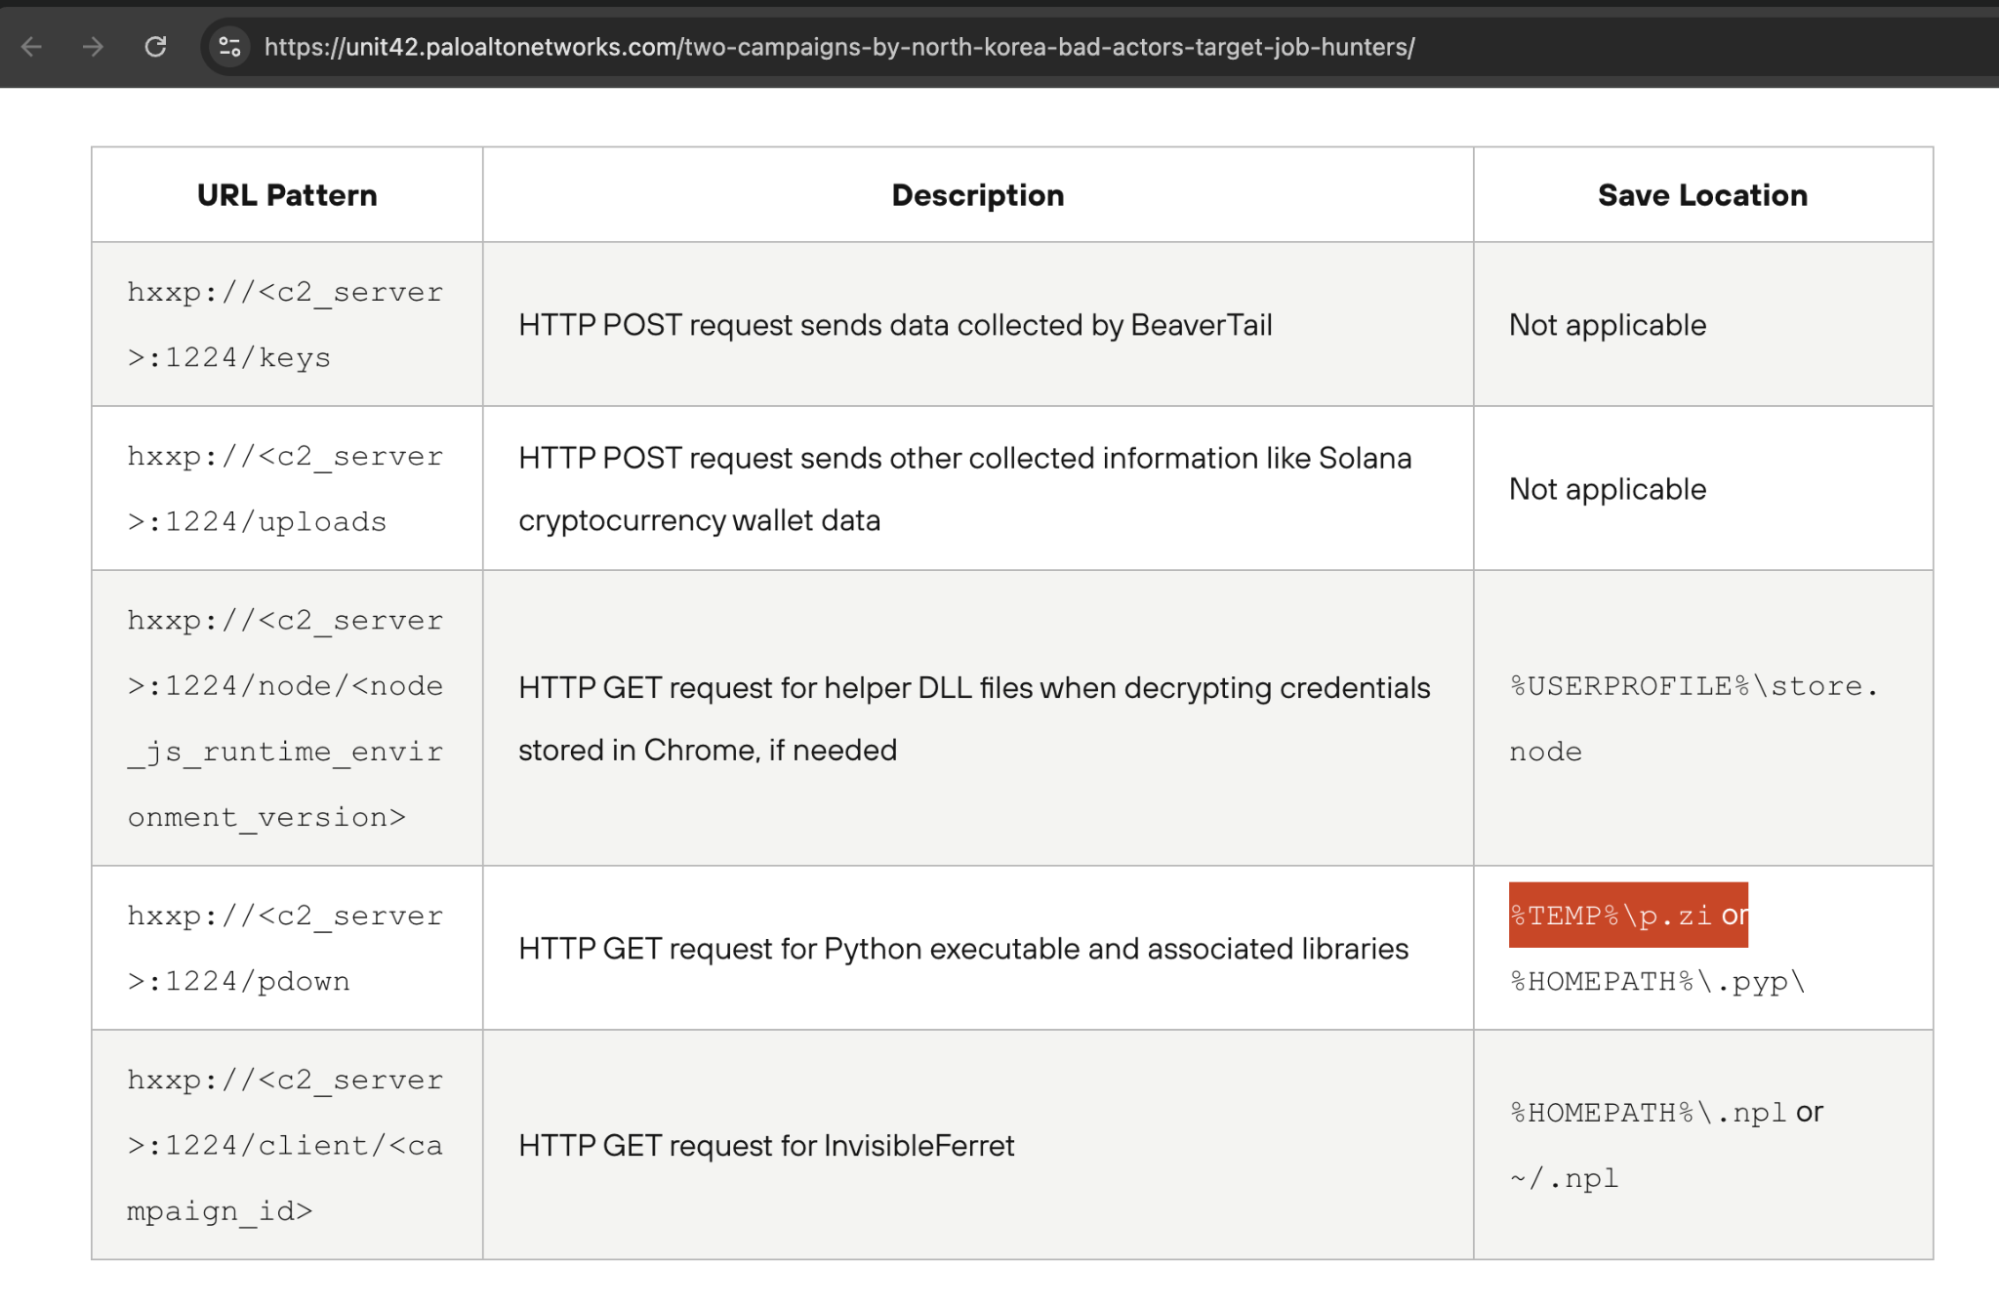
另一条线 was 处于活动状态。它向 “hxxp://fashdefi[.]store:6168/defy/v5” 发送请求并执行响应。BitMEX 手动获取了该 JavaScript 并发现它被严重混淆。使用 webcrack(一种用于解混淆代码的工具),据报道团队剥去了这些层。最终输出很混乱但可读,因为它看起来像是三个不同的脚本拼凑在一起。
代码的一部分包含 Chrome 扩展程序的标识符,这通常指向凭证窃取恶意软件。一个字符串 p.zi 看起来像是 BeaverTail 活动中使用的旧版 Lazarus 恶意软件,这是 Unit 42 之前记录的另一个行动。BitMEX 决定不重新分析 BeaverTail 组件,因为它已经是公开的。
相反,他们专注于另一个发现:代码连接到一个 Supabase 实例。Supabase 是开发者的后端平台,有点像 Firebase。问题在于?Lazarus 开发者 没有锁定它。当 BitMEX 测试它时,他们能够直接访问数据库——无需登录,无需保护。
黑客暴露受感染设备日志及其自己的 IP
Supabase 数据库有 37 条受感染机器的日志。每个条目显示了用户名、主机名、操作系统、IP 地址、地理位置和时间戳。BitMEX 注意到了模式——一些设备反复出现,这使它们作为开发人员或测试机器脱颖而出。大多数主机名的命名格式遵循 3-XXX 结构。
许多 IP 来自 VPN 提供商。一个用户 “Victor” 经常使用 Touch VPN 连接。另一个 “GHOST72” 使用 Astrill VPN。但随后 Victor 搞砸了。一条与他相关的条目有不同的 IP——223.104.144.97,这是中国嘉兴的一个住宅 IP,属于中国移动。那不是 VPN。那很可能是 Lazarus 操作员的真实 IP 地址。BitMEX 将其标记为重大的操作失误。
然后,BitMEX 构建了一个工具来不断 ping Supabase 数据库。自 5 月 14 日以来,该工具已从数据库中收集了 856 条条目,该数据库可追溯到 3 月 31 日。其中,有 174 个唯一的用户名和主机名组合。该系统现在连续运行,寻找新的感染或攻击者的更多错误。
通过检查时间戳,BitMEX 发现 Lazarus 活动在 UTC 时间上午 8 点到下午 1 点之间下降,这在平壤是下午 5 点到晚上 10 点。这与有结构的工作时间表相符,进一步证明该组织不仅仅是自由职业黑客——它是一个有组织的团队。
安全团队确认 Lazarus 模式和内部分裂
Lazarus 集团有已知的社会工程学攻击历史。在早期的事件中,如 Bybit 入侵,他们欺骗 Safe Wallet 的一名员工运行恶意文件。这给了他们初始访问权限。
然后,团队的另一部分接管,访问 AWS 环境,并更改前端代码以从冷钱包中窃取加密货币。BitMEX 表示,这种模式表明该组织可能分裂成多个团队——一些负责基本的网络钓鱼,另一些在获得访问权限后处理高级入侵。
BitMEX 写道:“在过去几年中,该集团似乎分裂成多个子组,这些子组的技术熟练程度不一定相同。” 安全团队表示,这次活动遵循了相同的模板。LinkedIn 上的初始消息很简单,GitHub 存储库也很业余。
但后利用脚本显示了更高的技能,显然由更有经验的人构建。在解混淆恶意软件后,BitMEX 能够提取入侵指标 (IoCs) 并将其馈送到其内部系统。
他们重命名了变量,清理了脚本,并跟踪了其工作原理。代码的早期部分是新的,并且它 据报道 将系统数据(用户名、IP 等)直接发送到 Supabase,使得追踪变得容易……对于任何发现开放数据库的人来说。
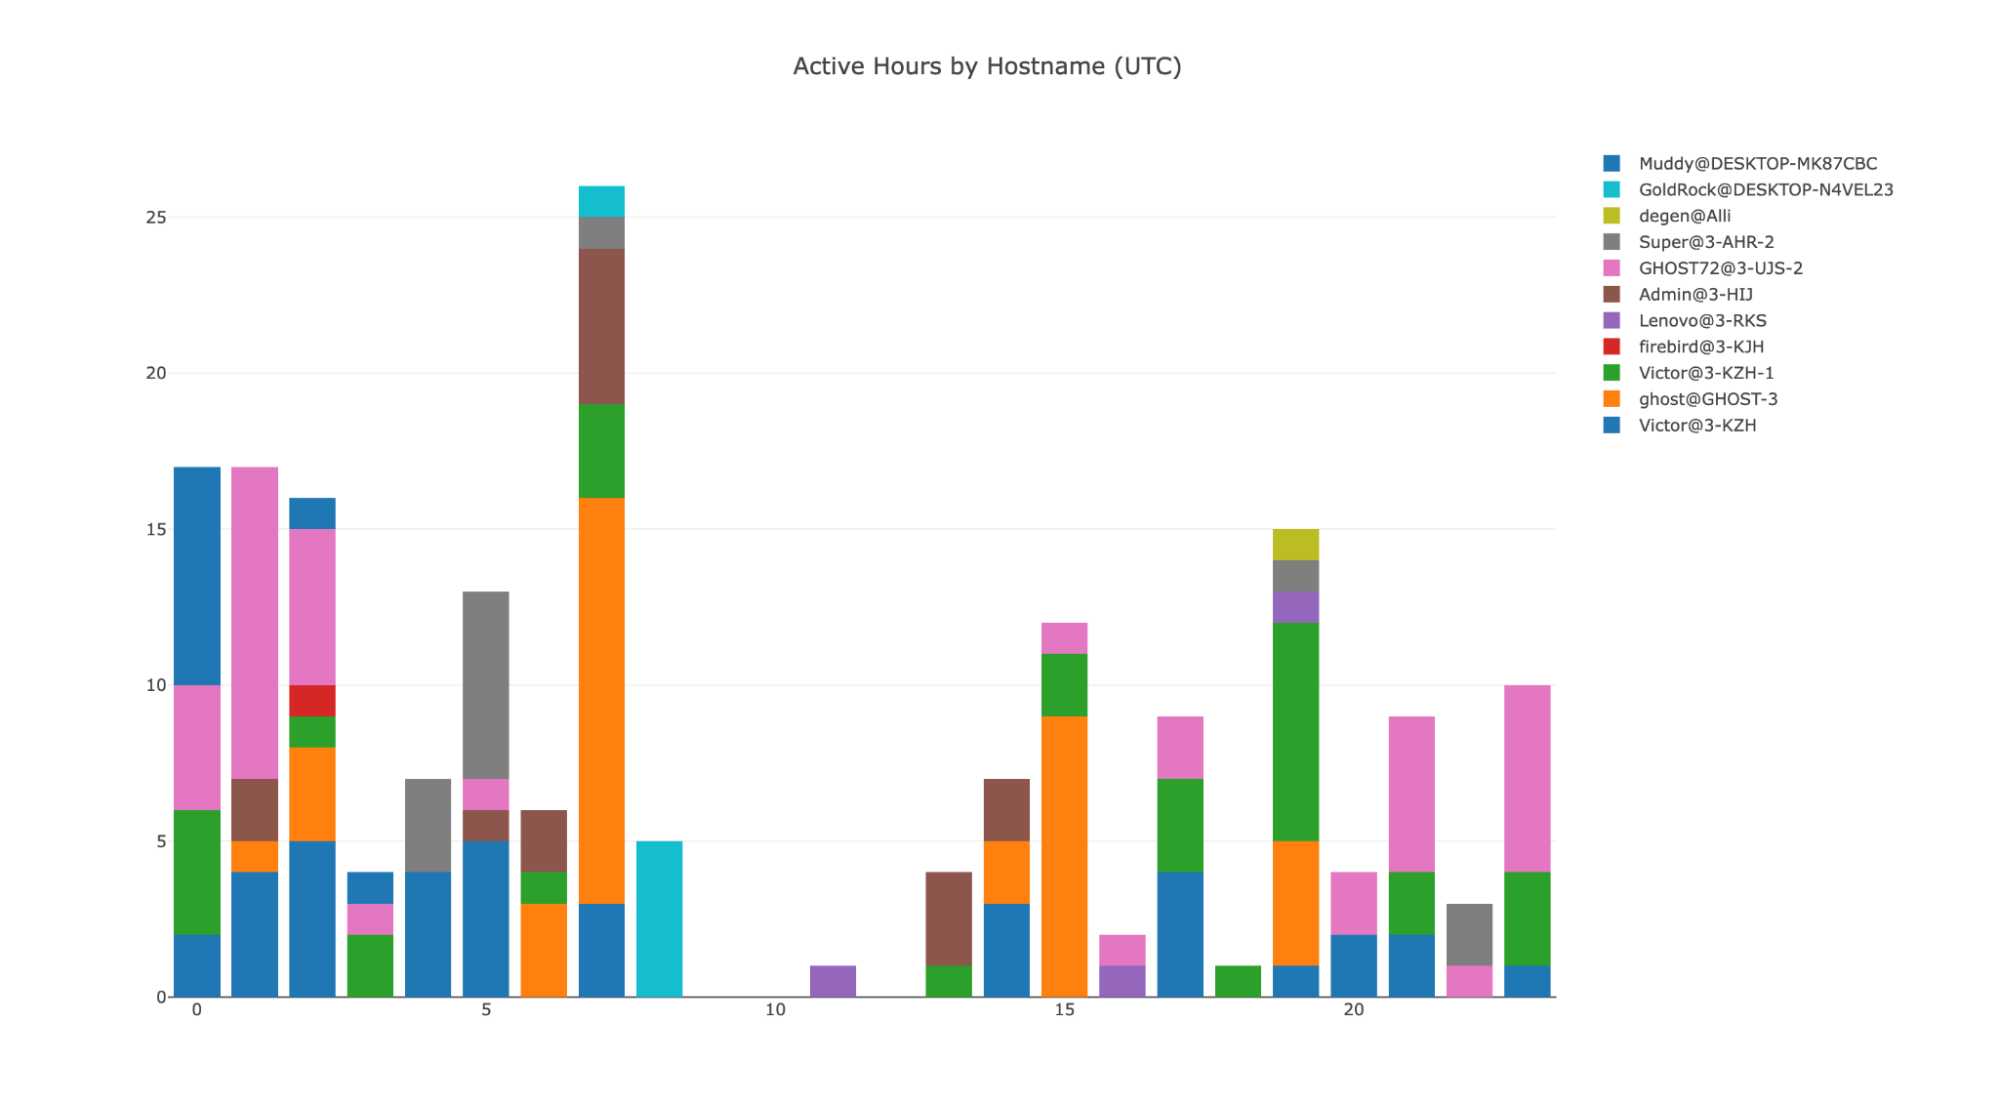
BitMEX 还确定了开发过程中使用的机器。例子包括 Victor@3-KZH,它与 Touch VPN 和中国移动一起使用。其他如 GHOST72@3-UJS-2 和 Super@3-AHR-2 使用 Astrill、Zoog 和 Hotspot Shield 的混合。日志甚至显示了用户账户,如 Admin@3-HIJ、Lenovo@3-RKS、GoldRock@DESKTOP-N4VEL23 和 Muddy@DESKTOP-MK87CBC。这些可能是攻击者设置的测试环境。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Jai Hamid
Jai Hamid在过去6年中一直报道加密货币、股票市场、科技、全球经济以及影响市场的地缘政治事件。她曾在专注于区块链的出版物工作,包括AMB Crypto、Coin Edition和CryptoTale,从事市场分析、大型公司、监管和宏观经济趋势的报道。她毕业于伦敦新闻学院,并三次在非洲顶级电视网络之一分享加密货币市场见解。









