





- 攻击者利用了Ankr协议,窃取了数万亿枚aBNBc代币。
- 攻击者窃取了ANKR部署者的密钥,并利用了智能合约的铸造功能。
- 部分资金被发送至Tornado Cash或销毁地址,桥接至其他网络,而另一些则流入币安交易所。
- ANKR在Twitter上表示,他们将发行新的aBNBc代币以退还受影响用户。
12 月 2 日 12:35 GMT,Peckshield 标记了攻击者在Ankr协议上进行的漏洞利用。该漏洞利用从协议中窃取了 20 万亿 aBNBc 奖励代币。
Ankr奖励型质押BNB(aBNBc)是一种奖励型代币,意味着其数量在质押那一刻起保持不变。随着奖励积累,其赎回比例增加,代币价值随之增值。
Ankr在币安链上推出了该代币,作为Ankr的流动性质押功能。用户通过在智能合约中质押BNB赚取利息,并获得aBNBc作为质押证明。
追踪aBNBc的资金流向
据Lookonchain报道,攻击者从Ankr部署者处窃取密钥,铸造了10万亿枚aBNBc并转入自己账户。随后,他向该地址转账1.125BNB作为Gas费,并开始抛售被盗代币。
攻击者再次利用合约铸造了10万亿枚更多代币。在利用漏洞后,攻击者开始通过Tornado Cash将资金洗入BNB和以太坊。
Tornado Cash是一个去中心化的开源智能合约,提供将“受污染”的加密货币资金与其他资金混合以掩盖资金来源的服务。
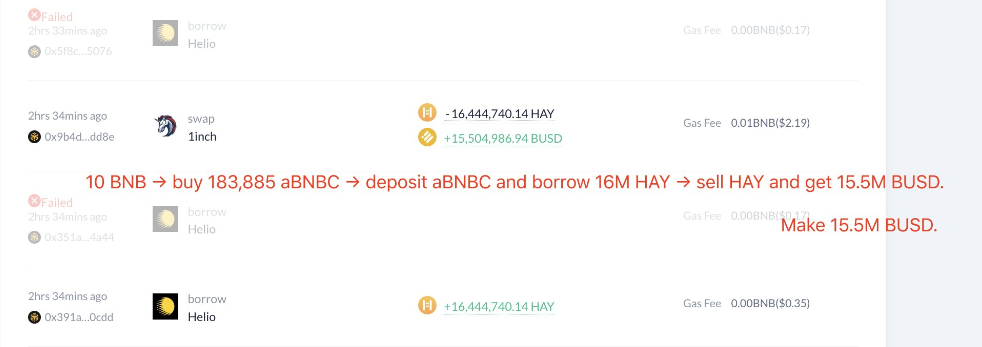
攻击者还将被盗资金转移至Helio Money;利用这些资金作为抵押品,他借出了1600万美元的HAY,随后以1550万美元的价格卖出BUSD。攻击者多次重复了类似的交易,将$HAY兑换为BNB。
Lookonchain对16M HAY漏洞的分析。
Peckshield安全公司透露,Ankr合约在其铸造函数中存在一个漏洞。合约中嵌入的带有0x3b3a5522函数签名的代码可以绕过OnlyMinter函数,实现任意铸造。
Peckshield还指出,攻击者通过Celer和de BridgeGate将资金桥接至以太坊和Tornado Cash。
Ankr在Twitter上回应,承认遭到黑客攻击并迅速通知交易所停止该代币交易。他们建议社区避免交易这些代币,从交易所撤出流动性,并指出新代币的发行将使被盗代币变得毫无价值。
Peckshield指出,铸造函数存在多次漏洞利用。
攻击者依然非常活跃;链上数据显示,攻击者还销毁了数十亿枚代币。
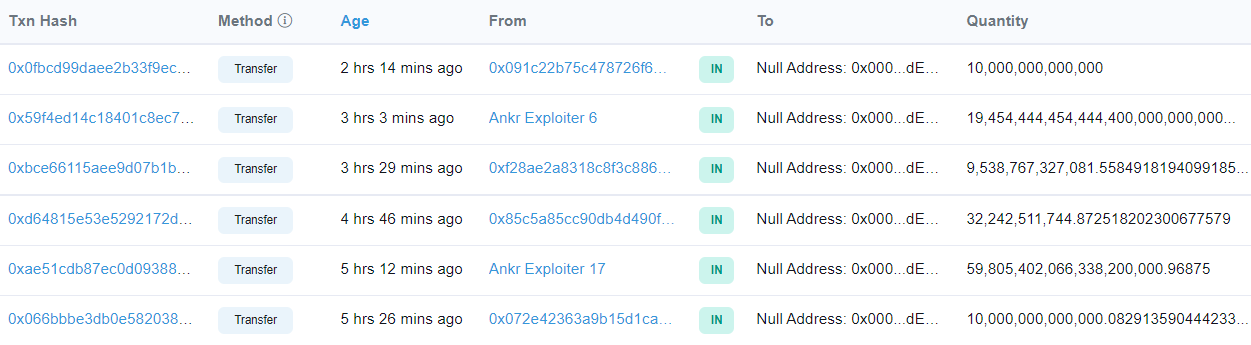
据Peckshield称,部分攻击者转移了从漏洞中洗白的USDC和BUSD至币安交易所。洗入币安的总资金约为1900万美元。
币安CEO赵长鹏(CZ)早些时候承认了这些漏洞,指出攻击者转移到币安的300万美元资金已被冻结,提款暂停。他指出,攻击者设法窃取了合约的私钥。
Ankr协议漏洞的影响
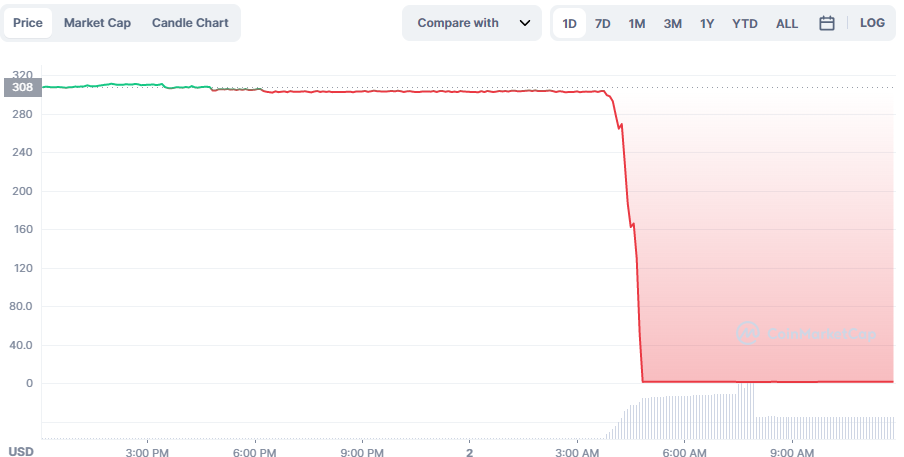
格林威治标准时间凌晨2:00,aBNBc价格暴跌99%。随着Ankr团队努力解决问题并退款给受影响的交易者,各交易所的交易目前已暂停。
该漏洞影响了HAY稳定币,过去24小时内下跌35%,交易价格为0.6434美元。峰值时,它跌至0.2113美元。
Ankr交易价格为0.02168美元,过去24小时下跌3.93%。BNB保持相对稳定,交易价格为290.4美元。
随着局势的发展,我们可以期待相关各方持续更新。币安和Ankr正在密切关注此事;币安可能会冻结转入其交易所的资金,而分析师将标记被盗资金以进行追踪。
Ankr协议加入了2022年一系列其他DeFi漏洞事件。根据Chainalysis的分析,2022年DeFi漏洞数量创下历史新高,导致投资者资金损失超过8亿美元。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。

Brian Koome
Brian Koome 在区块链和加密货币报道领域拥有超过七年的经验,自 2017 年起便活跃于该行业。他曾为多家领先媒体撰稿,包括 BlockToday.com。此外,他在加入 Cryptopolitan 担任全职作家之前,还为 BitDegree.org 开发了以太坊入门课程。Brian 专注于撰写常青指南(EGs)、深度报道、访谈以及价格分析。他对 DeFi、区块链创新及新兴加密项目的关注深受读者喜爱。









