




- AMOS 恶意软件卷土重来,此次伪装成 Loom 屏幕录制器应用,针对 Mac 设备窃取加密货币钱包。
- 网络犯罪分子利用虚假的 Google 广告诱骗用户下载恶意的 Loom 版本,该版本会克隆 Ledger Live 等合法应用。
我们又要面对这个了。AMOS Mac恶意软件卷土重来,这次它换上了新的伪装。这场攻击背后狡猾的疯子决定冒充Loom,这是一款拥有超过2000万用户的流行屏幕录制应用。
猜猜怎么着?他们利用Google Ads吸引受害者,使这次行动看起来非常合法。计划是让不知情的用户从假冒网站下载Loom的伪造版本。
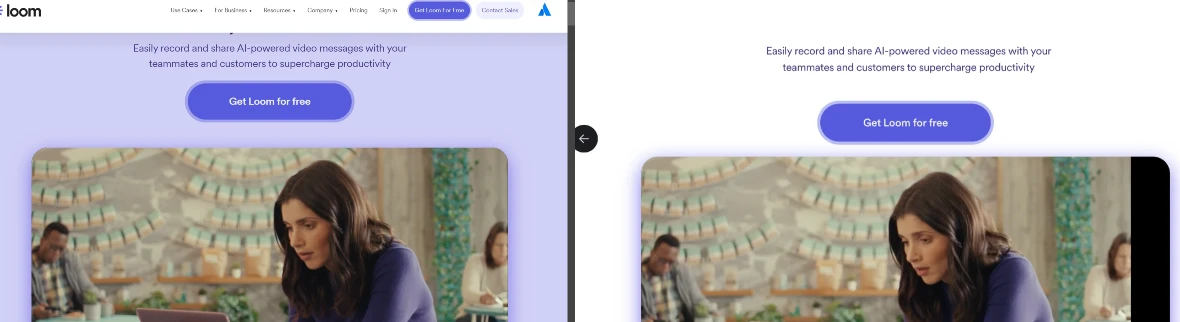
Moonlock Lab的研究人员报告称,这个最新版本还在克隆合法的加密货币钱包应用,如Ledger Live。是的,AMOS窃取者正在用恶意克隆版替换这些受信任的应用。
O一旦在你的Mac上运行,游戏就结束了。你的加密货币钱包、浏览器数据、密码——全部任人宰割。 这个背后的组织,可能被称为“Crazy Evil”,似乎组织严密,并与俄罗斯犯罪网络有关联。
人们会点击这些广告,以为得到了真正的产品,结果却被重定向到一个名为smokecoffeeshop[.]com的可疑网站。
从那里,事情变得更加奇怪。受害者最终会到达一个看起来与Loom完全相同的网站,但这是一个陷阱。点击下载按钮,砰——你的Mac现在感染了新的AMOS窃取者。
这是黑市上的高端产品。出租它每月可能高达3000美元。为什么这么贵?因为这东西无所不能。它窃取文件,获取浏览器历史记录,抓取凭证,清空你的加密货币钱包——应有尽有。
这是顶级的恶意软件,朋友们。
他们还克隆了其他应用——Figma、TunnelBlick(一款VPN)、Callzy,甚至一个名为BlackDesertPersonalContractforYouTubepartners[.]dmg的奇怪案例。
Moonlock发现了一些线索,将Crazy Evil与暗网上的这次行动联系起来。他们偶然发现了一则招聘广告,寻找加入使用——你猜对了——AMOS窃取者的团队的人员。
这则广告甚至吹嘘其能够在macOS上替换“Ledger”,证实了这些人在冒充Loom时推送的正是我们在野外发现的同一版本AMOS。
进一步挖掘揭示了一个与此混乱局面相关的IP地址——85[.]28[.]0[.]47。当Moonlock通过VirusTotal(一个检查恶意软件的网站)运行此IP时,它标记了93个文件为恶意。
更令人惊讶的是——这些文件与一个俄罗斯政府实体有关联。巧合?也许,但可能不是。该IP的互联网服务提供商(ISP)列为Gorodskaya elektronnaya svyaz Ltd,即Gesnet[.]ru,一家俄罗斯公司。
Gesnet似乎运营着一个大型网络,但很难找到关于他们的详细信息。俄罗斯ISP市场 murky(模糊不清),更不用说严格的法律使得透明度几乎不可能 峰会 对外部人士而言。
目前,最好的防御是主动出击。保持警惕,不要点击可疑广告,为了加密货币的爱,密切关注你的应用。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Jai Hamid
Jai Hamid在过去6年中一直报道加密货币、股票市场、科技、全球经济以及影响市场的地缘政治事件。她曾在专注于区块链的出版物工作,包括AMB Crypto、Coin Edition和CryptoTale,从事市场分析、大型公司、监管和宏观经济趋势的报道。她毕业于伦敦新闻学院,并三次在非洲顶级电视网络之一分享加密货币市场见解。









