






Российские хакеры распространяют вредоносное ПО GrassCall для опустошения криптокошельков через фальшивые вакансии
 Шуммас Хумаюн
3 мин. чтения

- Российские хакеры распространили вредоносное ПО через поддельное приложение для встреч GrassCall, чтобы похищать средства с криптокошельков.
- Эта кампания социального инжиниринга связана с группой киберпреступников Crazy Evil.
- Группа атакует жертв через фейковые объявления о работе в социальных сетях и на веб-досках вакансий Web3.
В рамках кампании социальной инженерии хакеры, как сообщается, отправляют фальшивые предложения о работе соискателям в сфере web3 с вредоносными намерениями. Недавно для распространения вредоносного ПО, опустошающего криптокошельки пользователей, использовалось сомнительное приложение для встреч под названием «GrassCall».
Мошенничество, как утверждается, совершается российской хакерской группировкой, известной как «Crazy Evil». Эта группа киберпреступников специализируется на атаках социальной инженерии, которые обманом заставляют пользователей устанавливать зараженное программное обеспечение на свои ПК с Mac и Windows.
Crazy Evil обычно нацелена на людей в крипто-пространстве, где они продвигают фальшивые вакансии и игры через различные социальные сети. Компания по кибербезопасности Recorded Future заявила, что связала «более десяти активных мошеннических схем в социальных сетях» с Crazy Evil.
Хакеры разместили фальшивые вакансии для фиктивной компании ChainSeeker.io
Недавно сообщалось о появлении еще одной фальшивой мошеннической компании. На этот раз компания называлась ChainSeeker.io, согласно посту пользователя X.
Согласно сообщениям, злоумышленники создали фальшивые профили компаний ChainSeeker.io в LinkedIn, где они рассылали премиальные вакансии. Другие популярные доски объявлений о работе, где были замечены фальшивые объявления, включают CryptoJobList и WellFound.
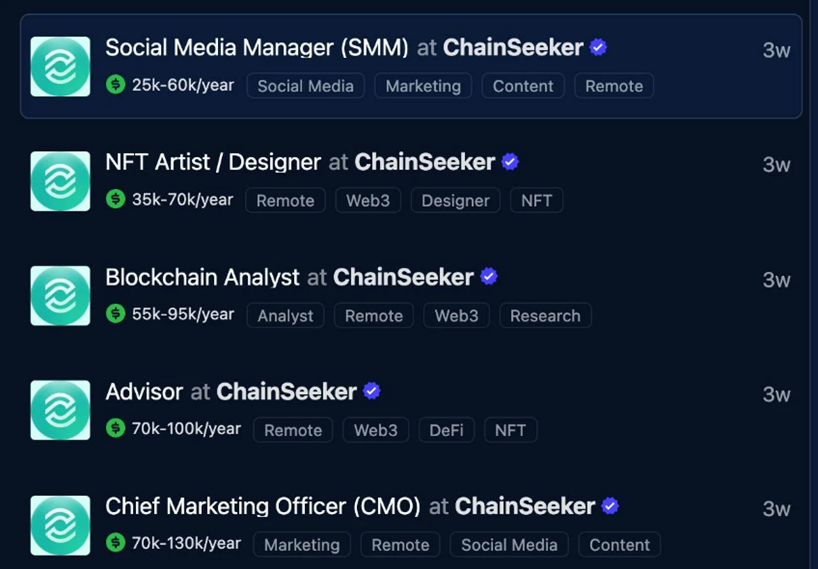
Все, кто подал заявку на эти вакансии, получили контакты по электронной почте, в которых им было предложено связаться с главным маркетологом компании в Telegram.
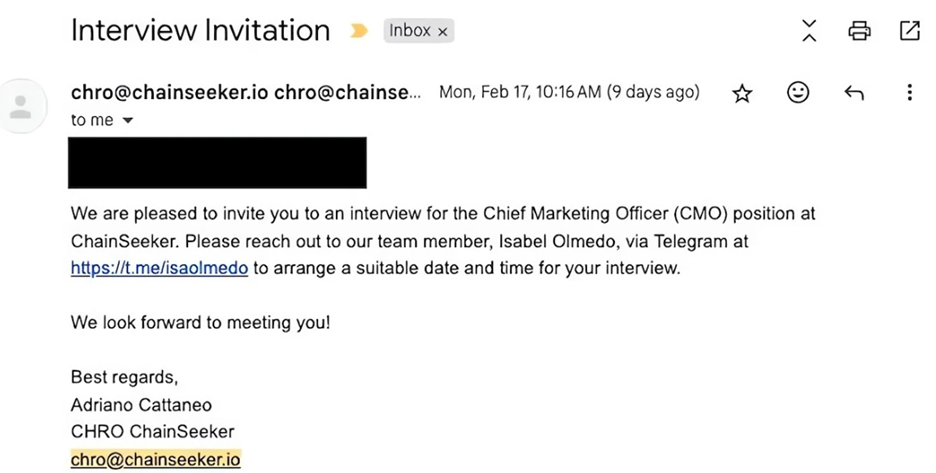
Затем главный маркетолог запросит у пользователя загрузить приложение для видеозвонков под названием «GrassCall» с теперь удаленного веб-сайта. В зависимости от браузера пользователя, веб-сайт предложит им клиент для Mac или Windows.
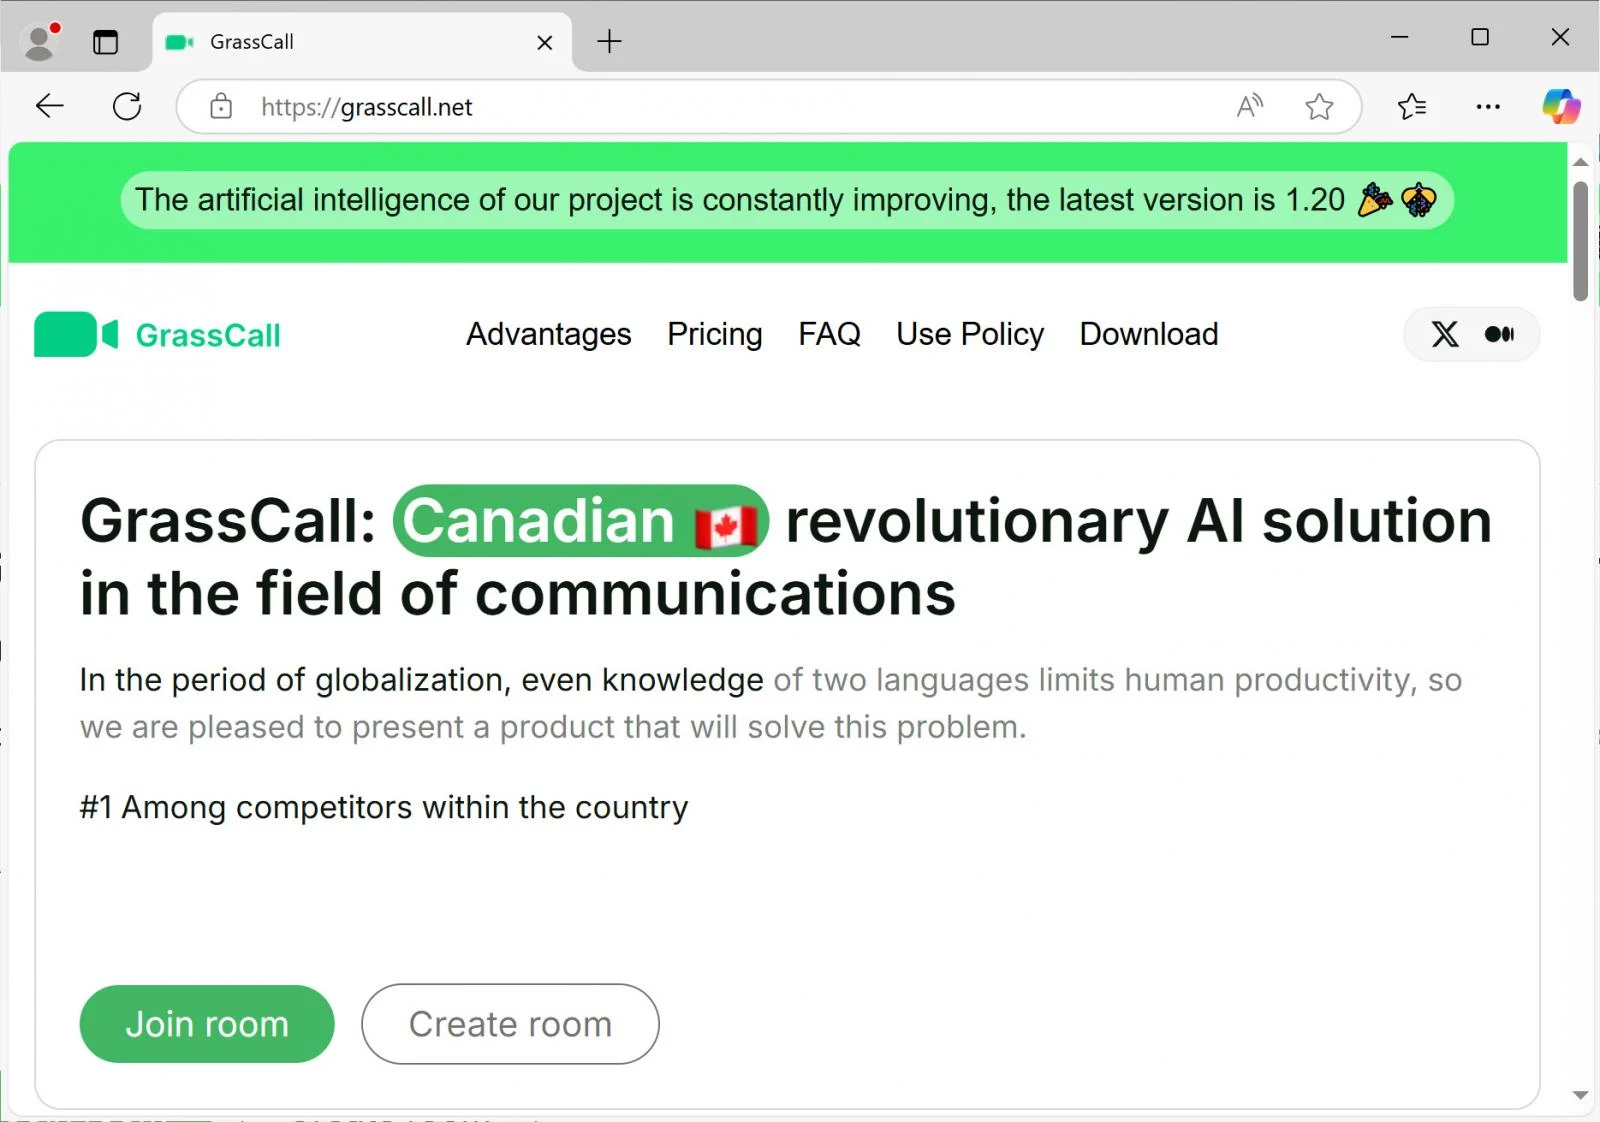
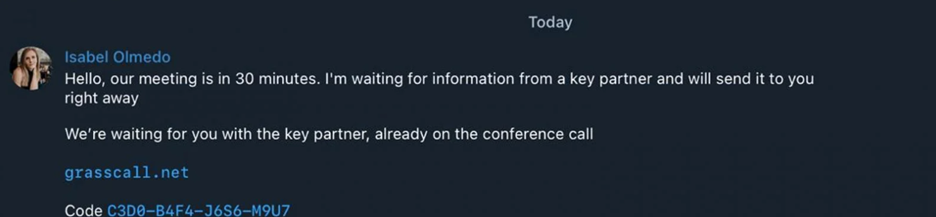
После загрузки приложения пользователям предлагается ввести код, предоставленный главным маркетологом в чате Telegram. Затем веб-сайт либо предоставляет клиент Mac «GrassCall_v.6.10.dmg» [VirusTotal], либо клиент Windows «GrassCall.exe» [VirusTotal]. После ввода правильного кода оба приложения устанавливают инфостилер, такой как Rhadamanthys (на Windows), трояны удаленного доступа (RAT) или другое вредоносное ПО. На компьютерах Mac устанавливается вредоносное ПО Atomic (AMOS) Stealer.
После установки вирус собирает адреса кошельков, файлы cookie аутентификации и пароли, сохраненные в онлайн-браузере и Apple Keychain. Украденная информация загружается на сервер и публикуется в каналах Telegram, принадлежащих злоумышленникам.
Если находится кошелек, хакеры используют метод грубой силы для взлома паролей и опустошения активов пользователя. Из этих активов хакеры выплачивают пользователю, который заставил невинную жертву загрузить вредоносное приложение.
Согласно общедоступной информации о выплатах, члены Crazy Evil, по-видимому, зарабатывают десятки тысяч долларов с каждой жертвы.
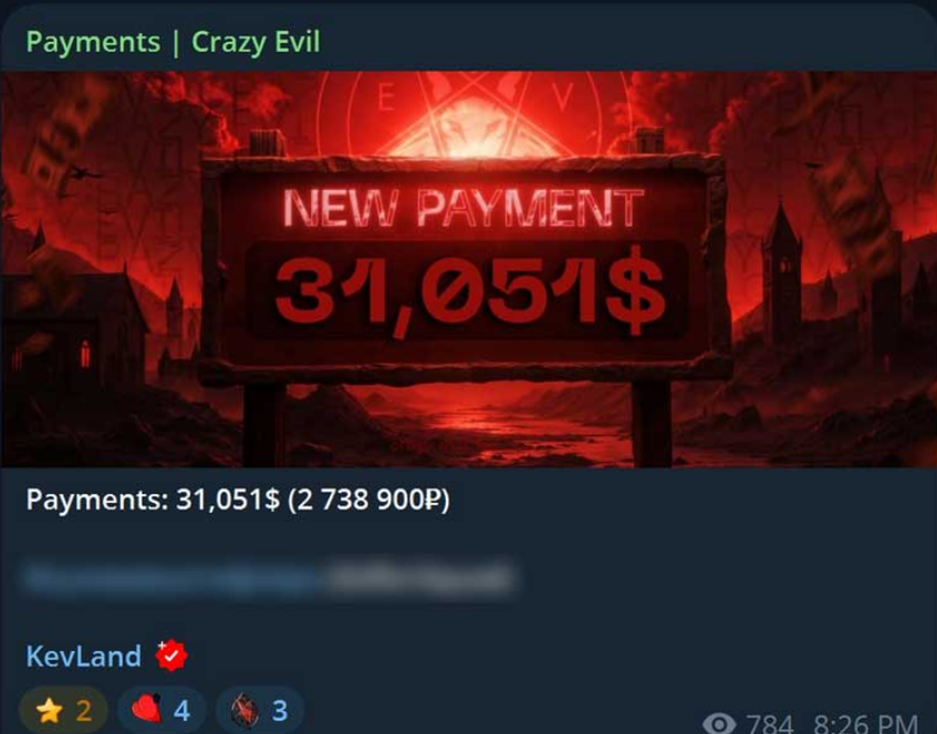
Различные пользователи поделились своим опытом после подачи заявок на такие мошеннические вакансии. Кристиан Гита, пользователь LinkedIn, опубликовал на платформе: «Это выглядело легитимно почти со всех сторон. Даже инструмент видеоконференцсвязи имел почти правдоподобное онлайн-присутствие».
По сообщениям, хактеры перешли к новой кампании социальной инженерии
Исследователь кибербезопасности, Gonjxa, также выявил сомнительные приложения для встреч под названиями Gatherum и VibeCall. В предыдущей кампании подгруппа «Kevland» из состава «Crazy Evil» использовала Gatherum. Интересно, что брендинг обоих приложений практически идентичен GrassCall. Теперь мошенники перешли к новой кампании с использованием VibeCall, которая в настоящее время распространяется среди соискателей работы в сфере Web3.
В ответ на внимание, которое эта атака привлекла в интернете, объявления о вакансиях от Chain Seeker, по сообщениям, были удалены большинством досок объявлений о работе.
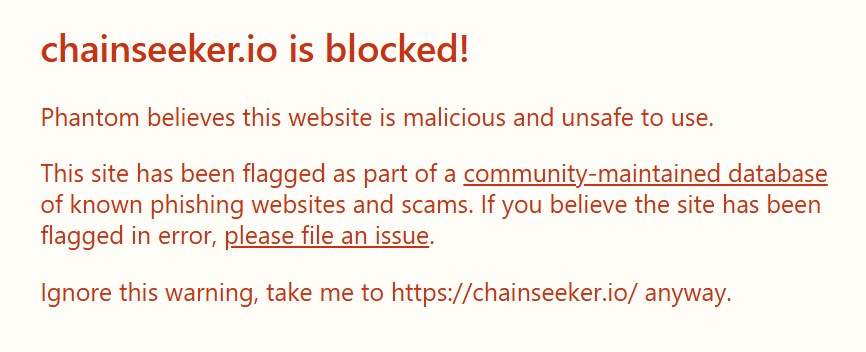
Поиск в LinkedIn больше не выдает никаких вакансий, связанных с Chainseeker.io. В то же время его сайт был отмечен в общедоступных базах данных как подозрительный. Кроме того, все аккаунты сотрудников компании в LinkedIn были удалены. Пользователям, которые уже взаимодействовали с мошенниками или установили подозрительные приложения на свои устройства, рекомендуется изменить пароли и токены аутентификации, а также перевести криптовалюту на новые кошельки в качестве меры предосторожности. Также рекомендуется включить двухфакторную аутентификацию через приложение для аутентификации на всех сайтах, поддерживающих эту функцию.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.
Шуммас Хумаюн
Шуммас — бывший технический копирайтер и исследователь.









