






Северокорейские хакеры выпускают вредоносное ПО на базе Nim в сети Web3 и криптовалют


- Северокорейские хакеры атакуют стартапы Web3 с помощью поддельных приглашений на встречи Zoom.
- Семейство вредоносного ПО NimDoor использует продвинутые языки программирования для атак на Mac.
- Злоумышленники похищают данные браузеров, пароли и сообщения Telegram у жертв.
Северокорейские хакеры запустили сложную кампанию вредоносного ПО, нацеленную на компании Web3 и криптовалюты, используя вредоносное ПО NimDoor.
SentinelLabs выявил передовые методы атак, которые сочетают социальную инженерию со сложными методами программирования для проникновения в системы Mac и кражи конфиденциальной информации.
Северокорейские хакеры обманывают жертв через поддельные обновления Zoom
Северокорейские атакующие начинают свои атаки, выдавая себя за известных контактов через мессенджер Telegram, затем прося жертв организовать встречи через страницы планирования Calendly. Жертвам по электронной почте предлагается загрузить то, что кажется легитимным обновлением программного обеспечения Zoom, со встроенными поддельными ссылками на встречи Zoom.
Атакующие создают домены, содержащие вредоносные файлы, представленные как файлы обновления поддержки Zoom, с именами доменов, которые предназначены для имитации реальных URL-адресов встреч Zoom. Поддельные домены содержат вариации, такие как support.us05web-zoom.forum и support.us05web-zoom.cloud, которые очень похожи на реальные веб-домены Zoom, известные пользователям.
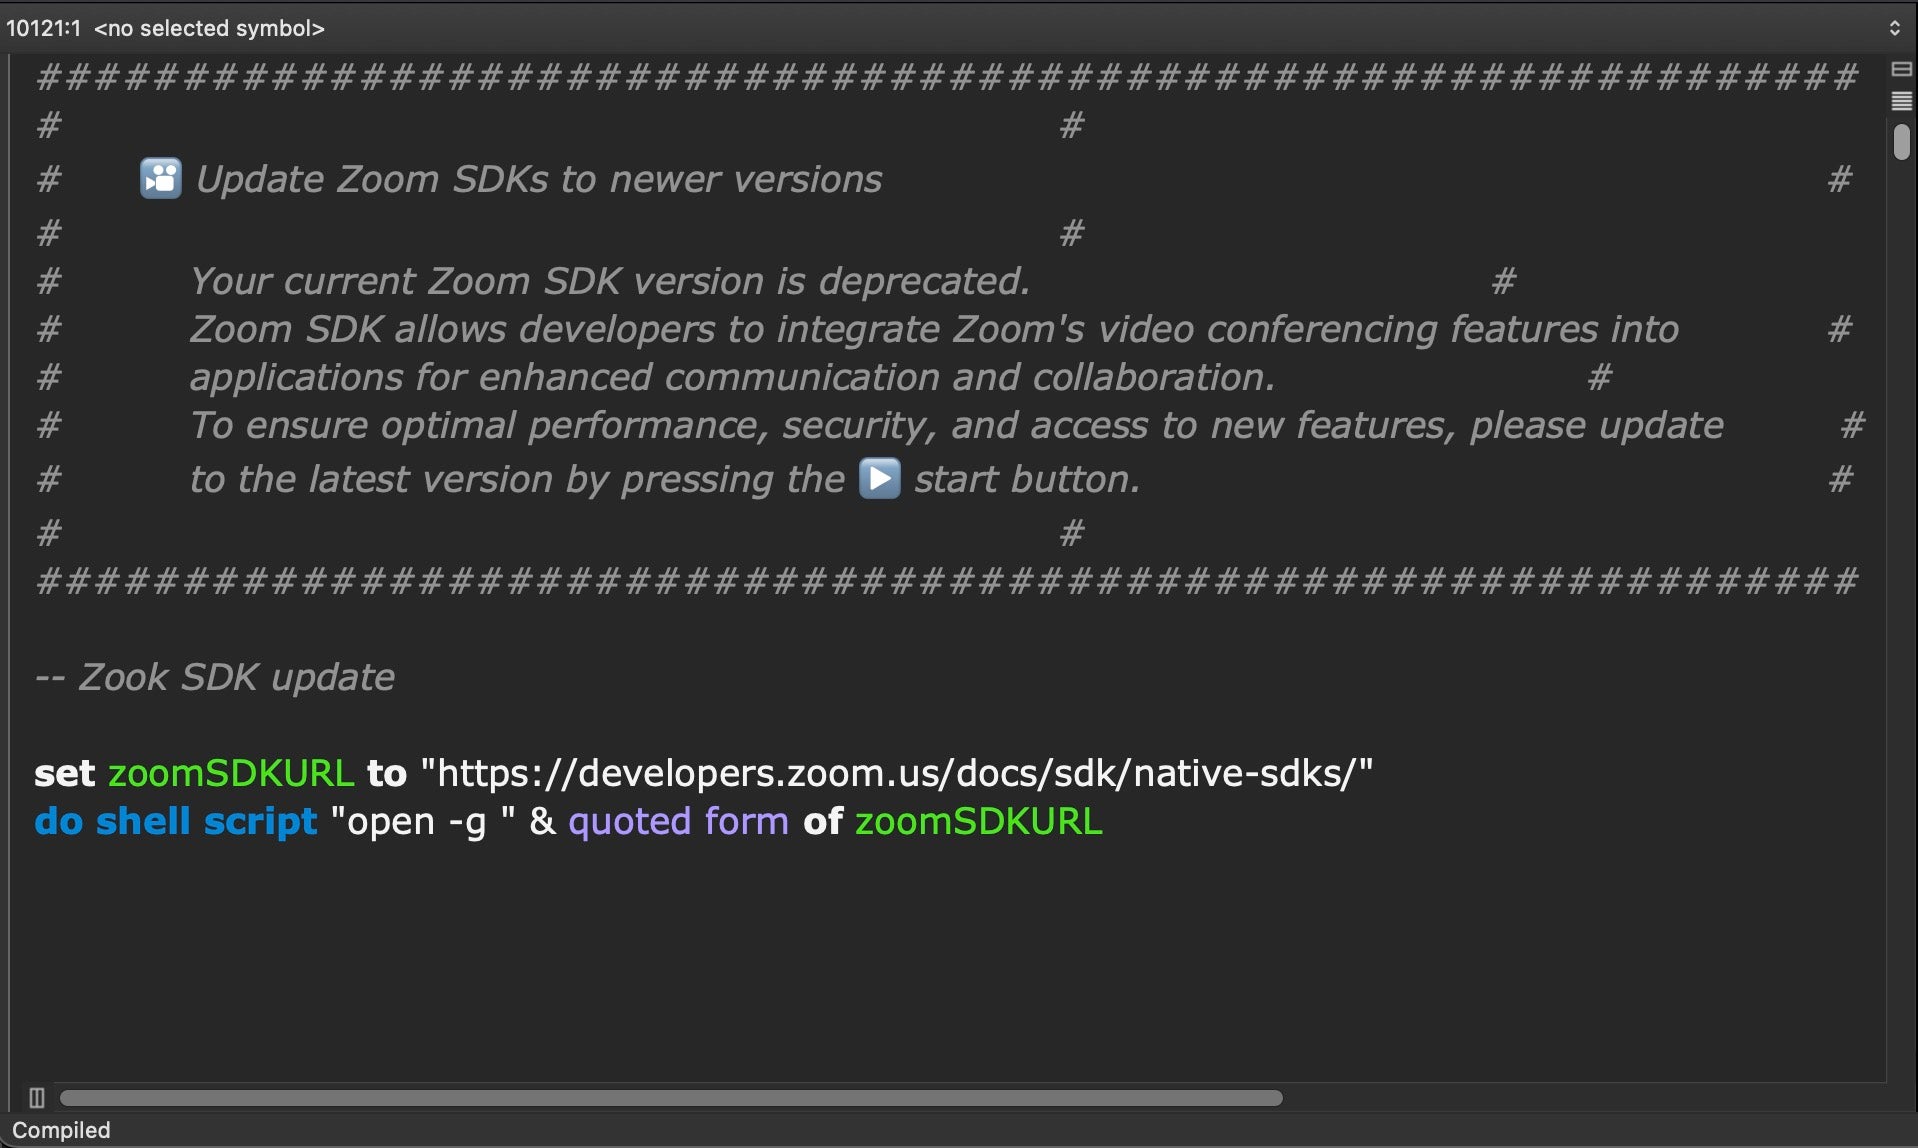
Программы атаки содержат тысячи строк пустого пространства, чтобы скрыть свою цель, делая их более крупными и естественными, чем простые программы атаки. Скрытые в этих программах всего три строки кода атаки, которые загружают и запускают другие модули атаки с серверов, управляемых хакерами.
Исследователи SentinelLabs обнаружили несколько одновременных доменов, используемых одними и теми же атакующими, что указывало на широко масштабную кампанию, затрагивающую множество жертв с индивидуализированными веб-адресами для каждой жертвы. Опечатки в файлах поддельного обновления, такие как «Zook SDK Update» вместо «Zoom SDK Update», легче обнаруживаются и отслеживаются исследователями безопасности.
После того как жертвы выполняют поддельное обновление, вредоносное ПО загружает легитимный URL-адрес перенаправления Zoom с HTML-файлом. Это представляет начальное заражение как легитимное, одновременно тайно инициируя основные компоненты атаки на заднем плане. Это делается для того, чтобы ввести жертв в заблуждение, заставив их поверить, что они успешно выполнили стандартный процесс обновления программного обеспечения.
Вредоносное ПО NimDoor крадет пароли и личные данные
Кампания вредоносного ПО NimDoor использует два отдельных пути атаки после успешного заражения компьютеров жертв. Первый путь сосредоточен на краже личной информации, включая пароли, данные браузера и истории чатов из популярных приложений. Второй путь устанавливает долгосрочный доступ к скомпрометированным системам через скрытые фоновые программы.
Вредоносное ПО нацелено на несколько веб-браузеров, включая Google Chrome, Firefox, Microsoft Edge, Brave и Arc, копируя сохраненные пароли, историю просмотров и сохраненную информацию для входа. Оно также крадет системные пароли, хранящиеся во встроенных системах управления паролями компьютеров Mac, и копирует файлы истории команд, показывающие, какие программы использовали пользователи.
Специализированный компонент нацелен конкретно на данные мессенджера Telegram, крадя зашифрованные базы данных чатов и ключи дешифрования, которые позволяют атакующим читать частные разговоры в автономном режиме. Украденная информация Telegram включает как зашифрованные файлы сообщений, так и специальные ключи, необходимые для разблокировки и чтения этих сообщений.
Вся украденная информация упаковывается и отправляется на серверы, контролируемые атакующими, через зашифрованные соединения. Вредоносное ПО создает скрытые папки на зараженных компьютерах для временного хранения скопированных данных перед передачей, используя имена, предназначенные для имитации легитимных системных файлов.
Атака использует продвинутые языки программирования, включая Nim и C++, которые многим программам безопасности трудно обнаружить. Вредоносное ПО включает функции, которые помогают ему избегать обнаружения программным обеспечением безопасности, такие как общение через зашифрованные веб-соединения и использование файлов с легитимными именами и местоположениями.
Атакующие разработали вредоносное ПО для работы конкретно на компьютерах Mac, используя встроенные функции Mac для сокрытия своей деятельности и поддержания постоянного доступа к зараженным системам.
Продвинутые методы сохранения обеспечивают выживание вредоносного ПО
Вредоносное ПО NimDoor включает методы поддержания доступа к зараженным компьютерам даже после того, как пользователи перезагружают свои системы или пытаются удалить вредоносное программное обеспечение. Атакующие используют хитрый подход, который автоматически переустанавливает вредоносное ПО всякий раз, когда пользователи пытаются завершить или удалить его.
Когда пользователи пытаются остановить процесс вредоносного ПО или выключить свои компьютеры, вредоносное ПО перехватывает эти сигналы завершения и немедленно записывает резервные копии себя в скрытые места на зараженной системе. Это создает ситуацию, когда попытка удалить вредоносное ПО фактически запускает процесс его переустановки.
Вредоносное ПО создает поддельные системные файлы с именами, предназначенными для имитации легитимных, например, создавая папки с именами, похожими на сервисы Google, но с тонкими различиями в написании, которые пользователи обычно не замечают. Эти поддельные файлы получают автоматические разрешения на запуск, что заставляет вредоносное ПО запускаться каждый раз при загрузке компьютера.
Ключевой компонент действует как легковесная программа мониторинга, которая каждые 30 секунд связывается с серверами злоумышленников, отправляя информацию о запущенных программах и ожидая новых команд. Этот мониторинг происходит через看似 невинные соединения, которые выглядят как обычный веб-трафик.
Вредоносное ПО также включает 10-минутную задержку перед полной активацией, что помогает ему избегать обнаружения антивирусным программным обеспечением, сканирующим на предмет немедленно подозрительного поведения. Эта задержка заставляет вредоносное ПО выглядеть как обычная программа, которой требуется время для запуска.
Эти методы сохранения северокорейскими хакерами делают вредоносное ПО особенно трудным для полного удаления обычными пользователями. Это также часто требует специальных инструментов безопасности или профессиональной помощи для полной очистки зараженных систем.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Вигнеш Карунанидхи
Вигнеш — автор контента о криптовалютах, крипто-журналист, редактор контента и менеджер социальных сетей. Более 6 лет он работал с Watcher.guru, BeInCrypto, CoinGape, Milkroad и Airdrops. Его навыки освещения новостей в сфере технологий, робототехники, бизнеса и ИИ были отточены благодаря степени магистра коммерции.









