






Разработчики криптопроектов попадаются на поддельные звонки в LinkedIn и теряют контроль над конвейерами кода

- Хакеры выдавали себя за деловых контактов в LinkedIn и развернули кастомное вредоносное ПО для macOS, чтобы атаковать разработчиков криптовалют.
- Группа похищает учетные данные и компрометирует конвейеры CI/CD.
- JINX-0164 провела как минимум одну подтвержденную атаку через цепочку поставок с использованием троянизированного пакета npm.
Группа хакеров, известная как JINX-0164, связывается с разработчиками криптопроектов через LinkedIn и приглашает их на поддельные встречи, которые приводят к заражению их машин пользовательским вредоносным ПО для macOS.
Вредоносное ПО крадёт учётные данные для входа и захватывает конвейеры, которые разработчики используют для сборки и развертывания программного обеспечения. Компания по облачной безопасности Wiz опубликовала свои выводы 27 мая 2026 года.
Ссылка на поддельную встречу загружает вредоносное ПО AUDIOFIX на машины разработчиков
Команда реагирования на инциденты Wiz связала группу с атаками, уходящими корнями как минимум в середину 2025 года.
Злоумышленники обращаются к разработчику в LinkedIn, используя профиль, который выглядит легитимно, предлагают деловой звонок и отправляют ссылку на поддельный сайт, имитирующий Microsoft Teams или аналогичный инструмент видеоконференцсвязи.
AUDIOFIX — это вирус для macOS, который молча начинает установку, когда жертва нажимает на то, что она считает ссылкой на встречу. Он работает на Mac с процессорами Intel и Apple Silicon и доставляется через скрипт, хранящийся на поддельном сайте Apple. Вирус настраивает себя на продолжение работы после перезагрузки, выдаёт себя за системный аудиocomponent и взаимодействует с злоумышленниками через HTTPS.
Оказавшись на машине, он собирает сохранённые пароли из Keychain macOS, учётные данные браузеров, SSH-ключи, токены доступа к облачным сервисам AWS, GCP и Azure, а также данные криптокошельков. Кроме того, Wiz обнаружил, что злоумышленники напрямую фишингом выманивали пароли и хранили их в закодированных файлах.
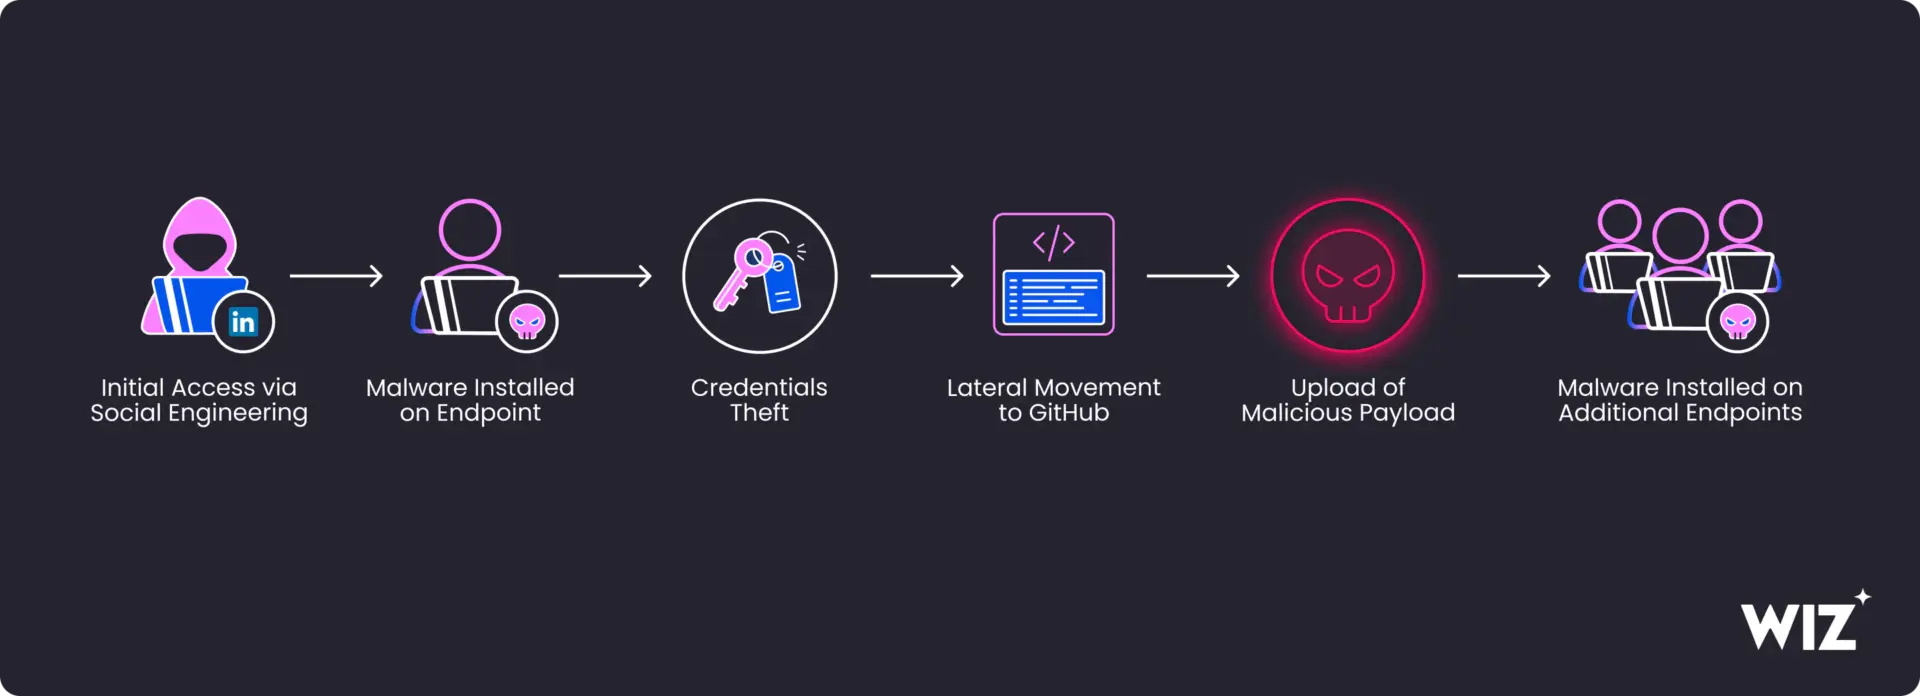
JINX-0164 отличается от других инфостилеров тем, что нацелен на внутренние репозитории кода и инфраструктуру разработки.
В кейсе начала 2026 года Wiz задокументировал, как злоумышленники использовали украденные токены GitHub для извлечения секретов из CI/CD-конвейеров с помощью инструмента с открытым исходным кодом под названием nord-stream. Затем они внедрили свой вредоносный код AUDIOFIX во внутренние репозитории, выдавая себя за легитимных разработчиков, подделывая метаданные Git-коммитов и отправляя вредоносный код в основные ветки или захватывая существующие.
Другие разработчики, которые клонировали и собирали код из этих отравленных репозиториев, заражались автоматически. Собственный рабочий процесс разработки организации стал механизмом распространения. Режим Vigilant Mode в GitHub, который помечает коммиты без проверенных GPG-подписей, выявил подмену как минимум в одном случае.
Группа также провела подтверждённую атаку на цепочку поставок публичного пакета npm. 7 апреля 2026 года JINX-0164 троянизировала версию 4.9.1 пакета @velora-dex/sdk, внедрив команду в формате base64, которая загружала и выполняла удалённый скрипт, разворачивающий MINIRAT. Это лёгкий бэкдор на базе Go, ориентированный на персистентность и удалённое выполнение команд.
Злоумышленники нацеливаются на наличные и код разработчиков криптопроектов
AUDIOFIX и MINIRAT разделяют домены командно-контрольных серверов, такие как datahub[.]ink, cloud-sync[.]online и byte-io[.]us. Злоумышленники маршрутизируют свою активность через Mullvad VPN, Astrill VPN и ExpressVPN, чтобы скрыть своё реальное местоположение.
Wiz обнаружила тактические сходства с кластерами угроз северокорейского происхождения UNC1069 и Sapphire Sleet, но не обнаружила прямого пересечения инфраструктуры. Они называют JINX-0164 отдельным и мотивированным финансовой выгодой субъектом угрозы.
В мае хакеры скомпрометировали более 170 пакетов в npm и PyPI, включая официальную библиотеку Mistral AI для Python. Эта атака привела к утечке токенов GitHub и облачных учетных данных крипто- и ИИ-разработчиков. Это также стал первым задокументированным случаем, когда вредоносные пакеты содержали действительные аттестаты происхождения SLSA Build Level 3, что нарушило криптографическую модель доверия, предназначенную для проверки целостности сборки.
Взлом крипто- и ИИ-разработчиков обычно приводит к краже денег и ценного кода. Крипто-лаборатории и компании должны усилить меры кибербезопасности и проверить свои CI/CD-конвейеры на наличие несанкционированного доступа или вредоносной активности. Несанкционированные действия в GitHub, коммиты с неподписанными подписями и необычные VPN-подключения являются тревожными признаками. Разработчикам, которые участвовали в встречах, организованных через LinkedIn, следует просканировать свои компьютеры на наличие вирусов.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Часто задаваемые вопросы
Что такое JINX-0164?
JINX-0164 — это финансово мотивированный субъект угроз, идентифицированный компанией Wiz, который активен как минимум с середины 2025 года.
Как начинается атака JINX-0164?
Атакующие связываются с разработчиками в LinkedIn, используя достоверные профили, предлагают виртуальную встречу и отправляют ссылку на вредоносный домен. Когда жертва запускает поддельный клиент для встреч, он доставляет вредоносное ПО для macOS под названием AUDIOFIX.
Что должны делать разработчики криптовалют при подозрении на компрометацию?
Разработчикам следует сменить токены GitHub, SSH-ключи, облачные учетные данные и любые ключи криптокошельков. Они должны провести аудит конвейеров CI/CD на предмет несанкционированной активности и проверить репозитории на наличие неподтвержденных коммитов.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ранда Моуз
Ранда Мозес — редактор и репортёр Cryptopolitan, освещающая технологии, ИИ, робототехнику, криптовалюты, мошенничество и взломы. Она работает в сфере криптовалют с 2017 года. Ранда занимала должности в Forward Protocol, AmaZix и Cryptosomniac. Ранда имеет степень в области электротехники и электроники, полученную в Университете Брэдфорда.









