






Бразильский троян захватывает WhatsApp для распространения фишинга криптовалют

- TCLBANKER — это бразильский банковский троян, который отслеживает 59 банковских и криптографических доменов.
- Вредоносное ПО распространяется путём захвата сессий WhatsApp Web и учётных записей Outlook у жертв для отправки фишинговых сообщений их контактам.
- Основными целями являются пользователи криптовалют и финтех-сервисов в Бразилии.
Исследователи безопасности из Elastic Security Labs обнаружили новый бразильский банковский троян под названием TCLBANKER. Заразив компьютер, он захватывает аккаунты WhatsApp и Outlook жертвы и рассылает фишинговые сообщения ее контактам.
Операция получила обозначение REF3076. Основываясь на общей инфраструктуре и шаблонах кода, исследователи связали TCLBANKER с ранее известным семейством вредоносных программ MAVERICK/SORVEPOTEL.
Троян распространяется через генератор AI-промптов
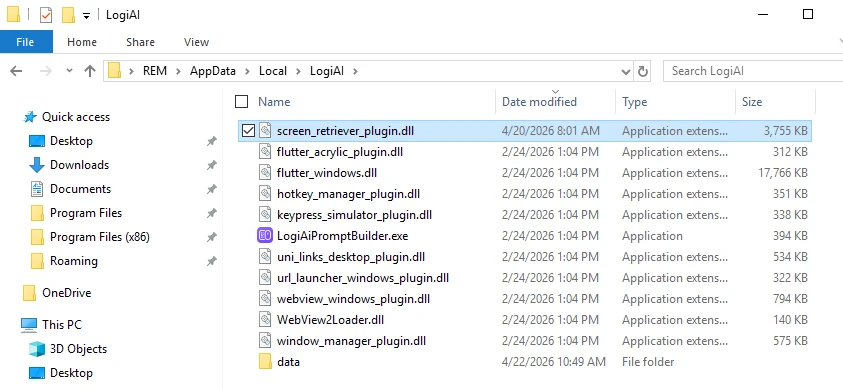
Elastic Security Labs сообщает, что вредоносное ПО поставляется в виде троянизированного установщика для Logi AI Prompt Builder, который является настоящим подписанным приложением Logitech. Установщик поставляется в ZIP-файле и использует подгрузку DLL для запуска вредоносного файла, который выглядит как плагин Flutter.
После загрузки троян развертывает два защищенных .NET Reactor модуля. Один из них — банковский модуль, а другой — модуль червя, предназначенный для самораспространения.
После загрузки троян развертывает два защищенных .NET Reactor модуля. Один из них — банковский модуль, а другой — модуль червя, способный распространяться самостоятельно.
Проверки на антианализ блокируют исследователей
Отпечаток, который загрузчик TCLBANKER создает для своей работы, состоит из трех частей.
- Проверки на отладку.
- Информация о диске и памяти.
- Языковые настройки.
Этот отпечаток генерирует ключи шифрования для встроенного полезного груза. Если что-то идет не так, например, подключен отладчик, используется среда песочницы или мало места на диске, расшифровка выдает мусор, и вредоносная программа останавливается бесшумно.
Загрузчик также патчит функции телеметрии Windows, чтобы ослепить инструменты безопасности. Он создает прямые троллейбусы системных вызовов (syscall trampolines), чтобы избежать хуков пользовательского режима.
Всегда активен «сторожевой процесс», который ищет программы для анализа, такие как x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker и Frida. Если обнаруживается любой из этих инструментов, полезный груз перестает работать.
Банковский модуль активируется только на компьютерах в Бразилии
Банковский модуль активируется на компьютерах, расположенных в Бразилии. Проводится минимум две проверки геофенсинга, которые учитывают код региона, часовой пояс, системную локаль и раскладку клавиатуры.
Вредоносная программа считывает активный URL в адресной строке браузера с помощью Windows UI Automation. Она работает во многих браузерах, таких как Chrome, Firefox, Edge, Brave, Opera и Vivaldi, и мониторит активные URL каждую секунду.
Затем вредоносная программа сопоставляет URL со списком из 59 зашифрованных URL. В этот список входят ссылки на криптовалютные, банковские и финтех-сайты в Бразилии.
Когда жертва посещает один из целевых сайтов, вредоносная программа открывает WebSocket к удаленному серверу. Хакер затем получает полный удаленный доступ к компьютеру.
После получения доступа хакер использует оверлей, который накладывает окно без границ поверх каждого монитора. Оверлей не виден на скриншотах, и жертвы не могут показать то, что они видят, другим.
Оверлей хакера имеет три шаблона:
- Форма для сбора учетных данных с поддельным бразильским номером телефона.
- Поддельный экран прогресса обновления Windows.
- Экран «ожидания при голосовом фишинге» (vishing), который отвлекает жертв.
Вредоносные боты распространяют бразильский троян через WhatsApp и Outlook
Второй полезный груз распространяет TCLBANKER среди новых жертв двумя способами:
- Веб-приложение WhatsApp.
- Входящие папки/аккаунты Outlook.
Бот WhatsApp ищет активные сессии WhatsApp Web в браузерах на базе Chromium, находя локальные директории баз данных приложения.
Бот клонирует профиль браузера, а затем запускает безголовый экземпляр Chromium. «Безголовый браузер — это веб-браузер без графического интерфейса», — согласно Wikipedia. Затем он внедряет JavaScript для обхода обнаружения ботов и собирает контакты жертвы.
В конце бот отправляет фишинговые сообщения, содержащие установщик TCLBANKER, контактам жертвы.
Бот Outlook подключается через автоматизацию Component Object Model (COM). Автоматизация COM позволяет одной программе управлять другой программой.
Бот берет адреса электронной почты из папки «Контакты» и истории входящих писем, а затем отправляет фишинговые письма от имени аккаунта жертвы.
В письмах в теме указано «NFe disponível para impressão», что на английском означает «Электронный счет-фактура доступна для печати». Письма содержат ссылку на фишинговый домен, имитирующий бразильскую ERP-платформу.
Поскольку письма отправляются с реальных аккаунтов, они с большей вероятностью обойдут спам-фильтры.
На прошлой неделе Cryptopolitan сообщил, что исследователи выявили четыре Android-трояна, нацеленные на более чем 800 приложений для криптовалют, банковского сектора и социальных сетей с помощью поддельных окон входа.
В другом отчете говорится, что вредоносная программа StepDrainer крадет средства из кошельков более чем на 20 блокчейн-сетях, используя поддельные интерфейсы подключения Web3-кошельков.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Часто задаваемые вопросы
Что такое TCLBANKER и как он распространяется?
TCLBANKER — это бразильский банковский троян, распространяемый через поддельный установщик Logitech. Он захватывает сессии WhatsApp Web и учётные записи электронной почты Outlook у жертв для отправки фишинговых сообщений их контактам.
Какие криптоплатформы атакует TCLBANKER?
Троян отслеживает зашифрованный список из 59 бразильских банковских, финтех- и криптовалютных доменов. При посещении любого из этих сайтов в браузере жертвы активируется сеанс удалённого управления.
Как TCLBANKER избегает обнаружения исследователями безопасности?
Вредоносное ПО создаёт отпечаток среды на основе проверок антиотладки, аппаратного обеспечения системы и языковых настроек, а затем использует этот отпечаток для расшифровки своего кода. Если хотя бы одна проверка не проходит, код остаётся незашифрованным, и выполнение останавливается без каких-либо уведомлений.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ранда Моуз
Ранда Мозес — редактор и репортёр Cryptopolitan, освещающая технологии, ИИ, робототехнику, криптовалюты, мошенничество и взломы. Она работает в сфере криптовалют с 2017 года. Ранда занимала должности в Forward Protocol, AmaZix и Cryptosomniac. Ранда имеет степень в области электротехники и электроники, полученную в Университете Брэдфорда.









