






Эксплуататор моста Adshares возвращает 256 ETH после взлома на $628K, а аналитики предупреждают о мошенничестве в период восстановления

- Атакующий, стоящий за эксплуатацией моста Adshares, вернул 256 ETH, восстановив около 86% от примерно $628K, похищенных в результате взлома.
- Частичный возврат следует растущему тренду в DeFi, когда злоумышленники оставляют часть украденных средств, возвращая остальное, иногда после неформальных переговоров о вознаграждении.
- Аналитики предупреждают пользователей быть начеку в отношении поддельных порталов для возврата средств, фишинговых ссылок и аккаунтов-имперсонаций, которые часто появляются после громких эксплойтов.
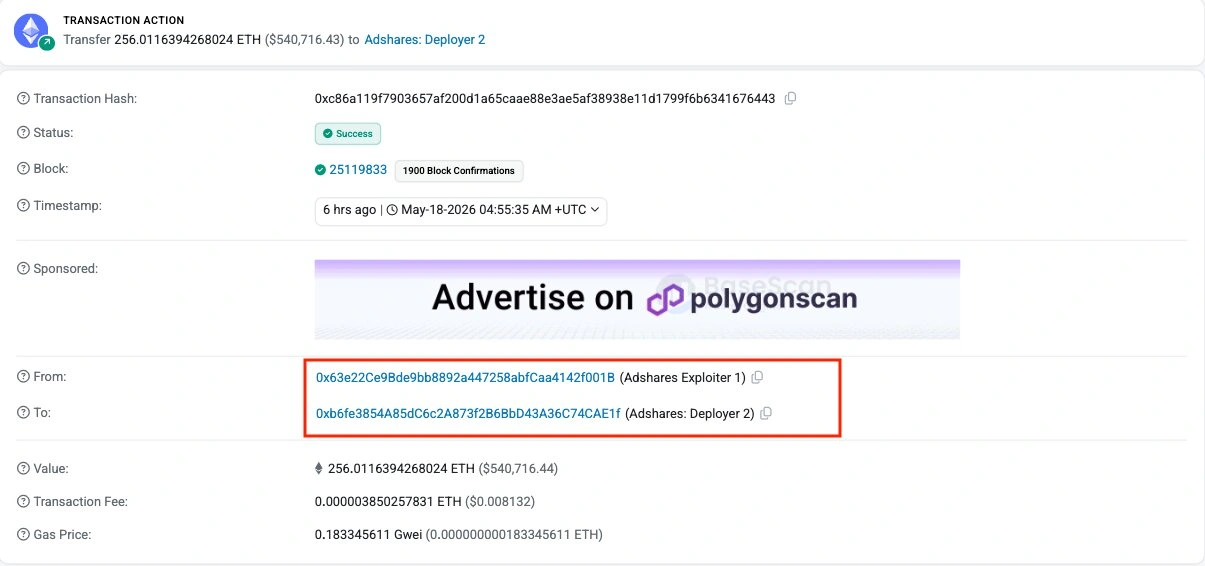
Атакующий, стоящий за эксплуатацией моста Adshares 17 мая, вернул 256 ETH (примерно $540 700) на адрес развертывания проекта, покрыв около 86% от оцененных потерь в $628 000, согласно PeckShieldAlert.
Однако, несмотря на новость о частичном возврате который является формой облегчения для проекта и пространства DeFi, сталкивающегося с увеличением числа атак со стороны злоумышленников, исследователи безопасности предупреждают, что платформы и пользователи также должны быть осторожны и бдительны, так как периоды восстановления после взлома привлекают мошенников, которые охотятся на пострадавших пользователей.
Как произошла эксплуатация Adshares?
Согласно исследователю безопасности и основателю платформы безопасности web3 CD Security Крису Диору, который одним из первых отметил инцидент с Adshares 16 мая, корневой причиной стал сбой в проверке создания монет через мост.
«Мост-мейкер EOA подписал 3 вызова wrapTo() с несуществующими txid родной цепи, создавая поддельные wADS для атакующего. Атакующий слил wADS за ~148,5 ETH и ~$305K USDC в Ethereum» написал Диор в X.
в базе данных взломов DeFiLlama классифицирует инцидент 16 мая как сбой логики протокола с использованием техники «Обход проверки моста», с общими потерями в $628 000 в Ethereum. Это подразумевает, что уязвимость была на уровне проверки кросс-цепочечных доказательств моста, а не в торговле на рынке или в оракулах.
Adshares удалось получить частичный возврат
Возврат эксплойтерами определенного процента награбленного и сохранение меньшей части не является чем-то новым в пространстве DeFi. Однако кажется, что этот путь «белых шляп» набирает популярность, так как некоторые из них были успешно реализованы. Частичный возврат средств Adshares следует этому паттерну.
Однако пока не подтверждено, предлагал ли Adshares формальные условия вознаграждения или вернул ли атакующий средства добровольно на момент написания статьи.
Другая платформа, которая недавно восстановила часть своих средств после эксплуатации, — это TAC, кросс-цепочечный протокол, соединяющий TON и Ethereum. После потери $2,8 млн 12 мая TAC предложила атакующему вознаграждение в размере 10% за возврат остатка. Эксплуататор согласился, и TAC переклассифицировала инцидент как дело «белой шляпы», отказавшись от судебных разбирательств в координации с партнерами по безопасности и правоохранительными органами.
Команда Verus также распространила предложение «белой шляпы» атакующему, который осуществил взлом платформы на $11,5 млн, как сообщалось Cryptopolitan.
Пока что команда Adshares не опубликовала публичного заявления, касающегося взлома, не выпустила постмортем, не выпустила официальное уведомление о вознаграждении и не поделилась никакой информацией о восстановлении.
Пользователи должны быть осторожны с любой информацией, которая не исходит из официальных каналов платформы.
Периоды восстановления порождают вторичные мошенничества
Не каждый взлом приводит к возврату средств; на самом деле, многие не приводят, и даже когда средства возвращаются, внимание, привлекаемое взломом, создает плодородную почву для мошенничества.
В эти окна часто наблюдается увеличение количества фальшивых уведомлений о вознаграждении, фишинговых порталов для возврата средств и ссылок для проверки кошельков, нацеленных на пользователей, которые ищут обновления о компенсации.
Взломы THORChain и Verus являются самыми последними инцидентами которые заставили аналитиков поднять тревогу. THORChain пострадал от взлома на $10 млн 15 мая, после чего злоумышленники начали распространять дезинформацию о том, что протокол запустит платформу для возврата средств.
Любой, кто здесь или в личных сообщениях (или где-либо еще), утверждающий, что является частью команды или сообщества Verus и предлагает возмещение, является мошенником. НЕ ВСТУПАЙТЕ В ПЕРЕГОВОРЫ С ЛЮДЬМИ, ПРЕДЛАГАЮЩИМИ ВОЗМЕЩЕНИЕ ИЛИ УТВЕРЖДАЮЩИМИ, ЧТО СУЩЕСТВУЕТ ПРОГРАММА ВОЗМЕЩЕНИЯ, И СООБЩАЙТЕ О НИХ В DISCORD или X соответственно.
— Verus – The Internet of Value (@VerusCoin) 18 мая 2026 г.
THORChain предупредил пользователей в X, что циркулирует «множество фальшивых аккаунтов и ложной информации» о несуществующих программах возврата средств, аирдропах и претензиях на компенсацию. Пользователи Adshares сталкиваются с аналогичным риском сейчас, когда частичный возврат привлек публичное внимание.
Эксплуатации мостов продолжают накапливаться в 2026
Взлом Adshares добавляется к растущему числу взломов, связанных с мостами. PeckShieldAlert сообщил, что совокупные потери от мостов в 2026 году превысили $328,6 млн к середине мая, включая взлом моста Verus-Ethereum на $11.5 млн который был раскрыт 18 мая.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Часто задаваемые вопросы
Как был осуществлен взлом моста Adshares?
Атакующий использовал EOA bridge-minter для подписи трех вызовов wrapTo(), ссылающихся на несуществующие идентификаторы транзакций нативной цепи, что привело к созданию необеспеченных токенов wADS в Ethereum, которые затем были обменены примерно на 148,5 ETH и 305 000 долларов США в USDC.
Какая часть похищенных средств Adshares была возвращена?
PeckShieldAlert сообщила, что эксплойтер вернул 256 ETH (примерно $540 700) на адрес разработчика, что составляет около 86% от оценочных потерь в $628 000.
Подтвердила ли официально Adshares предложение о вознаграждении или план восстановления?
По состоянию на 18 мая независимые источники не выявили публичного отчета о расследовании, официального уведомления о вознаграждении или подписанного заявления о восстановлении средств от Adshares.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ханна Коллимор
Ханна — писатель и редактор с почти десятилетним опытом ведения блогов и освещения мероприятий в криптоиндустрии. В Cryptopolitan Ханна работает над новостной страницей, освещая и анализируя последние события в сферах DeFi, RWA, криптовалютного регулирования, искусственного интеллекта и передовых технологий. Она окончила Университет Аркадии со степенью бакалавра делового администрирования.









