






Hackers russos espalham malware GrassCall para drenar carteiras de criptomoedas por meio de falsas ofertas de emprego
 Shummas Humayun
3 min de leitura

- Hackers russos distribuíram malware por meio de um aplicativo de reuniões falso chamado GrassCall para drenar carteiras de criptomoedas.
- Esta campanha de engenharia social está ligada ao grupo de cibercrime Crazy Evil.
- O grupo visa vítimas por meio de anúncios de emprego falsos em redes sociais e plataformas de empregos do setor Web3.
Como parte de uma campanha de engenharia social, hackers estão enviando ofertas de emprego falsas para candidatos a emprego no espaço web3 com intenções maliciosas. Um aplicativo de reunião duvidoso chamado 'GrassCall' foi recentemente usado para espalhar malware que drena as carteiras de criptomoedas do usuário.
A fraude é supostamente realizada por uma equipe de hackers russos conhecida como "Crazy Evil". Este grupo de cibercriminosos se especializa em ataques de engenharia social que enganam os usuários para instalar software infectado em seus PCs Mac e Windows.
A Crazy Evil comumente atinge pessoas no espaço cripto, onde promovem oportunidades de emprego falsas e jogos através de vários sites de redes sociais. Uma empresa de cibersegurança, Recorded Future, disse que conectou "mais de dez golpes ativos nas redes sociais" à Crazy Evil.
Hackers postaram empregos falsos para uma empresa fictícia chamada ChainSeeker.io
Mais recentemente, relatos de outra empresa de golpe falsa surgiram. Desta vez, a empresa se chamava ChainSeeker.io, de acordo com um usuário do X.
De acordo com os relatos, os atores maliciosos criaram perfis de empresa falsos para a ChainSeeker.io no LinkedIn, onde têm enviado listagens de emprego premium. Outras plataformas de emprego populares onde a listagem falsa foi encontrada incluem CryptoJobList e WellFound.
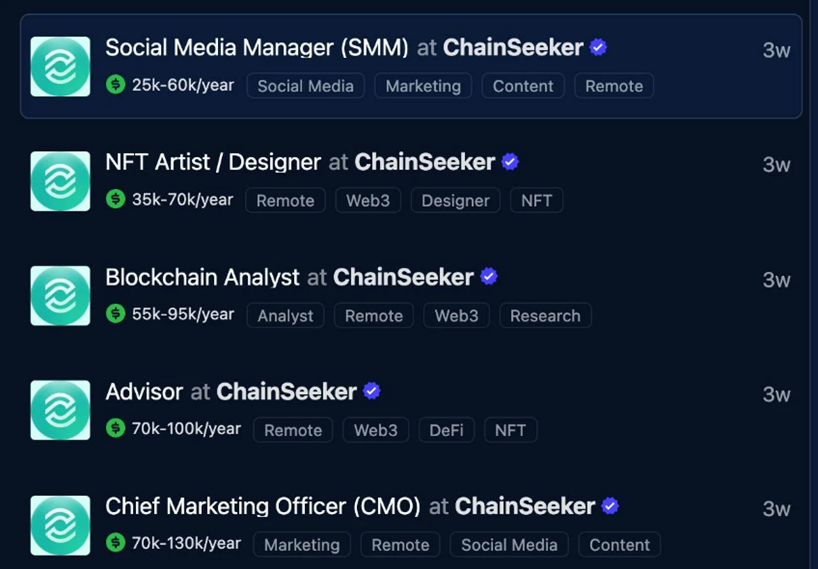
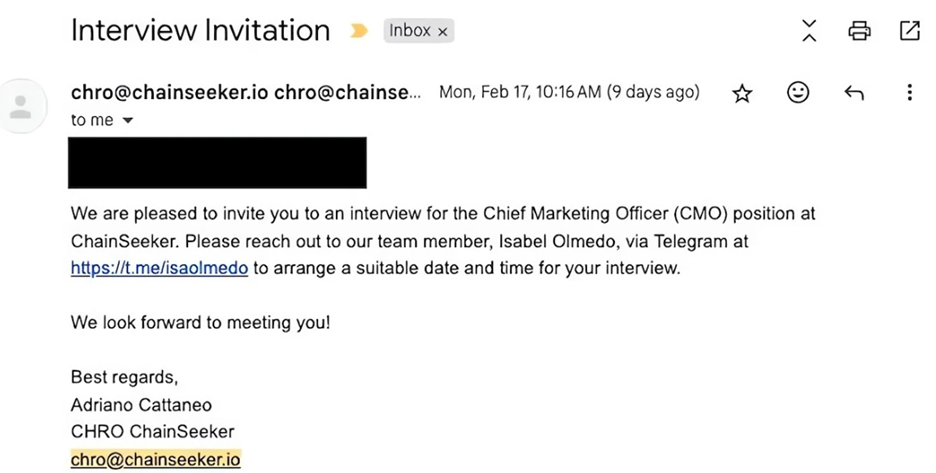
Todos aqueles que se candidataram aos empregos foram contatados por e-mail, que os instruiu a entrar em contato com o diretor de marketing da empresa no Telegram.
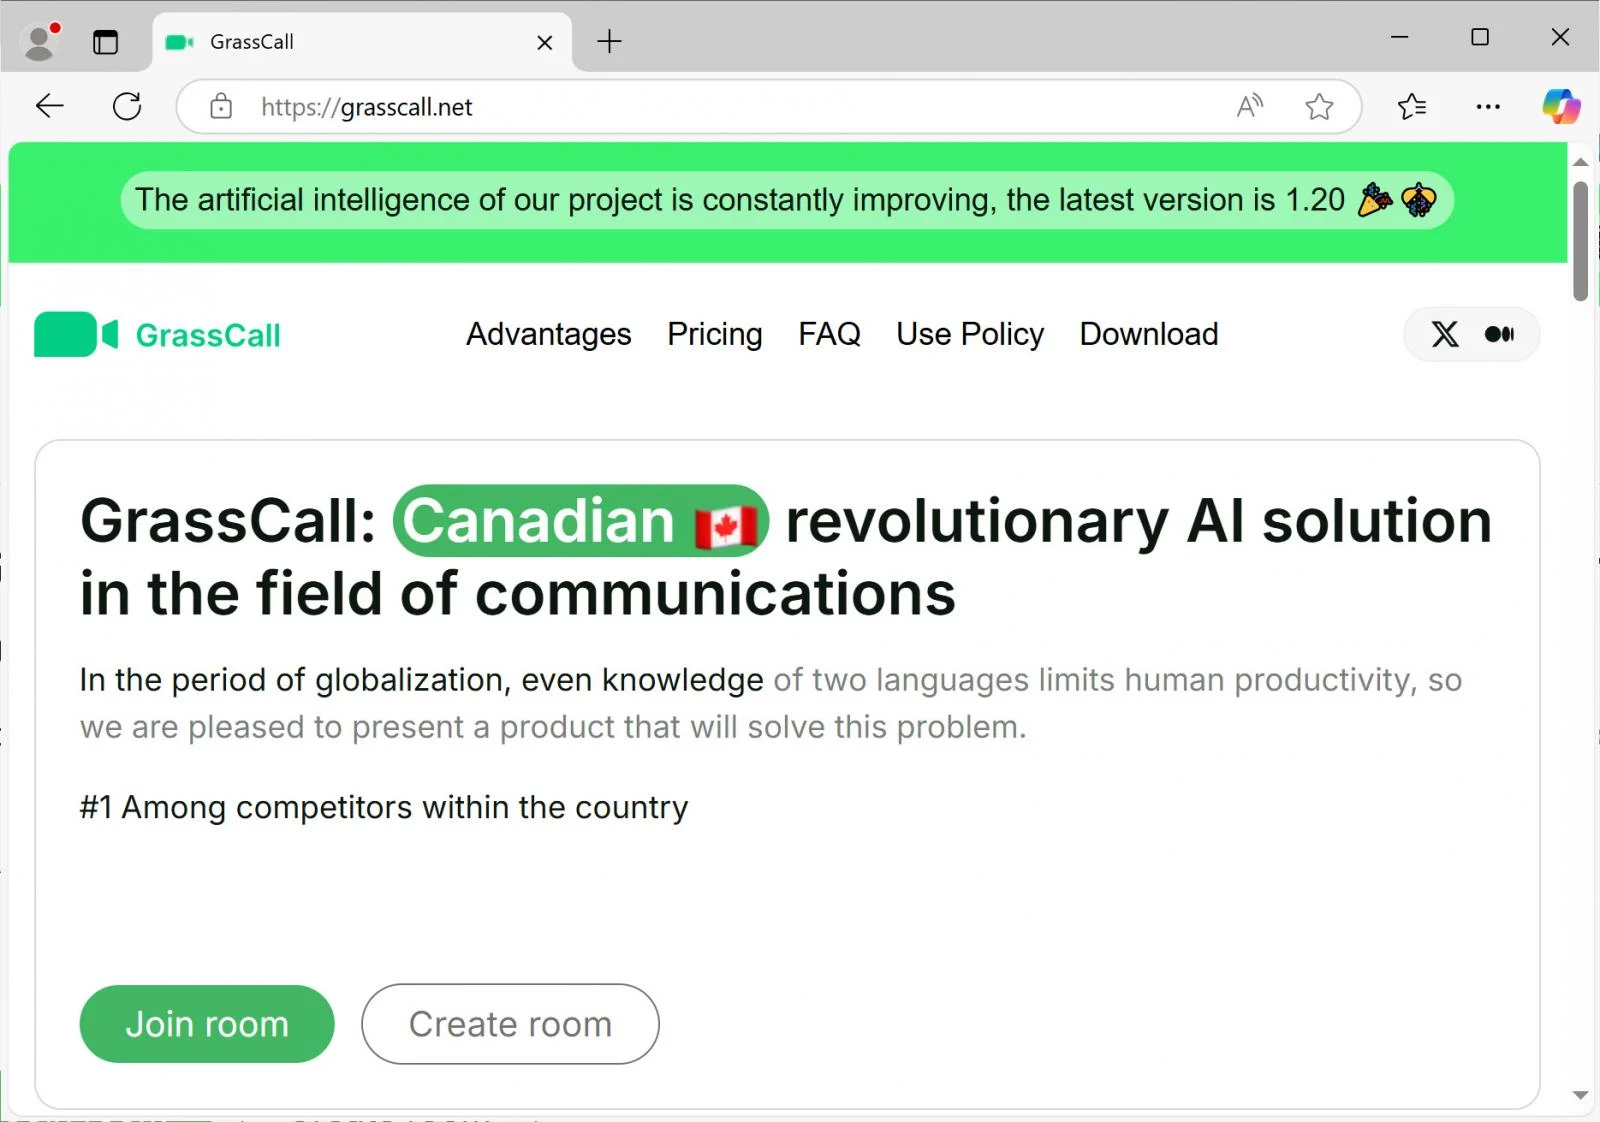
O diretor então solicitaria que o usuário baixasse um aplicativo de videochamada chamado 'GrassCall' de um site agora excluído. Dependendo do navegador do usuário, o site ofereceria um cliente Mac ou Windows.
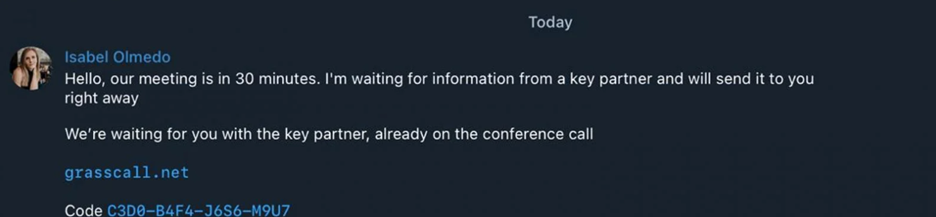
Após baixar o aplicativo, os usuários são solicitados a inserir um código compartilhado pelo CMO no chat do Telegram. O site então fornece um cliente Mac "GrassCall_v.6.10.dmg" [VirusTotal] ou um cliente Windows "GrassCall.exe" [VirusTotal]. Uma vez que o código correto é inserido, ambos os aplicativos instalam um coletor de informações, como Rhadamanthys (no Windows), trojans de acesso remoto (RATs) ou outro malware. Nos Macs, o malware Atomic (AMOS) Stealer é instalado.
Uma vez instalado, o vírus coleta endereços de carteiras, cookies de autenticação e senhas armazenadas no navegador online e no Apple Keychain. As informações roubadas são enviadas para um servidor e postadas em canais do Telegram de propriedade dos atores maliciosos.
Se uma carteira for encontrada, os hackers usam um método de força bruta para quebrar as senhas e drenar os ativos do usuário. Desses ativos, os hackers pagam ao usuário que fez a vítima inocente baixar o aplicativo malicioso.
De acordo com informações de pagamento divulgadas publicamente, os membros da Crazy Evil aparentemente ganham dezenas de milhares de dólares por vítima.
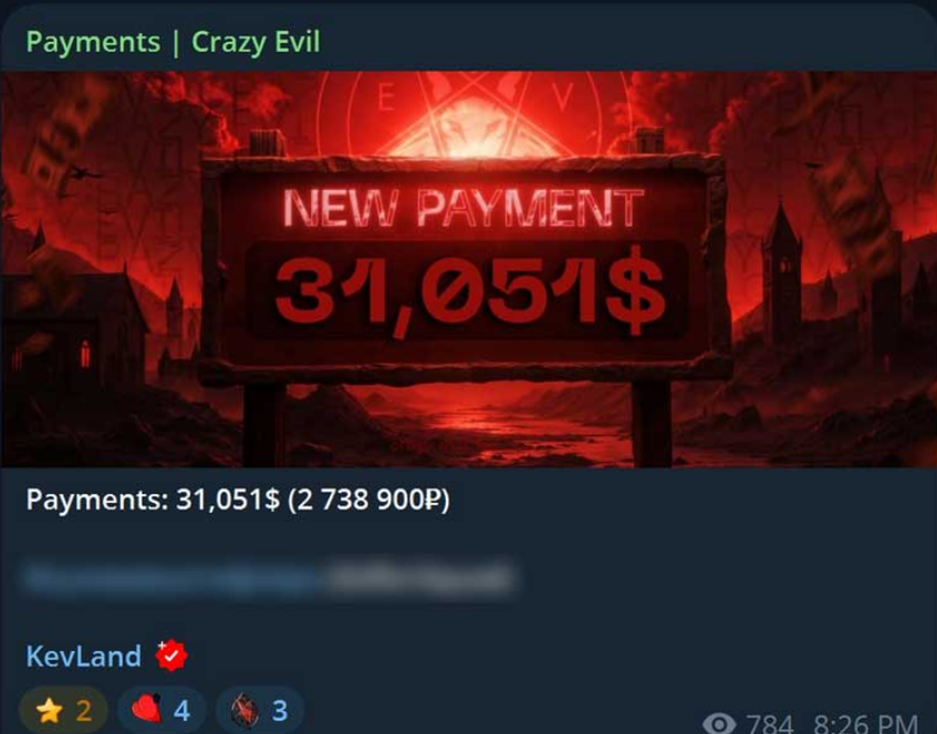
Vários usuários relataram suas experiências após se candidatarem a essas vagas de emprego falsas. Cristian Ghita, um usuário do LinkedIn, postou na plataforma: "Parecia legítimo de quase todos os ângulos. Até a ferramenta de videoconferência tinha uma presença online quase crível."
Os hackers supostamente migraram para uma nova campanha de engenharia social
Pesquisador de cibersegurança, Gonjxa, também identificou aplicativos de reunião duvidosos chamados Gatherum e VibeCall. O Gatherum foi usado em uma campanha anterior por um subgrupo da Crazy Evil chamado "Kevland". Curiosamente, a marca de ambos os aplicativos é praticamente idêntica à do GrassCall. Agora, os golpistas migraram para sua nova campanha com o VibeCall, que está sendo circulada entre candidatos a emprego no Web3.
Em resposta à atenção que este ataque recebeu online, as vagas de emprego da Chain Seeker foram supostamente removidas pela maioria das plataformas de emprego.
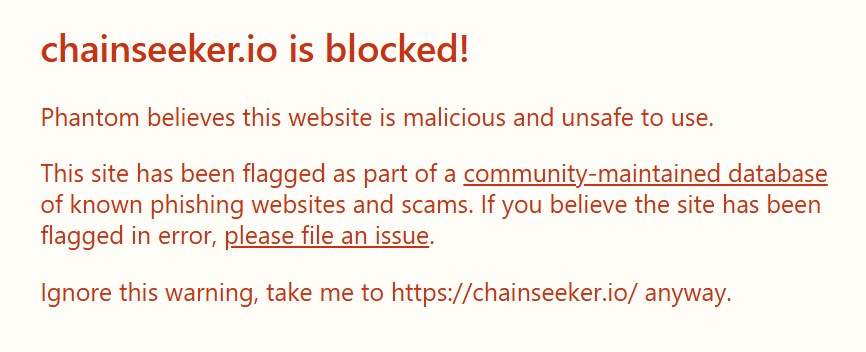
As pesquisas no LinkedIn não retornam mais nenhuma postagem de emprego vinculada ao Chainseeker.io. Ao mesmo tempo, seu site foi sinalizado em bancos de dados comunitários por ser suspeito. Além disso, as contas do LinkedIn dos funcionários da empresa foram todas excluídas. Os usuários que já interagiram com golpistas ou instalaram aplicativos suspeitos em seus dispositivos são aconselhados a alterar suas senhas e tokens de autenticação e mover suas criptomoedas para carteiras novas como medida preventiva. Também é recomendável ativar a autenticação de dois fatores por meio de um aplicativo de autenticação em todos os sites que suportam esse recurso.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.
Shummas Humayun
Shummas é ex-redator técnico de conteúdo e pesquisador.









