





Explorador da ponte Adshares devolve 256 ETH após hack de $628K, enquanto analistas alertam sobre golpes de recuperação

- O autor do exploit na ponte Adshares devolveu 256 ETH, recuperando cerca de 86% dos aproximadamente $628K roubados no ataque.
- O reembolso parcial segue uma tendência crescente no DeFi onde atacantes mantêm uma parte dos fundos roubados e devolvem o restante, às vezes após negociações informais de recompensa.
- Analistas alertam os usuários a permanecerem atentos a portais de reembolso falsos, links de phishing e contas impostoras que frequentemente surgem após exploits de alto perfil.
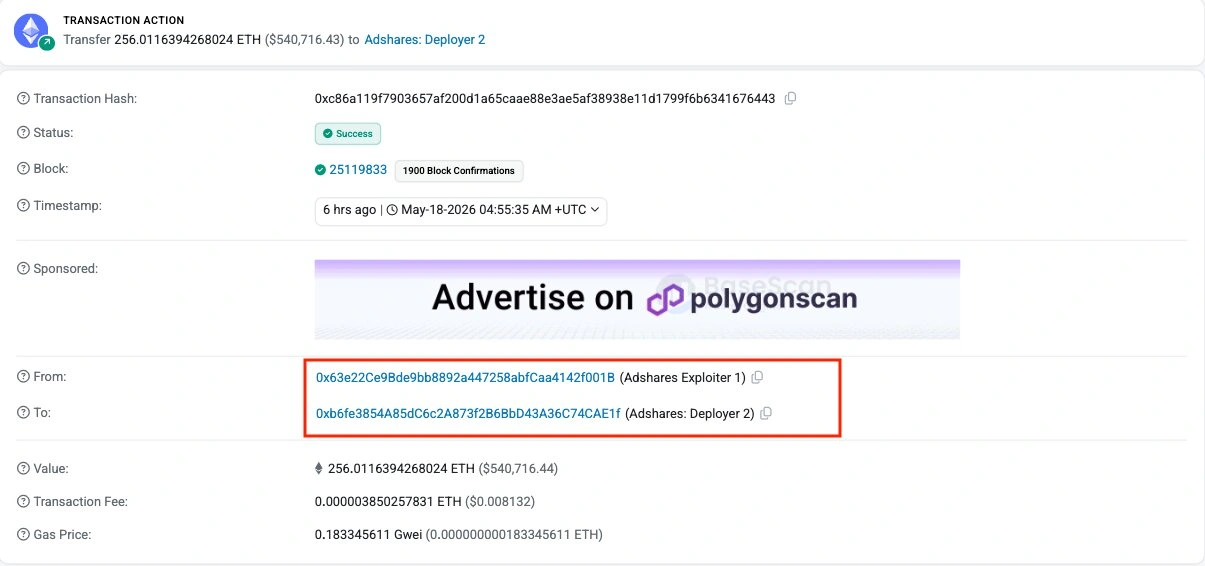
O atacante por trás da exploração da ponte Adshares em 17 de maio devolveu 256 ETH (aproximadamente $540.700) ao endereço do implantador do projeto, cobrindo cerca de 86% da perda estimada de $628.000, de acordo com o PeckShieldAlert.
No entanto, apesar da notícia da reembolso parcial ser uma forma de alívio para o projeto e para o espaço DeFi, que está vendo um aumento de ataques de atores mal-intencionados, pesquisadores de segurança alertam que plataformas e usuários também devem estar atentos e vigilantes, pois os períodos de recuperação pós-hack também atraem golpistas que se aproveitam dos usuários afetados.
Como a exploração da Adshares aconteceu?
De acordo com o pesquisador de segurança e fundador da plataforma de segurança web3 CD Security, Chris Dior, que estava entre os primeiros a sinalizar o incidente da Adshares em 16 de maio, a causa raiz foi uma falha na validação de cunhagem da ponte.
“O EOA do cunhador da ponte assinou 3 chamadas wrapTo() com txids de cadeia nativa inexistentes, cunhando wADS falsos para o atacante. O atacante despejou os wADS por ~148,5 ETH e ~$305K USDC na Ethereum,” Dior escreveu no X.
O banco de dados de explorações da DeFiLlama classifica o incidente de 16 de maio como uma falha de lógica de protocolo usando uma técnica de “Bypass de Verificação de Ponte”, com uma perda total de $628.000 na Ethereum. Isso infere que a vulnerabilidade estava na camada de verificação de prova cross-chain da ponte e não em uma falha relacionada a negociação de mercado ou oráculo.
A Adshares conseguiu obter um reembolso parcial
Exploradores devolvendo uma certa porcentagem de seu saque e mantendo uma porcentagem menor não é novo no espaço DeFi. No entanto, parece que essa rota de “chapéu branco” está ganhando mais popularidade, pois algumas foram executadas com sucesso. O reembolso parcial da Adshares segue esse padrão.
No entanto, não foi confirmado se a Adshares ofereceu termos formais de recompensa ou se o atacante devolveu os fundos voluntariamente até o momento da escrita.
Outra plataforma que recentemente recuperou parte de seus fundos explorados é a TAC, um protocolo cross-chain que conecta TON e Ethereum. Após perder $2,8 milhões em 12 de maio, a TAC ofereceu ao atacante uma recompensa de 10% para devolver o restante. O explorador aceitou, e a TAC reclassificou o evento como um incidente de chapéu branco, abandonando a litigação em coordenação com parceiros de segurança e autoridades.
A equipe da Verus também estendeu uma oferta de chapéu branco ao atacante que lançou uma exploração de $11,5 milhões contra a plataforma, como reportado pela Cryptopolitan.
Até agora, a equipe da Adshares não publicou uma declaração pública abordando a exploração, lançou um postmortem, emitiu um aviso oficial de recompensa ou compartilhou qualquer coisa sobre a recuperação.
Os usuários devem estar cautelosos com qualquer informação que não esteja vindo dos canais oficiais da plataforma.
Períodos de recuperação alimentam golpes secundários
Nem toda exploração leva a um reembolso; na verdade, muitas não levam, e mesmo quando os fundos voltam, a atenção em torno de um hack cria um terreno fértil para fraudes.
Durante essas janelas, é comum ver um aumento em avisos de recompensa falsos, portais de reembolso de phishing e links de verificação de carteira direcionados a usuários que estão procurando atualizações de compensação.
As explorações da THORChain e Verus são as mais recentes incidentes que levaram analistas a levantar esses alarmes. A THORChain sofreu uma exploração de $10 milhões em 15 de maio, após a qual atores mal-intencionados começaram a espalhar desinformação de que o protocolo lançaria uma plataforma de reembolso.
Qualquer pessoa aqui ou em DM (ou em qualquer lugar) que alegue ser parte da equipe ou comunidade da Verus oferecendo reembolso é um golpista, NÃO SE ENVOLVA COM PESSOAS OFERECENDO REEMBOLSO OU AFIRMANDO QUE HÁ UM PROGRAMA DE REEMBOLSO, E REPORTE-AS AO DISCORD ou X conforme o devido.
— Verus – The Internet of Value (@VerusCoin) 18 de maio de 2026
A THORChain alertou usuários no X que “múltiplas contas falsas e informações falsas” estavam circulando sobre programas de reembolso inexistentes, airdrops e reivindicações de compensação. Usuários da Adshares enfrentam uma janela de risco semelhante agora que o retorno parcial chamou a atenção pública.
Explorações de pontes continuam a se acumular em 2026
A violação da Adshares se soma a um número crescente de explorações relacionadas a pontes. O PeckShieldAlert relatou que as perdas cumulativas de pontas em 2026 excederam $328,6 milhões até meados de maio, uma figura que inclui a exploração da ponte Verus-Ethereum de $11.5 milhões que foi divulgada em 15 de 18.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Perguntas Frequentes
Como a ponte Adshares foi explorada?
O atacante usou a EOA bridge-minter para assinar três chamadas wrapTo() referindo-se a IDs de transação nativa inexistentes, cunhando tokens wADS não lastreados no Ethereum que foram então trocados por aproximadamente 148,5 ETH e $305.000 em USDC.
Quanto dos fundos Adshares roubados foi devolvido?
A PeckShieldAlert relatou que o explorador reembolsou 256 ETH, valendo aproximadamente $540.700, para o endereço do desenvolvedor, representando cerca de 86% da perda estimada de $628.000.
A Adshares confirmou oficialmente uma oferta de recompensa ou plano de recuperação?
A partir de 18 de maio, nenhuma publicação pública de autópsia, aviso oficial de recompensa ou declaração de recuperação assinada pela Adshares foi identificada por veículos independentes.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









