







- SlowMist는 가짜 Zoom 링크를 사용하여 악성 코드를 설치하고 피해자의 암호화폐 지갑 데이터를 탈취하는 피싱 사기를 적발했습니다.
- 해커들은 Zoom을 사칭하는 웹사이트를 통해 악성 파일을 배포하고 개인 키 및 디지털 지갑 자격 증명과 같은 민감한 데이터를 탈취했습니다.
- 탈취된 100만 달러 이상의 자금이 Binance와 Gate.io 등 주요 거래소를 통해 이동하여 USDT로 전환되었습니다.
SlowMist는 암호화폐 사용자를 표적으로 삼는 새로운 피싱 사기에 주목했습니다. 이 사기는 민감한 데이터를 탈취하는 악성 코드를 배포하기 위해 가짜 Zoom 미팅으로 위장합니다. 이는 피해자들이 암호화폐 자산을 추출하는 것을 목표로 하는 악성 파일을 다운로드하도록 속이는 가짜 Zoom 링크를 포함합니다.
블록체인 보안 플랫폼 SlowMist에 따르면, 사기의 배후에 있는 공격자는 정당한 Zoom 도메인을 모방한 도메인을 사용하는 정교한 피싱 기법을 사용했습니다. 피싱 웹사이트인 “app[.]us4zoom[.]us”는 실제 Zoom 웹사이트 인터페이스와 매우 유사해 보입니다.
⚠️Zoom 미팅 링크로 위장한 피싱 공격에 주의하세요!🎣 해커들은 사용자 데이터를 수집하고 복호화하여 mnemonics 구문 및 개인 키와 같은 민감한 정보를 탈취합니다. 이러한 공격은 종종 소셜 엔지니어링과 트로이 목마 기법을 결합합니다. 전체 분석 읽기⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 12 월 27, 2024
피해자들은 “미팅 시작” 버튼을 클릭하라는 안내를 받으며, 이는 Zoom 세션으로 이동할 것으로 기대합니다. 그러나 Zoom 애플리케이션을 여는 대신, 이 버튼은 “ZoomApp_v.3.14.dmg”라는 제목의 악성 파일 다운로드를 시작합니다.
악성 코드 실행 및 데이터 탈취 기법 폭로
다운로드되면 악성 파일은 사용자의 시스템 비밀번호를 요청하는 스크립트를 트리거합니다. 이 스크립트는 브라우저 쿠키, KeyChain 데이터 및 암호화폐 지갑 자격 증명을 포함하여 민감한 시스템 정보에 접근하고 수집하도록 설계된 숨겨진 실행 파일인 “.ZoomApp”을 실행합니다.
보안 전문가들에 따르면, 이 악성 코드는 개인 키 및 기타 중요한 지갑 데이터를 탈취하려는 의도로 암호화폐 사용자를 표적으로 특별히 맞춤화되었습니다. 다운로드된 패키지는 설치된 후 “ZoomApp.file”이라는 스크립트를 실행합니다.
실행 시, 스크립트는 사용자에게 시스템 비밀번호를 입력하라고 요청하며, 모르게 해커들이 민감한 데이터에 접근할 수 있게 됩니다.
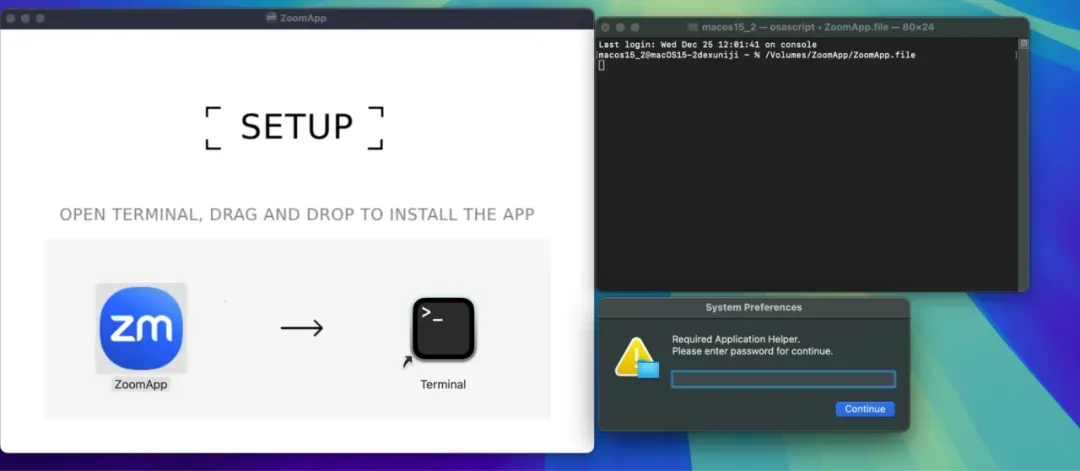
데이터를 복호화한 후, SlowMist는 스크립트가 결국 osascript를 실행하여 수집된 정보를 공격자의 백엔드 시스템으로 전송한다는 사실을 밝혔습니다.
SlowMist는 또한 추적한 결과 피싱 사이트 생성이 27일 전으로 거슬러 올라간다고 밝혔으며, 러시아 해커들의 개입을 의심하고 있습니다. 이 해커들은 Telegram의 API를 사용하여 피싱 사이트의 활동을 모니터링하고 있으며, 누군가 다운로드 링크를 클릭했는지 여부를 추적하고 있습니다. 보안 회사의 분석에 따르면, 해커들은 11월 14일 이전부터 피해자를 표적으로 삼기 시작했습니다.
탈취된 자금이 여러 거래소를 통해 이동
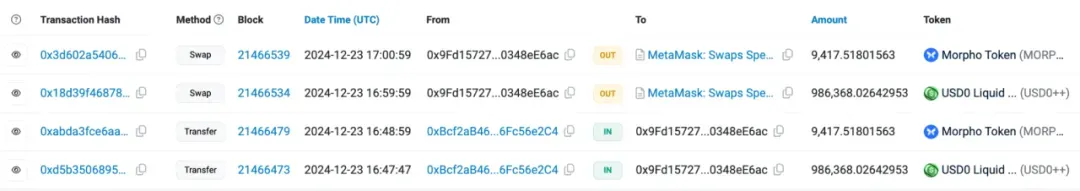
SlowMist는 온체인 추적 도구인 MistTrack를 사용하여 조사한 결과, 탈취된 자금의 이동을 추적했습니다. 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac으로 식별된 해커 주소는 USD0++, MORPHO, ETH를 포함하여 100만 달러 이상의 암호화폐로 수익을 올린 것으로 보고되었습니다.
자세한 분석에서 MistTrack는 해커 주소가 USD0++와 MORPHO를 296 ETH로 교환했음을 밝혔습니다.
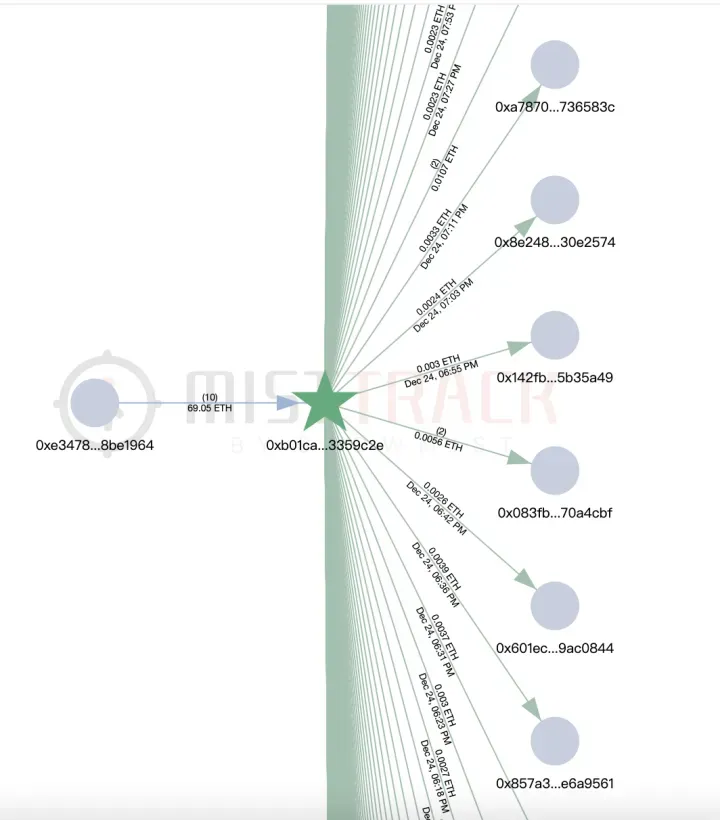
추가 조사를 통해 해커 주소가 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e라는 다른 주소로부터 소액의 ETH 이체를 받았으며, 이 주소는 해커의 사기 행위에 대한 거래 수수료를 제공하는 역할을 한 것으로 보인다는 사실이 밝혀졌습니다.
이 주소는 거의 8,800개의 다른 주소로 소액의 ETH를 전송하는 것으로 발견되었으며, 이는 불법 활동에 대한 거래 수수료를 자금 지원하기 위해 전용된 더 큰 플랫폼의 일부일 가능성을 시사합니다.
탈취된 자금이 모인 후, 다양한 플랫폼을 통해 유입되었습니다. Binance, Gate.io, Bybit, MEXC는 탈취된 암호화폐를 받은 거래소 중 일부였습니다. 자금은 다른 주소로 통합되었으며, FixedFloat 및 Binance를 포함한 여러 거래소로 거래가 유입되었습니다. 그곳에서 탈취된 자금은 Tether(USDT) 및 기타 암호화폐로 전환되었습니다.
이 사기의 배후에 있는 범죄자들은 복잡한 방법을 사용하여 불법 이득을 세탁하고 널리 사용되는 암호화폐로 전환함으로써 직접적인 체포를 피했습니다. SlowMist는 피싱 사이트와 관련된 주소들이 무고한 암호화폐 사용자를 계속 표적으로 삼을 수 있다고 경고했습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

플로렌스 무차이
플로렌스는 지난 6년 동안 암호화폐, 게임, 기술 및 AI 뉴스를 다루어 왔습니다. 메루 과학기술대학교에서 컴퓨터학을, MMUST에서 재난 관리 및 국제 외교를 전공하며 언어, 관찰력 및 기술적 역량을 충분히 갖추었습니다. 플로렌스는 VAP 그룹에서 근무했으며 여러 암호화폐 미디어 하우스의 편집자로 활동했습니다.









