







- 러시아 해커들이 GrassCall이라는 가짜 미팅 앱을 통해 악성 코드를 유포하여 암호화폐 지갑을 탈취했습니다.
- 이 사회공학적 공격은 사이버 범죄 그룹 Crazy Evil과 관련이 있습니다.
- 해당 그룹은 소셜 미디어와 Web3 채용 게시판에서 가짜 채용 공고를 통해 피해자를 표적으로 삼습니다.
사회공학적 공격의 일환으로, 해커들은 웹3 공간의 구직자들에게 악의적인 의도로 가짜 일자리 제안을 보내고 있는 것으로 보고되었습니다. 최근 ‘GrassCall’이라는 의심을 자아내는 미팅 앱이 사용자의 암호화폐 지갑을 털어가는 악성코드를 유포하는 데 사용되었습니다.
이 사기는 ‘크레이지 이블(Crazy Evil)’로 알려진 러시아 해커 팀에 의해 수행된 것으로 추정됩니다. 이 사이버 범죄자 그룹은 사용자를 속여 Mac 및 Windows PC에 감염된 소프트웨어를 설치하도록 유도하는 사회공학적 공격을 전문으로 합니다.
크레이지 이블(Crazy Evil)은 주로 암호화폐 공간의 사람들을 표적으로 삼아, 다양한 소셜 미디어 웹사이트를 통해 가짜 일자리 기회와 게임을 홍보합니다. 사이버 보안 기업 Recorded Future는 소셜 미디어상의 “10개 이상의 활성 사기”를 크레이지 이블과 연결했다고 밝혔습니다.
해커들은 ChainSeeker.io라는 가짜 회사의 가짜 일자리를 게시했습니다
최근 보고서에 따르면 또 다른 가짜 사기 회사의 존재가 드러났습니다. 이번에는 X 사용자에 따르면 해당 회사는 ChainSeeker.io라는 이름을 사용했습니다.
보고서에 따르면, 위협 행위자들은 ChainSeeker.io의 가짜 회사 프로필을 LinkedIn에 생성하여 프리미엄 일자리 공고를 발송했습니다. 가짜 공고가 발견된 기타 인기 있는 구인 사이트에는 CryptoJobList와 WellFound가 포함됩니다.
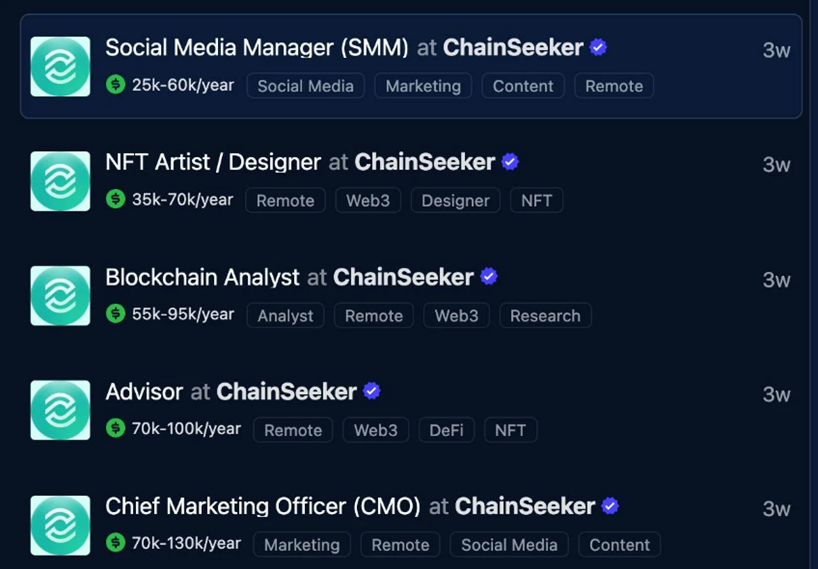
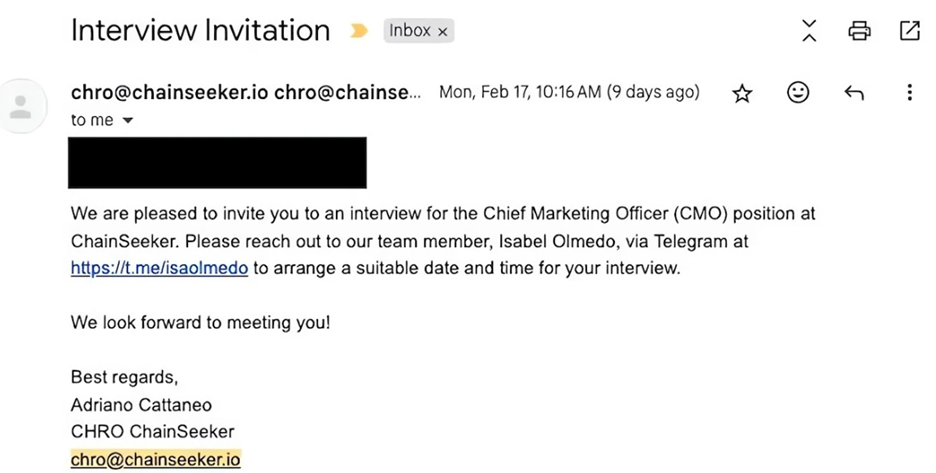
일단에 지원한 모든 사용자는 이메일을 통해 연락받았으며, 이 이메일은 사용자에게 텔레그램(Telegram)에서 회사의 마케팅 수장을 만나도록 지시했습니다.
수장은 사용자에게 현재 삭제된 웹사이트에서 ‘GrassCall’이라는 비디오 호출 앱을 다운로드하도록 요청했습니다. 사용자의 브라우저에 따라 웹사이트는 Mac 또는 Windows 클라이언트를 제공했습니다.
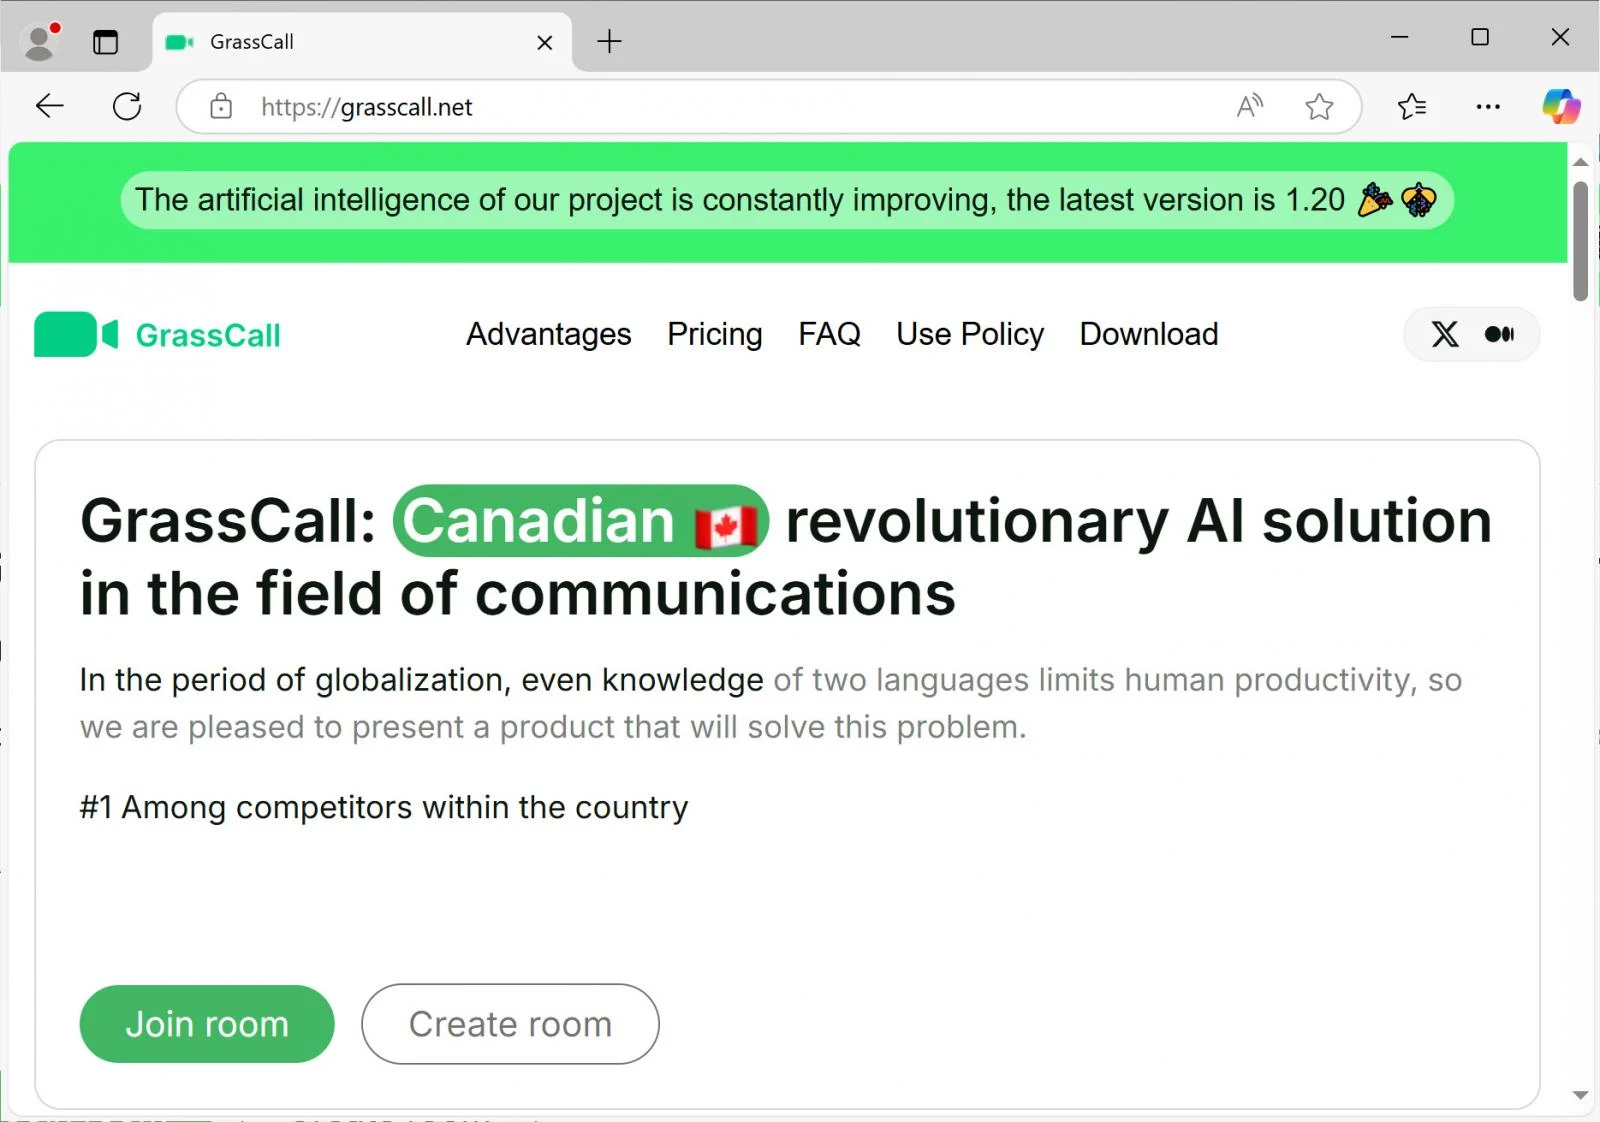
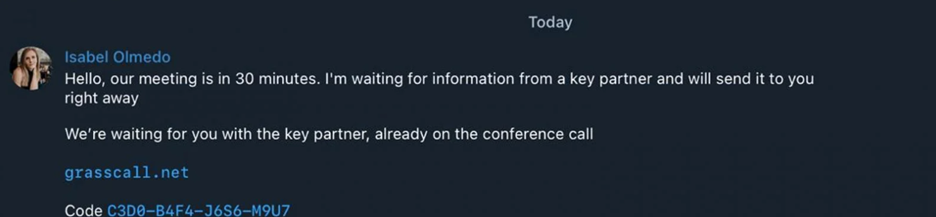
앱을 다운로드한 후 사용자는 텔레그램 채팅에서 CMO가 공유한 코드를 입력하라는 요청을 받습니다. 웹사이트는 Mac용 “GrassCall_v.6.10.dmg” [VirusTotal] 클라이언트 또는 Windows용 “GrassCall.exe” 클라이언트 [VirusTotal] 중 하나를 제공합니다. 올바른 코드를 입력하면 두 앱 모두 Rhadamanthys(Windows용), 원격 접근 트로이 목마(RATs) 또는 기타 악성코드와 같은 정보 탈취 프로그램을 설치합니다. Mac의 경우 Atomic(AMOS) Stealer 악성코드가 설치됩니다.
설치된 후 이 바이러스는 온라인 브라우저와 Apple Keychain에 저장된 지갑 주소, 인증 쿠키 및 비밀번호를 수집합니다. 탈취된 정보는 서버에 업로드되어 악성 행위자들이 소유한 텔레그램 채널에 게시됩니다.
지갑이 발견되면 해커들은 무차별 대입(brute force) 방식을 사용하여 비밀번호를 해독하고 사용자의 자산을 털어갑니다. 해커들은 이 자산 중 일부를, 무고한 피해자를 속여 악성 앱을 다운로드하게 만든 사용자에게 지급합니다.
공개된 지급 정보에 따르면, 크레이지 이블 구성원은 피해자당 수만 달러를 번 것으로 보입니다.
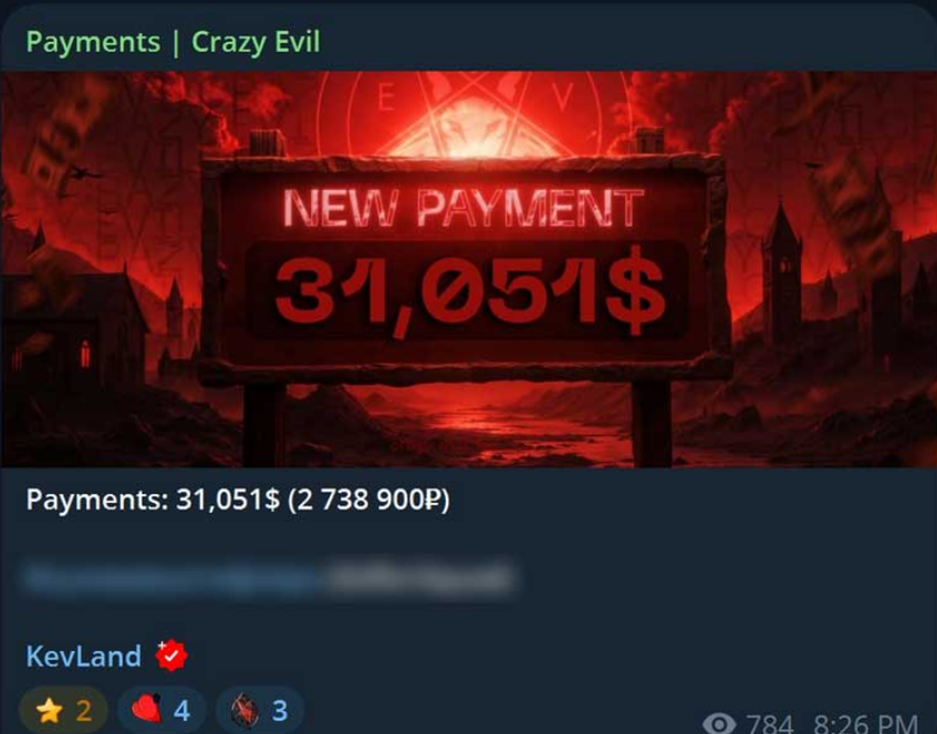
다양한 사용자가 이러한 사기성 일자리 공고에 지원한 후 자신의 경험을 공유했습니다. LinkedIn 사용자인 Cristian Ghita는 플랫폼에 “거의 모든 면에서 합법적으로 보였습니다. 화상 회의 도구조차도 거의 믿을 수 있는 온라인 존재감을 가지고 있었습니다.”라고 게시했습니다.
해커들은 새로운 사회공학적 공격 캠페인으로 이동한 것으로 보고되었습니다
사이버 보안 연구원, Gonjxa, 또한 Gatherum 및 VibeCall이라는 의심을 자아내는 미팅 앱을 식별했습니다. Gatherum은 ‘Kevland’라는 크레이지 이블의 하위 그룹이 이전 캠페인에서 사용했습니다. 흥미롭게도 두 앱의 브랜딩은 GrassCall과 거의 동일합니다. 이제 사기꾼들은 현재 웹3 구직자들 사이에서 유포되고 있는 VibeCall을 사용한 새로운 캠페인으로 이동했습니다.
이 공격이 온라인에서 주목을 받자, Chain Seeker의 일자리 공고는 대부분 구인 사이트에서 삭제된 것으로 보고되었습니다.
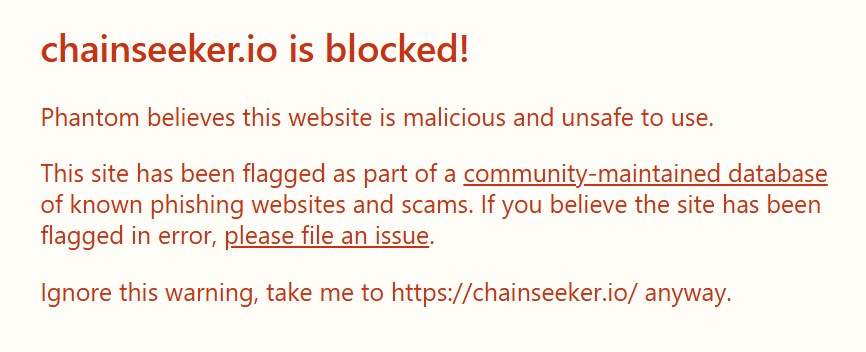
LinkedIn 검색 결과에서 더 이상 Chainseeker.io와 연결된 일자리 공고가 표시되지 않습니다. 동시에 해당 웹사이트는 의심스러운 이유로 커뮤니티 데이터베이스에 경고 표시되었습니다. 또한 회사 직원들의 LinkedIn 계정이 모두 삭제되었습니다. 이미 사기꾼과 상호작용했거나 기기에 의심스러운 앱을 설치한 사용자는 예방 차원에서 비밀번호와 인증 토큰을 변경하고 암호화폐를 새로운 지갑으로 이동할 것을 권장합니다. 또한 이 기능을 지원하는 모든 웹사이트에서 인증 앱을 통해 2단계 인증(2FA)을 활성화하는 것이 좋습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

슈마스 후마윤
슈마스는 전직 기술 콘텐츠 작가이자 연구원입니다.









