






- 해커들은 2022년에 약 37억 달러 상당의 암호화폐를 훔쳤습니다.
- 피해 프로토콜에는 Ronin 브리지, BSC 비콘 체인, Wormhole 브리지, Nomad 브리지, Beanstalk 등이 포함됩니다.
- 2023년으로 접어들면서 우리는 과거의 실패와 좌절에서 교훈을 얻기 위해 뒤돌아봐야 합니다.
TRM 랩스의 분석에 따르면 2022년은 약 37억 달러 상당의 암호화폐가 절도당한 해크 사건에 있어 기록적인 해였습니다. DeFi 공격이 만연했으며, 약 80%인 30억 달러가 DeFi 피해자를 포함했습니다.
우리는 아직 초기 단계인 기술의 가능성을 낙관하며 2023년으로 나아가고 있지만, hindsight(후회)에서 우리가 직면했던 도전과 실패로부터 배우기 위해 과거를 돌아봐야 합니다.
Ronin 브리지 인프라 암호화폐 해킹
3월의 Axie Infinity Ronin 브리지 암호화폐 해킹 사건이 6억 1,200만 달러로 1위를 차지했습니다. Ronin 브리지는 Axie Infinity 플레이 투 어인 게임의 이더리움 사이드체인입니다.
오늘날 라자루스라는 북한 사이버 범죄 그룹으로 확인된 암호화폐 해커들은 Ronin 브리지 거래 검증자의 9개 개인 키에 접근했습니다. 이 키들을 사용하여 그들은 173,600 ETH와 2,550만 USDC에 해당하는 대규모 거래를 승인했습니다.
해커들은 암호화폐를 토렌도 캐시(오픈 소스 암호화폐 터뮬레이터) 및 여러 다른 거래소로 이동시켰습니다.
커뮤니티, 바이낸스, 체인alysis 및 법 집행 기관의 공동 노력으로 일부 자금을 추적하는 데 성공했습니다.
BSC Beacon 크로스 브리지 코드 취약점
10월, 해커들은 BSC Beacon 크로스 브리지 코드의 취약점을 이용하여 5억 7,000만 달러 상당의 암호화폐를 절도했습니다. 이 브리지는 BNB 체인의 핵심 구성 요소입니다.
토큰 허브라고도 불리는 BSC Beacon 체인은 BNB Beacon Chain(BEP2)과 BNB Chain(BEP20/BSC) 간의 크로스체인 브리지입니다.
공격은 거래와 같은 데이터가 유효하고 블록체인에 포함되었음을 확인하는 메클 증명이라고 불리는 암호화 증명을 위조하는 방식으로 작동했습니다. 암호화폐 해커는 위조된 메클 증명을 사용하여 BSC Beacon 크로스 브리지에서 다른 체인으로 자금을 이체했습니다.
테더는 공격자의 주소를 블랙리스트에 올렸고, BNB 체인에서 이동된 700만 달러 이상의 자금이 효과적으로 동결되었습니다.
Wormhole 브리지 코드 취약점
암호화폐 해커들은 2월 Wormhole의 코드를 이용하여 3억 2,600만 달러 상당의 암호화폐를 절도했습니다. Wormhole은 솔라나와 이더리움 간의 토큰 브리지입니다.
암호화폐 해커서는 서명 검증을 우회하기 위해 더 이상 사용되지 않는(죽은) 보안이 취약한 함수를 사용했습니다.
더 이상 사용되지 않는 코드는 '나중에 이걸 삭제할게'라고 적힌 메모지라고 비교할 수 있습니다. 일부 사용자가 여전히 사용하고 있기 때문에 현재 코드를 삭제할 수 없습니다.
서명 검증의 위임 체인이 암호화폐 해킹을 가능하게 했습니다. 더 이상 사용되지 않는 함수는 주소를 확인하지 않아 위조된 서명의 유효성을 검증할 수 있었습니다.
사이버 분석가들에 따르면, 개발자들이 ‘보안 코딩’을 연습했다면 이 공격을 피할 수 있었을 것입니다.
노마드 브리지 코드 익스플로잇
해커들은 8월 노마드 암호화폐 브리지를 공격하여 1억 9천만 달러 상당의 암호화폐를 탈취했습니다. 해커는 프로토콜의 모든 자금을 거의 고갈시켰으며, 이러한 증가하는 익스플로잇 사례들은 크로스체인 토큰 브리지의 보안에 의문을 제기했습니다.
브리지는 한 체인의 스마트 계약에 토큰을 잠그고 다른 체인에서 ‘랩핑’된 형태로 재발행하는 방식으로 작동합니다. 노마드의 경우, 공격은 계약을 손상시켜 랩핑된 토큰을 무가치하게 만들었습니다.
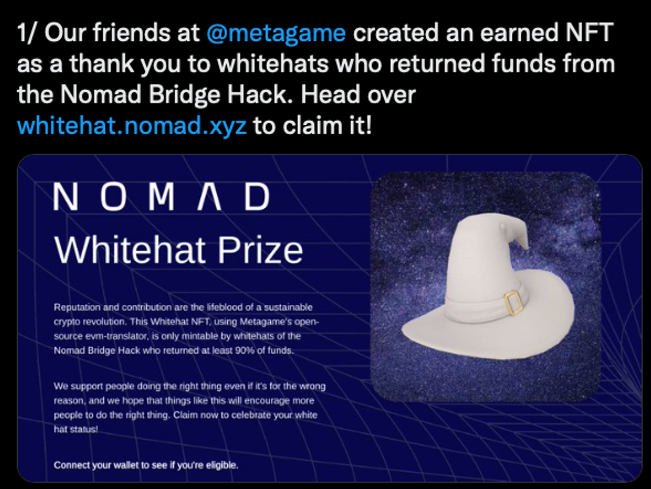
노마드는 사실상 해커에게 자금의 10%를 유지하고 법적 조치를 받지 않으며 보너스 화이트햇 NFT를 받는 조건으로 보상을 요청했습니다. 공격자는 최종적으로 3,600만 달러만 반환했습니다.
빈스택 프로토콜 공격
4월의 운명적인 주말, 해커는 플래시 로인을 사용하여 빈스택 스테이블코인 프로토콜에서 1억 8,200만 달러 상당의 ETH, BEAN 스테이블코인 및 기타 자산을 훔쳤습니다.
플래시 로인은 사용자가 자산을 빌려 빠른 거래를 수행한 후 단일 복잡한 트랜잭션으로 여러 프로토콜을 걸쳐 상환할 수 있게 하는 기능입니다.
공격자는 긴급 커밋 기능을 통해 빈스택 DAO에 두 가지 악성 제안서를 제출했으며, 이는 3분의 2의 투표가 필요했고 24시간 후에 구현되었습니다.
공격자는 악의적으로 플래시 로운 기능을 사용하여 79%의 통제권을 확보하고 자신의 제안안을 통과시켰습니다.
공격자는 프로토콜의 자금을 플래시 로인을 상환하는 데 사용했고 나머지는 우크라이나 기금 주소로 보냈습니다. 결국 그는 7,600만 달러의 수익을 올렸습니다.
더 많은 대형 암호화폐 해킹
다른 대형 암호화폐 해킹에는 4월 윈터무트의 1억 6,000만 달러 인프라 공격, 6월 마이아르/엘론드의 1억 1,300만 달러 인프라 공격, 10월 망고 마켓스의 1억 1,200만 달러 인프라 공격, 그리고 6월 하모니 브리지의 1억 달러 인프라 공격이 포함됩니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

Brian Koome
브라이언 쿰은 2017 년 이후 블록체인 및 암호화폐 업계에서 활동해 온 7 년 이상의 경험을 보유하고 있습니다. BlockToday.com 을 포함한 주요 출판사에 기고했으며, BitDegree.org 에서 이더리움 101 과정을 개발한 후 Cryptopolitan 의 전속 작가로 합류했습니다. 브라이언은 에버그린 가이드 (EG), 심층 분석, 인터뷰, 가격 분석을 다루며 DeFi, 블록체인 혁신, 그리고 신흥 암호화폐 프로젝트에 집중하여 독자들에게 큰 호응을 얻고 있습니다.









