








- 북한 해커가 가짜 줌 회의 초대를 이용해 Web3 스타트업을 표적화합니다.
- NimDoor 악성코드 계열은 매톡 공격을 위해 고급 프로그래밍 언어를 사용합니다.
- 공격자가 피해자의 브라우저 데이터, 비밀번호 및 텔레그램 메시지를 탈취합니다.
북한 해커들은 NimDoor 악성코드를 사용하여 Web3 및 암호화폐 기업을 표적으로 하는 정교한 악성코드 캠페인을 시작했습니다.
SentinelLabs 식별 사회 공학과 복잡한 프로그래밍 기술을 결합하여 Mac 시스템에 침투하고 민감한 정보를 훔치는 고급 공격 방법을.
북한 해커, 가짜 Zoom 미팅 업데이트를 통해 피해자를 속이다
북한 공격자들은 텔레그램 메시지를 통해 알려진 연락처로 가장하여 공격을 시작합니다. 이후 캘린들리 일정 페이지를 통해 미팅을 조직하도록 피해자에게 요청합니다. 피해자는 이메일을 통해 정당한 Zoom 소프트웨어 업데이트인 것처럼 보이는 파일을 다운로드하도록 초대받으며, 스푸핑된 Zoom 미팅 링크가 포함되어 있습니다.
공격자들은 Zoom 지원 업데이트 파일로 제시되는 악성 파일을 포함하는 도메인을 구축하며, 도메인 이름은 실제 Zoom 미팅 URL과 유사하도록 설계되었습니다. 스푸핑된 도메인에는 support.us05web-zoom.forum 및 support.us05web-zoom.cloud와 같은 실제 Zoom 웹 도메인과 매우 유사한 변형이 포함되어 있습니다.
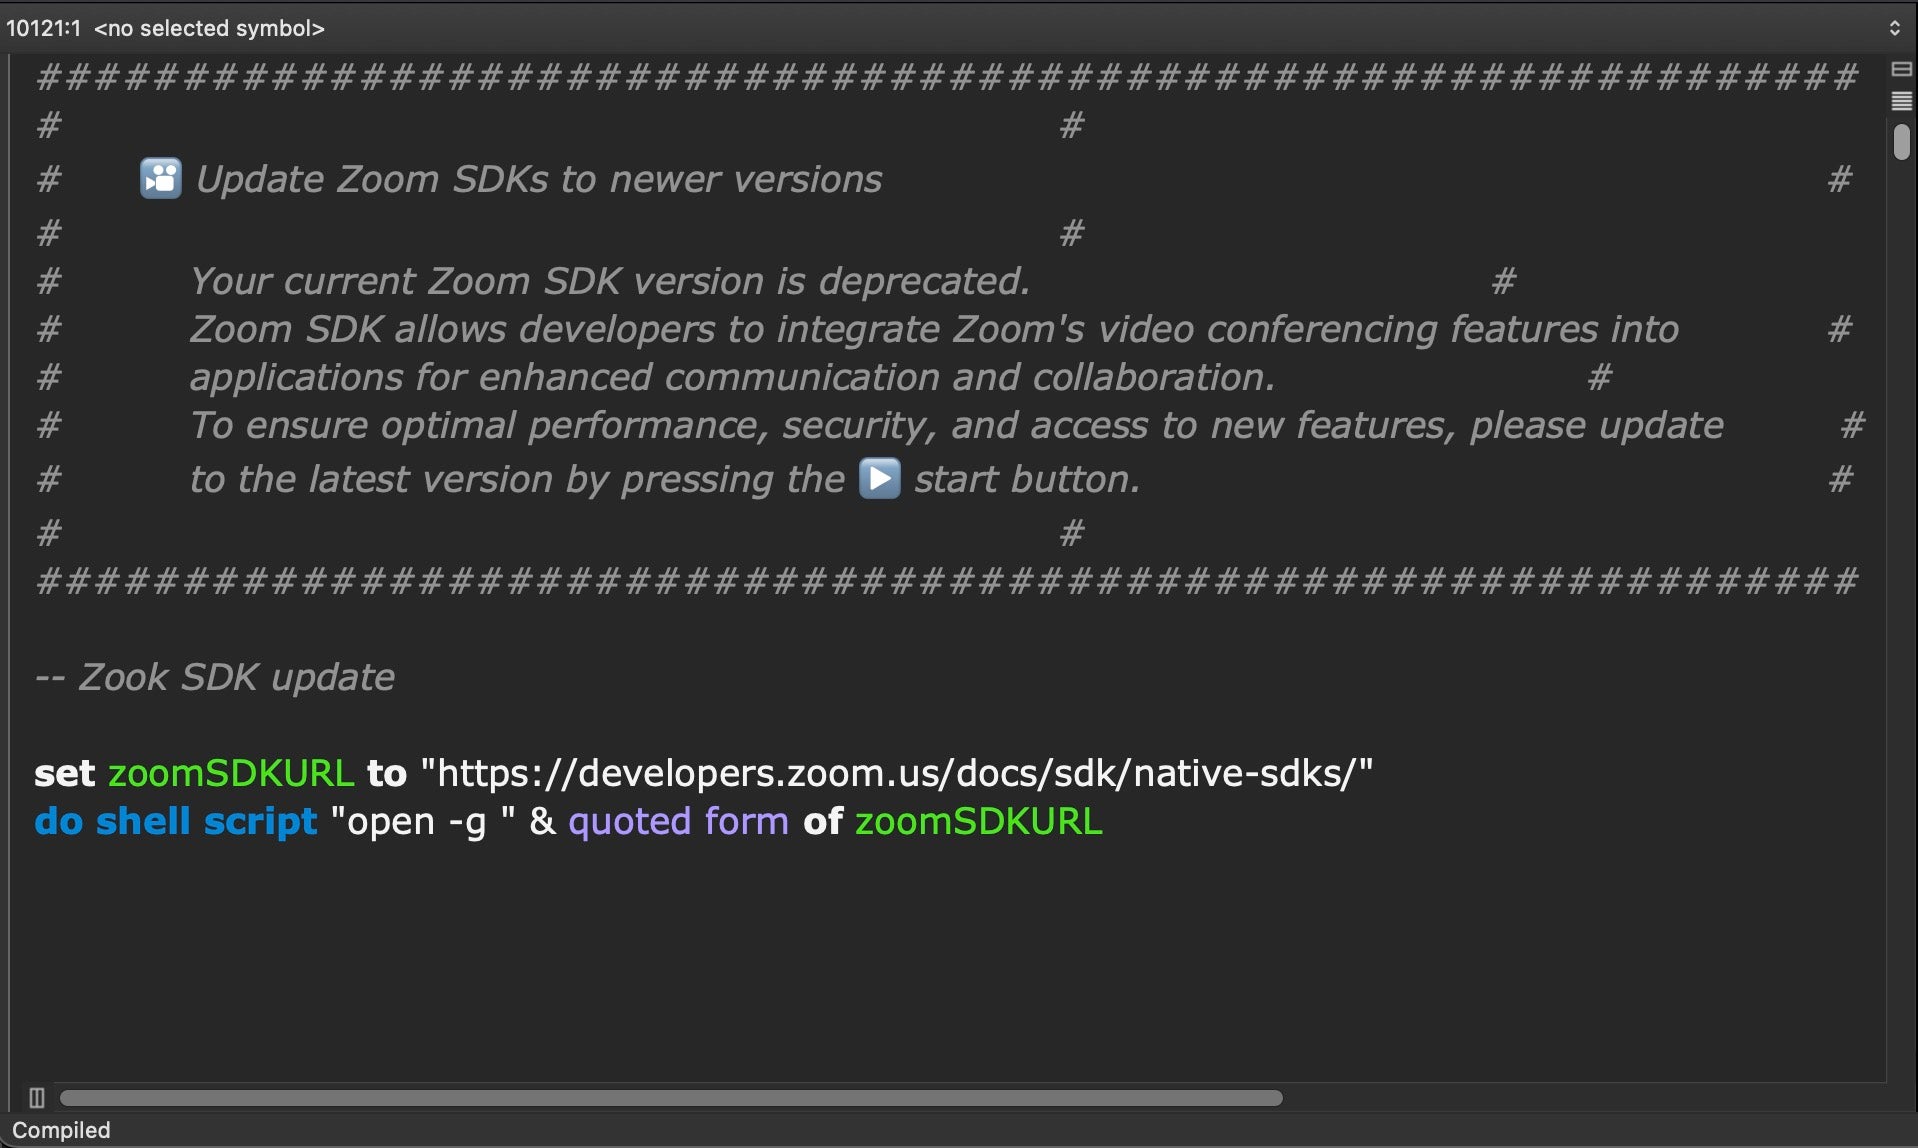
공격 프로그램에는 목적을 숨기기 위해 수천 줄의 빈 공간이 포함되어 있어 단순한 공격 프로그램보다 더 크고 자연스러운 것처럼 보입니다. 이러한 프로그램에는 해커들이 운영하는 서버에서 다른 공격 모듈을 다운로드하고 실행하는 단 세 줄의 공격 코드가 숨겨져 있습니다.
SentinelLabs 연구원들은 동일한 공격자들이 사용한 여러 동시 도메인을 발견했으며, 이는 각 피해자에게 맞춤화된 웹 주소를 사용하여 수많은 피해자에게 영향을 미치는 광범위한 캠페인을 나타냅니다. ‘Zoom SDK Update’ 대신 ‘Zook SDK Update’와 같은 가짜 업데이트 파일의 오타는 보안 연구원들이 더 쉽게 감지하고 추적할 수 있습니다.
피해자가 스푸핑된 업데이트를 실행하면, 악성코드는 HTML 파일과 함께 정당한 Zoom 리디렉션 URL을 로드합니다. 이는 초기 감염을 정당한 것처럼 보이게 하면서 백그라운드에서 주요 공격 구성 요소를 비공개로 시작합니다. 이는 피해자들이 표준 소프트웨어 업데이트 프로세스를 성공적으로 실행했다고 믿게 만들기 위한 것입니다.
NimDoor 악성코드, 비밀번호 및 개인 데이터 탈취
NimDoor 악성코드 캠페인은 피해자 컴퓨터에 성공적으로 감염된 후 두 가지 별도의 공격 경로를 사용합니다. 첫 번째 경로는 비밀번호, 브라우저 데이터, 인기 있는 애플리케이션의 채팅 기록을 포함한 개인 정보를 탈취하는 데 중점을 둡니다. 두 번째 경로는 숨겨진 백그라운드 프로그램을 통해 침해된 시스템에 대한 장기적인 접근을 확립합니다.
악성코드는 Google Chrome, Firefox, Microsoft Edge, Brave, Arc를 포함한 여러 웹 브라우저를 표적으로 삼아 저장된 비밀번호, 브라우징 기록, 저장된 로그인 정보를 복사합니다. 또한 Mac 컴퓨터의 내장 비밀번호 관리 시스템에 저장된 시스템 비밀번호를 탈취하고, 사용자가 실행한 프로그램을 보여주는 명령어 기록 파일도 복사합니다.
특수 구성 요소는 텔레그램 메시징 데이터를 표적으로 삼아, 공격자가 오프라인에서 개인 대화를 읽을 수 있도록 하는 암호화된 채팅 데이터베이스와 복호화 키를 탈취합니다. 탈취된 텔레그램 정보에는 암호화된 메시지 파일과 해당 메시지를 잠금 해제하고 읽는 데 필요한 특수 키가 모두 포함됩니다.
모든 탈취된 정보는 암호화된 연결을 통해 공격자가 통제하는 서버로 패키징되어 전송됩니다. 악성코드는 전송 전에 복사된 데이터를 임시로 저장하기 위해 감염된 컴퓨터에 숨겨진 폴더를 생성하며, 이름은 정당한 시스템 파일처럼 보이도록 설계되었습니다.
공격은 많은 보안 프로그램이 감지하는 데 어려움을 겪는 Nim 및 C++와 같은 고급 프로그래밍 언어를 사용합니다. 악성코드는 암호화된 웹 연결을 통해 통신하고 정당한 파일 이름과 위치를 사용하는 등 보안 소프트웨어의 감지를 피하는 데 도움이 되는 기능을 포함합니다.
공격자들은 악성코드가 Mac 컴퓨터에서 작동하도록 설계했으며, 내장 Mac 기능을 활용하여 활동을 숨기고 감염된 시스템에 대한 지속적인 접근을 유지합니다.
고급 지속성 방법으로 악성코드가 생존하도록 보장
NimDoor 악성코드는 사용자가 시스템을 재시작하거나 악성 소프트웨어를 제거하려고 시도한 후에도 감염된 컴퓨터에 대한 접근을 유지하는 방법을 포함합니다. 공격자는 사용자가 악성 코드를 종료하거나 삭제하려고 할 때마다 자동으로 악성 코드를 재설치하는 교묘한 접근 방식을 사용합니다.
사용자가 악성코드 프로세스를 중지하거나 컴퓨터를 종료하려고 하면, 악성코드는 이러한 종료 신호를 포착하고 즉시 감염된 시스템의 숨겨진 위치에 자체 백업 사본을 작성합니다. 이는 악성코드를 제거하려고 시도하는 것이 실제로 재설치 프로세스를 트리거하는 상황을 만듭니다.
악성코드는 정당한 것처럼 보이도록 이름이 지정된 가짜 시스템 파일을 생성합니다. 예를 들어, Google 서비스 이름을 따르지만 사용자가 일반적으로 눈치채지 못하는 미세한 철자 차이가 있는 폴더를 생성합니다. 이러한 가짜 파일은 컴퓨터가 부팅될 때마다 악성코드가 실행되도록 하는 자동 시작 권한을 얻습니다.
핵심 구성 요소는 경량 모니터링 프로그램으로 작동하여 30초마다 공격자 서버에 연결하여 실행 중인 프로그램에 대한 정보를 보내고 새 명령을 기다립니다. 이 모니터링은 정상적인 웹 트래픽과 유사하게 보이는 seemingly 무해한 연결을 통해 발생합니다.
악성코드는 완전히 활성화되기 전에 10분의 지연 시간을 포함하고 있으며, 이는 즉시 의심스러운 행동을 스캔하는 보안 소프트웨어의 감지를 피하는 데 도움이 됩니다. 이 지연 시간은 악성코드가 시작하는 데 시간이 걸리는 정상적인 프로그램처럼 보이게 만듭니다.
이러한 북한 해커의 지속성 방법은 일반 사용자가 악성 코드를 완전히 제거하는 것을 특히 어렵게 만듭니다. 또한 감염된 시스템을 완전히 정리하려면 종종 전문 보안 도구나 전문가의 도움이 필요합니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

비그네시 카루나니디
비네시는 암호화폐 콘텐츠 작가, 암호화폐 저널리스트, 콘텐츠 편집자 및 소셜 미디어 매니저입니다. 그는 6 년 이상 Watcher.guru, BeInCrypto, CoinGape, Milkroad, Airdrops 에서 활동해 왔으며, 상경학 석사 학위를 통해 기술, 로봇공학, 비즈니스 및 AI 뉴스 보도 역량을 갈고닦았습니다.









