








- 카스퍼스키가 OCR을 통해 암호화폐 시드 구문을 노리는 스파크키티 악성코드 발견
- 이 악성코드는 감염된 앱을 통해 공식 앱 스토어와 구글 플레이에 침투했습니다.
- 이번 캠페인은 2024 년부터 도박 및 틱톡 수정판을 통해 동남아시아 사용자를 대상으로 했습니다.
카스퍼스키, 모바일에서 암호화폐 시드 구문을 훔치는 멀웨어에 경보
카스퍼스키 보안 연구원들은 감염된 애플리케이션을 통해 암호화폐 사용자를 표적으로 하는 모바일 멀웨어 캠페인을 발견했습니다.
SparkKitty 스파이웨어는 iOS 및 Android 플랫폼에서 공식 앱 스토어를 통해 시드 구문을 포함하는 장치 스크린샷을 광학 문자 인식 기술을 사용하여 훔치는 것으로 보고됩니다.
카스퍼스키 연구진은 2025년 1월, 암호화폐 지갑을 표적으로 삼던 스파크캣(SparkCat) 멀웨어를 이전에 식별한 후, 스파크키티(SparkKitty) 스파이웨어 캠페인을 발견했습니다. 새로운 위협은 비공식 출처는 물론 공식 Google Play 및 앱 스토어 플랫폼을 통해 악성 애플리케이션을 유포하며, 연구진의 통보 후 이미 Google Play에서 감염된 앱들이 제거되었습니다.
카스퍼스키 연구원들은 발견한 SparkKitty 스파이웨어 캠페인은 2025년 1월에 암호화폐 지갑을 표적으로 하는 SparkCat 멀웨어의 이전 식별에 이어 발견되었습니다. 새로운 위협은 비공식 출처뿐만 아니라 공식 Google Play 및 App Store 플랫폼을 통해 악성 애플리케이션을 배포하며, 연구원들의 통지 후 Google Play에서 이미 감염된 앱이 제거되었습니다.
SparkKitty 멀웨어는 암호화폐를 표적으로 하는 공식 앱 스토어에 침투합니다
Android 운영 체제는 Java 및 Kotlin 언어를 모두 사용하며, Kotlin 버전은 악성 Xposed 모듈로 사용됩니다. 대부분의 멀웨어 버전은 장치의 모든 이미지를 무차별적으로 하이재킹하지만, 연구원들은 민감한 정보가 포함된 특정 이미지를 공격하기 위해 광학 문자 인식 기술을 사용하는 유사한 악성 클러스터를 감지했습니다.
이 캠페인은 적어도 2024년 2월부터 활동해 왔으며, 이전 SparkCat 작업과 표적화 전술 및 인프라를 공유했습니다.
SparkKitty는 암호화폐 시드 구문에 대한 SparkCat의 표적 공격보다 더 넓은 범위를 가지고 있으며, 감염된 장치에서 사용 가능한 모든 이미지를 스크랩합니다. 이는 장치 갤러리에 저장된 기타 유형의 민감한 금융 및 개인 정보를 수집할 잠재력을 가지고 있습니다.
TikTok mods from obscure stores serve as primary infection vector
카스퍼스키 분석가들은 TikTok Android 앱의 수정본이 전파되는 regularly suspicious links를 추적하는 동안 처음에 이 캠페인을 접했습니다. 수정된 앱은 사용자가 주요 앱 활동을 시작할 때 추가 멀웨어 코드를 실행했습니다.
구성 파일 URL은 침해된 앱 내의 버튼으로 제시되어 TikToki Mall을 표시하기 위해 WebView 세션을 시작했으며, TikToki Mall은 소비자 항목에 대해 암호화폐를 받는 인터넷 쇼핑 포털입니다.
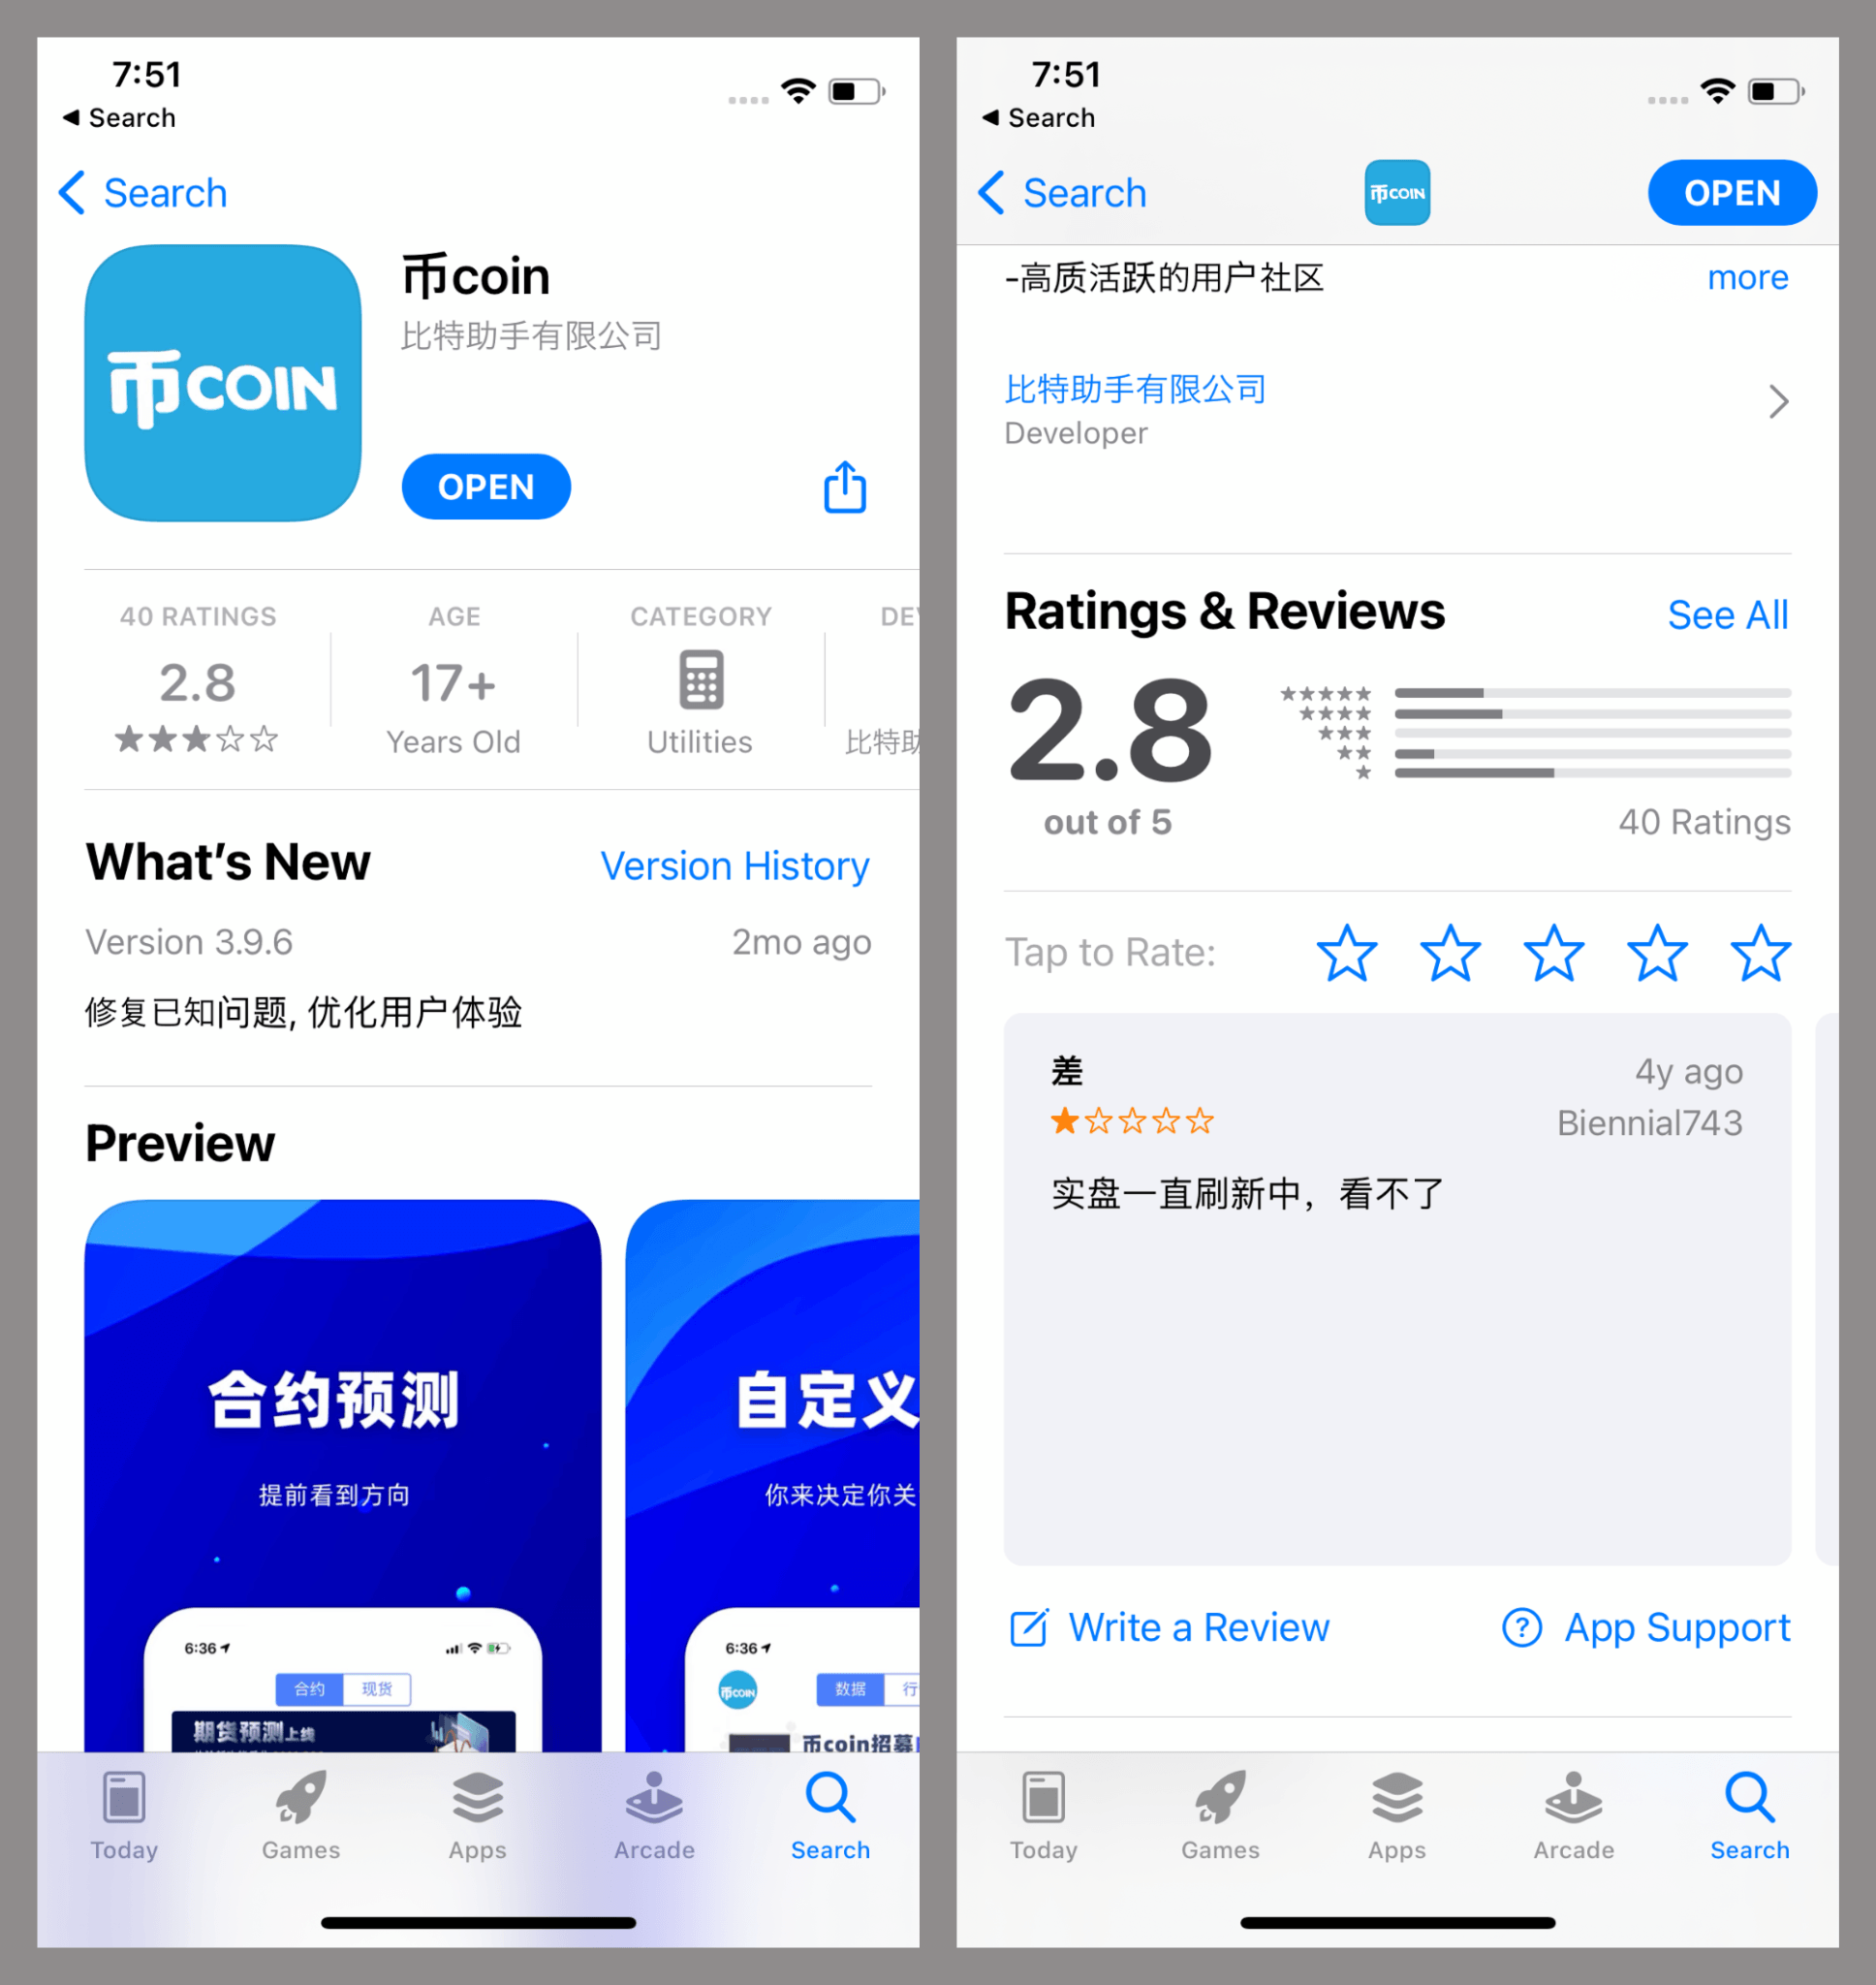
App Store의 감염된 앱 스크린샷
공격자는 엔터프라이즈 수준의 조직 앱 배포를 위해 엔터프라이즈 인증서를 하이재킹하여, 앱 스토어 승인 없이 모든 장치에 악성 앱을 설치할 수 있게 합니다. 엔터프라이즈 프로필 오용은 온라인 카지노, 소프트웨어 크랙 및 불법 수정과 같은 부적절한 앱 개발자들이 사용하는 널리 퍼진 전술 중 하나입니다.
TikTok iOS 애플리케이션의 감염된 버전은 시작 시 사진 갤러리 권한을 요청하며, 이는 TikTok의 정품 릴리스에는 존재하지 않습니다. 멀웨어는 AFNetworking.framework를 가장하는 프레임워크와 변조된 AFImageDownloader 클래스 및 기타 AFImageDownloaderTool 구성 요소에 통합됩니다.
SparkKitty는 iOS 및 Android 플랫폼을 여러 전달 메커니즘으로 공격합니다. iOS에서 멀웨어 페이로드는 AFNetworking.framework 또는 Alamofire.framework와 같은 합법적인 라이브러리로 위장하는 프레임워크를 통해 전달되거나, libswiftDarwin.dylib로 위장하는 난독화된 라이브러리를 통해 전달됩니다. 멀웨어는 또한 애플리케이션에 직접 삽입됩니다.
Android 멀웨어 변종은 암호화폐 테마 애플리케이션을 통해 이미지를 훔칩니다
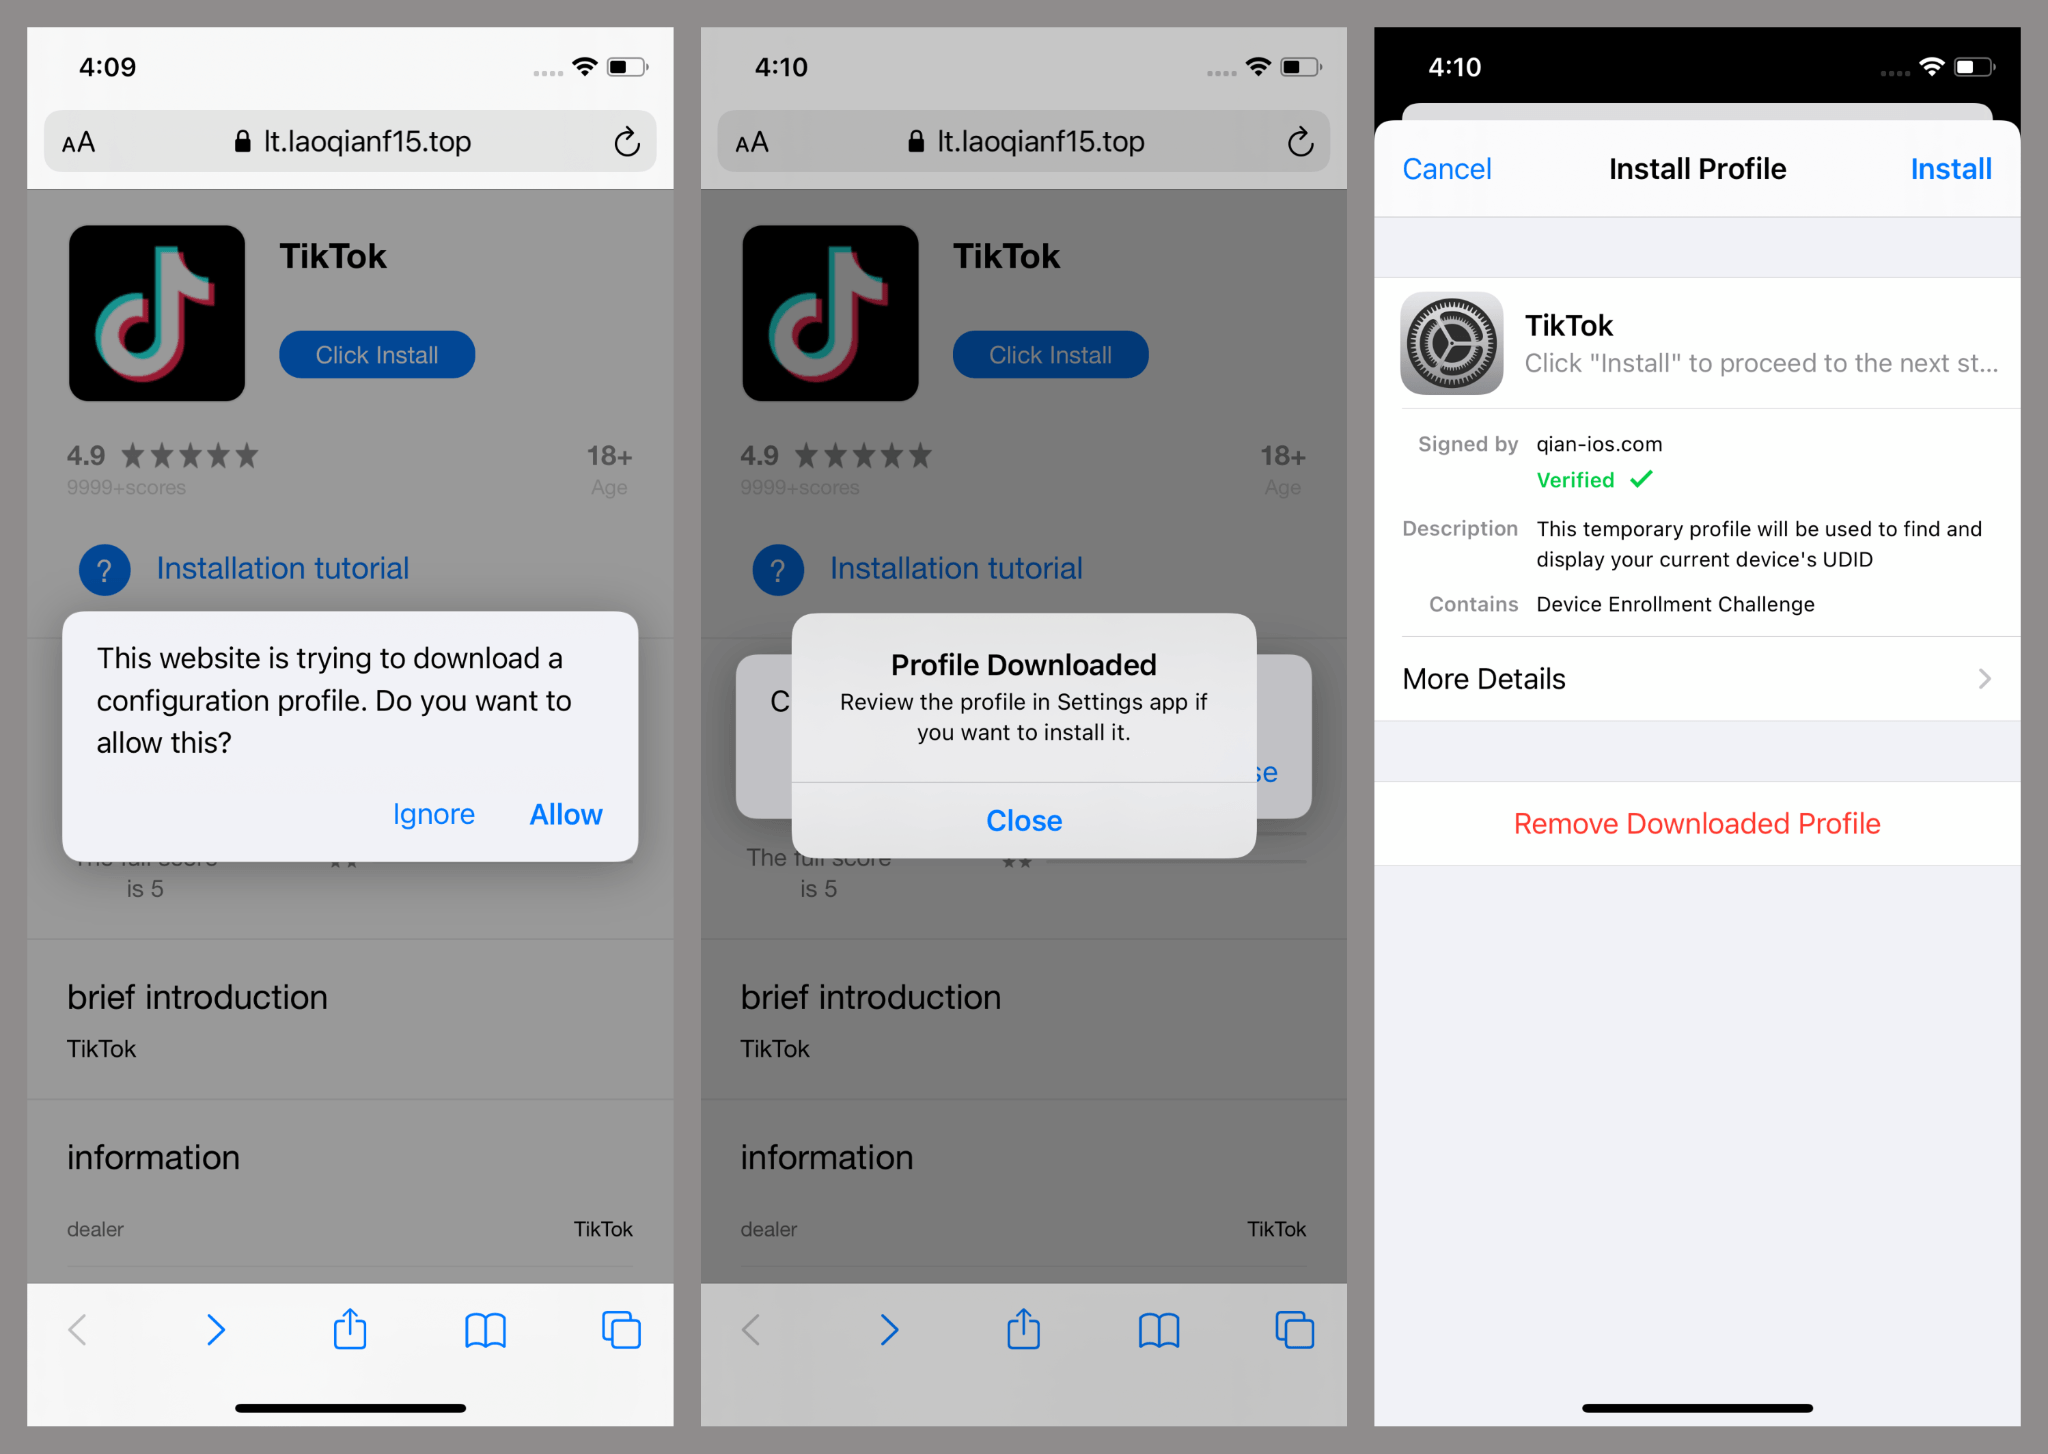
프로필 설치 흐름. 출처: Kaspersky
카지노 애플리케이션은 LSPosed 프레임워크 통합을 활용하여 악성 Xposed 모듈로 작동하며 애플리케이션 진입점에 훅을 걸습니다. 암호화폐 거래소 기능이 있는 하나의 감염된 메시징 애플리케이션은 카스퍼스키 통지 후 제거되기 전에 Google Play에서 10,000개 이상의 설치를 달성했습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

비그네시 카루나니디
비네시는 암호화폐 콘텐츠 작가, 암호화폐 저널리스트, 콘텐츠 편집자 및 소셜 미디어 매니저입니다. 그는 6 년 이상 Watcher.guru, BeInCrypto, CoinGape, Milkroad, Airdrops 에서 활동해 왔으며, 상경학 석사 학위를 통해 기술, 로봇공학, 비즈니스 및 AI 뉴스 보도 역량을 갈고닦았습니다.









