







- BitMEX는 가짜 LinkedIn 제의로 시작된 라자루스 그룹의 해킹 시도를 차단했습니다.
- 해커들은 BitMEX 직원을 속이기 위해 GitHub 저장소의 악성 코드를 사용했습니다.
- BitMEX는 실제 IP 주소, 사용자 이름 및 감염된 기기가 포함된 노출된 Supabase 로그를 발견했습니다.
BitMEX는 Lazarus Group의 실패한 해킹 시도를 폭로하며, 북한 사이버 전쟁 부대와 긴밀히 연결된 집단의 부주의한 실수를 드러냈습니다.
BitMEX가 금요일에 발표한 블로그 게시문에 따르면, 팀은 이제 추가 감염을 모니터링하고 향후 운영 보안 오류를 포착하기 위한 내부 모니터링 시스템을 구축했습니다.
전체 사건은 BitMEX 직원이 LinkedIn에서 가짜 NFT 마켓플레이스 프로젝트 작업을 제안받으면서 시작되었습니다. 그러나 제의는 Lazarus가 사용하는 것으로 알려진 피싱 전술과 일치했으므로, 직원은 즉시 보고했으며 이로 인해 전체 조사가 시작되었습니다.
BitMEX의 보안 팀은 공격자가 공유한 GitHub 저장소에 접근했으며, 여기에는 Next.js/React 프로젝트가 포함되어 있었습니다. 하지만 그 안에 숨겨진 코드는 직원이 모르게 악성 페이로드를 시스템에서 실행하도록 설계되었습니다. 팀은 코드를 실행하지 않고 바로 분석에 착수했습니다.
BitMEX, 말웨어 분석 및 Lazarus 흔적 발견
저장소 내부에서 BitMEX 엔지니어들은 말웨어에서 흔한 경고 신호인 eval이라는 용어를 검색했습니다. 한 줄의 코드가 주석 처리되었지만 여전히 의도를 드러냈습니다. 활성화되었다면 “hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726”에 접근하여 쿠키를 가져오고 실행했을 것입니다. 해당 도메인은 Palo Alto Networks의 Unit 42 팀에 의해 이전에 Lazarus와 연결되었으며, 이 팀은 수년간 북한 사이버 활동을 추적해 왔습니다.
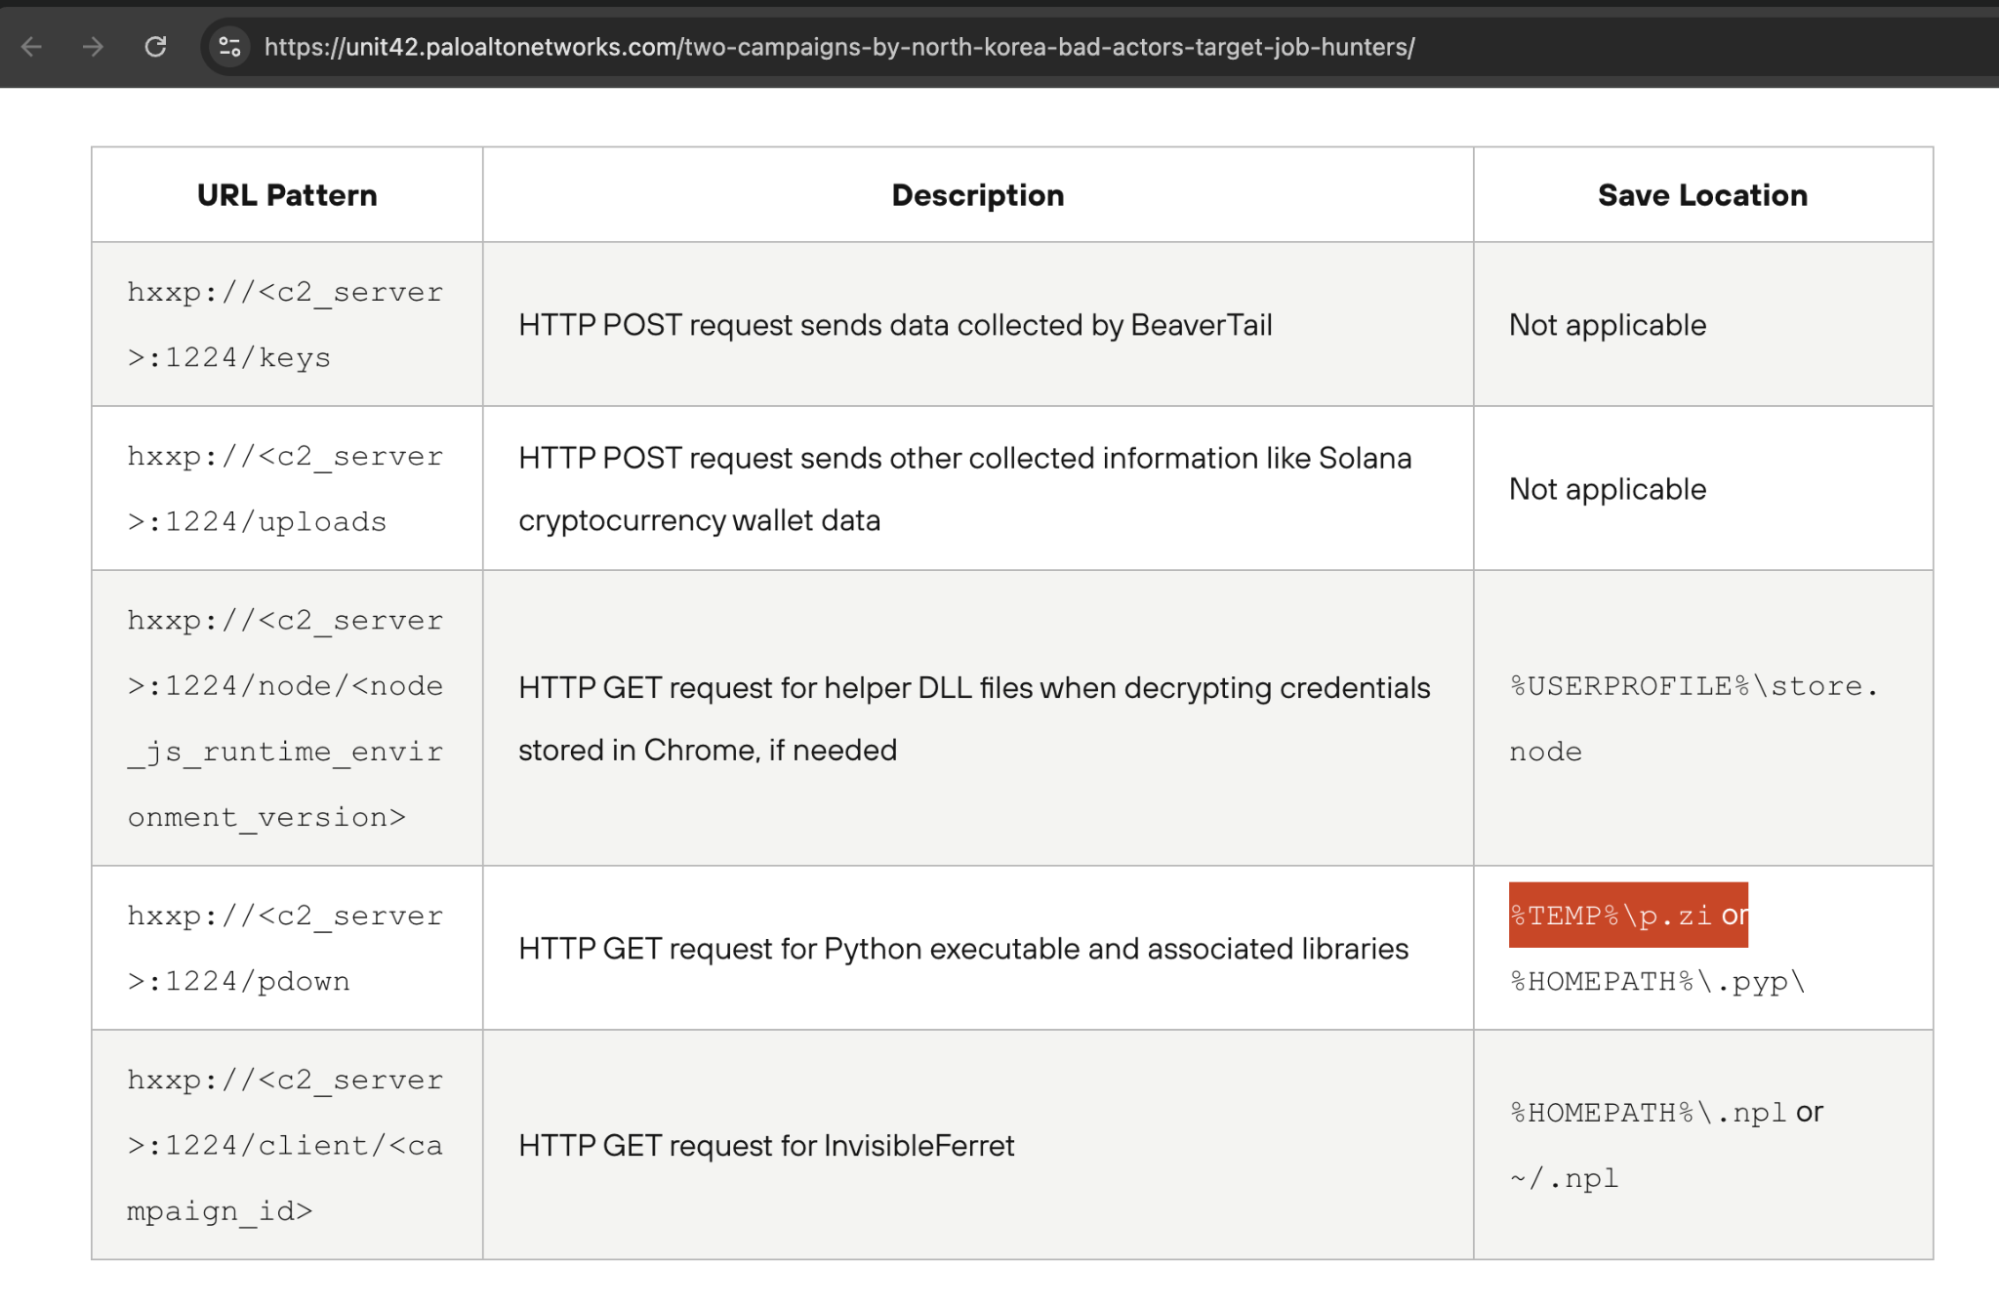
다른 라인이 활성화되어 있었습니다. 이 라인은 “hxxp://fashdefi[.]store:6168/defy/v5”로 요청을 보내고 응답을 실행했습니다. BitMEX는 해당 JavaScript를 수동으로 가져와 매우 난독화되어 있음을 발견했습니다. 웹크랙(webcrack)이라는 코드 난독화 해제 도구를 사용하여 팀은 레이어를 벗겨냈습니다. 최종 출력물은 지저분했지만 읽을 수 있었으며, 세 가지 다른 스크립트가 하나로 합쳐진 것처럼 보였습니다.
코드의 일부에는 Chrome 확장 프로그램의 식별자가 포함되어 있었는데, 이는 일반적으로 자격 증명 탈취 말웨어를 나타냅니다. p.zi라는 문자열은 Unit 42가 이전에 문서화한 BeaverTail 캠페인에서 사용된 구형 Lazarus 말웨어처럼 보였습니다. BitMEX는 BeaverTail 구성 요소가 이미 공개되었으므로 재분석하지 않기로 결정했습니다.
대신 그들은 또 다른 발견에 집중했습니다: 코드가 Supabase 인스턴스에 연결되어 있었습니다. Supabase는 Firebase와 유사한 개발자를 위한 백엔드 플랫폼입니다. 문제는 Lazarus 개발자들이 이를 잠그지 않았다는 점입니다. BitMEX가 테스트했을 때, 그들은 로그인이나 보호 없이 데이터베이스에 직접 접근할 수 있었습니다.
해커들이 감염된 장치 로그와 자신의 IP를 노출
Supabase 데이터베이스에는 감염된 기계의 37개 로그가 있었습니다. 각 항목은 사용자 이름, 호스트 이름, 운영 체제, IP 주소, 지리적 위치 및 타임스탬프를 보여주었습니다. BitMEX는 패턴을 발견했는데, 일부 장치가 반복적으로 나타났으며 이는 개발자 또는 테스트 기계로 눈에 띄었습니다. 대부분의 호스트 이름의 명명 형식은 3-XXX 구조를 따랐습니다.
다수의 IP가 VPN 제공업체에서 기원했습니다. 한 사용자 ‘Victor’는 Touch VPN을 자주 연결했고, 다른 사용자 ‘GHOST72’는 Astrill VPN을 사용했습니다. 하지만 Victor가 실수를 저질렀습니다. 그에게 연결된 한 엔트리는 다른 IP—223.104.144.97, 중국 이동(China Mobile) 소유의 중국 자싱에 있는 주거용 IP—를 사용했습니다. 이는 VPN이 아니었습니다. 이는 라자루스(Lazarus) 운영자의 실제 IP 주소일 가능성이 높습니다. BitMEX는 이를 주요 운영 실패로 표시했습니다.
BitMEX는 Supabase 데이터베이스를 계속 핑(ping)하는 도구를 구축했습니다. 5월 14일 이후 이 도구는 3월 31일로 거슬러 올라가는 데이터베이스에서 856개의 엔트리를 수집했습니다. 그중에는 사용자명과 호스트명의 조합 174개가 있었습니다. 시스템은 이제 지속적으로 실행되며 공격자의 새로운 감염 또는 추가 실수를 찾고 있습니다.
타임스탬프를 조사한 결과, BitMEX는 라자루스의 활동이 UTC 기준 오전 8시부터 오후 1시까지(평양 시간 오후 5시부터 밤 10시까지) 감소한다는 사실을 발견했습니다. 이는 구조화된 근무 일정을 반영하며, 이 그룹이 단순히 프리랜서 해커들이 아니라 조직화된 팀임을 증명하는 추가적인 증거가 됩니다.
보안 팀은 라자루스의 패턴과 내부 분열을 확인했습니다.
라자루스 그룹은 사회공학적 공격의 알려진 역사를 가지고 있습니다. 바이빗(Bybit) 침해와 같은 이전 사건에서 그들은 세이프 월렛(Safe Wallet)의 직원을 속여 악성 파일을 실행하게 했습니다. 이를 통해 초기 접근 권한을 얻었습니다.
그런 다음 팀의 다른 부분이 인수하여 AWS 환경에 접근하고 프론트엔드 코드를 변경하여 콜드 월렛에서 암호화폐를 훔쳤습니다. BitMEX는 이 패턴이 그룹이 여러 팀으로 나뉘어 있을 가능성을 보여준다고 말했습니다—일부는 기본 피싱을 수행하고, 다른 일부는 접근 권한을 얻은 후 고급 침입을 처리합니다.
BitMEX는 “지난 몇 년 동안 이 그룹이 반드시 동일한 기술적 정교함을 가진 것은 아닌 여러 하위 그룹으로 분할된 것으로 보입니다”라고 썼습니다. 보안 팀은 이 캠페인이 동일한 템플릿을 따랐다고 말했습니다. 링크드인(LinkedIn)의 초기 메시지는 단순했고, GitHub 저장소는 초보적이었습니다.
하지만 사후 공격(exploitation) 스크립트는 훨씬 더 높은 숙련도를 보여주었으며, 분명히 더 경험이 풍부한 사람에 의해 구축되었습니다. 말웨어를 디오브퍼스케이팅(deobfuscating)한 후, BitMEX는 침해 지표(IoCs)를 추출하여 내부 시스템에 공급할 수 있었습니다.
그들은 변수 이름을 바꾸고 스크립트를 정리한 후 작동 방식을 추적했습니다. 코드의 초기 부분은 새로웠으며, 보고된 바에 따르면 시스템 데이터(사용자 이름, IP 등)를 Supabase로 직접 전송하여 개방된 데이터베이스를 발견한 누구나 쉽게 추적할 수 있었습니다.
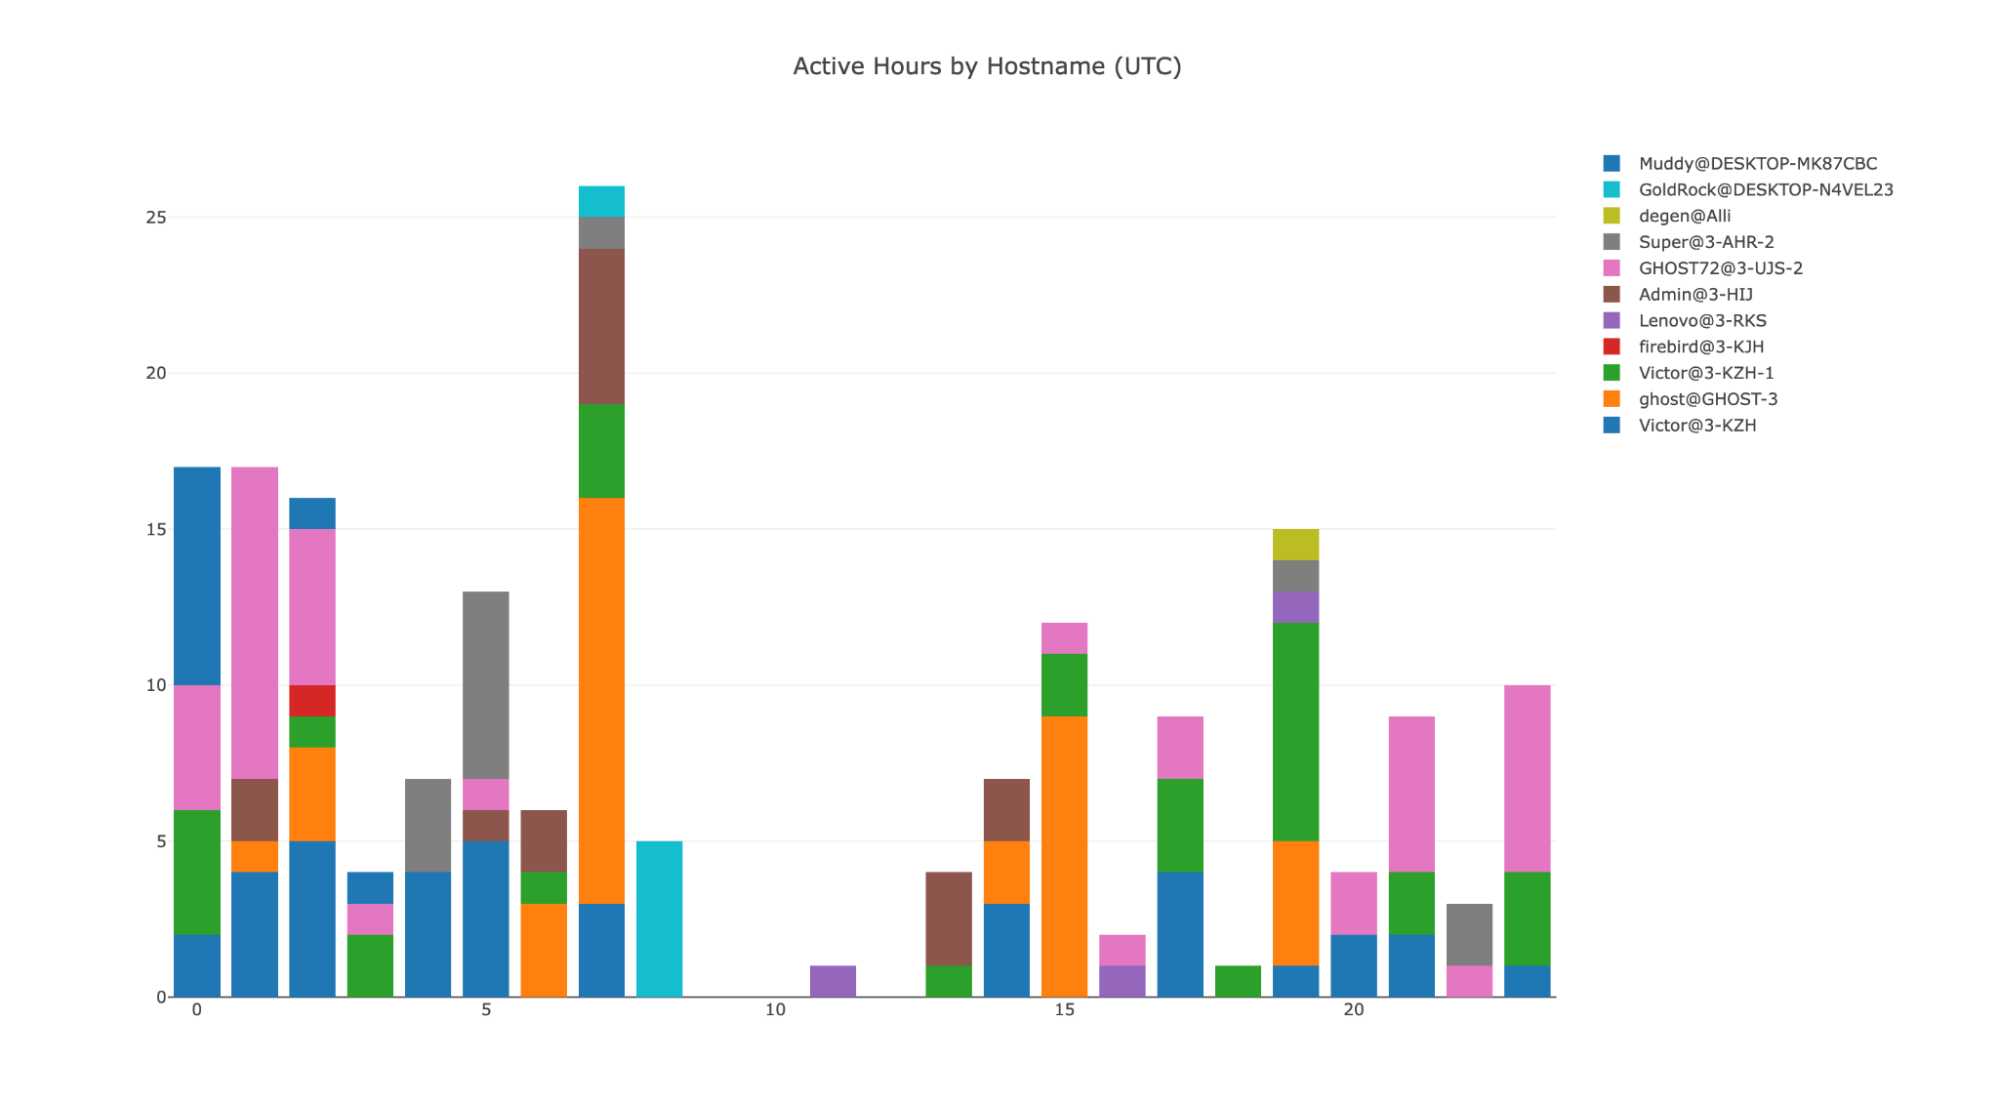
BitMEX는 개발 중 사용된 기계들도 식별했습니다. 예로는 Touch VPN과 중국 이동과 함께 사용된 Victor@3-KZH가 있습니다. GHOST72@3-UJS-2와 Super@3-AHR-2와 같은 다른 시스템은 Astrill, Zoog, Hotspot Shield의 혼합을 사용했습니다. 로그에는 Admin@3-HIJ, Lenovo@3-RKS, GoldRock@DESKTOP-N4VEL23, Muddy@DESKTOP-MK87CBC와 같은 사용자 계정까지 표시되었습니다. 이들은 공격자가 설정한 테스트 환경일 가능성이 높습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

Jai Hamid
Jai Hamid 은 지난 6 년간 암호화폐, 주식 시장, 기술, 글로벌 경제 및 시장에 영향을 미치는 지정학적 사건들을 취재해 왔습니다. 그녀는 AMB Crypto, Coin Edition, CryptoTale 등 블록체인 전문 매체에서 시장 분석, 주요 기업, 규제 및 거시경제 동향에 관해 활동했습니다. 런던 저널리즘 스쿨을 졸업했으며 아프리카 최고 TV 네트워크 중 하나에서 세 차례 암호화폐 시장 인사이트를 공유했습니다.









