






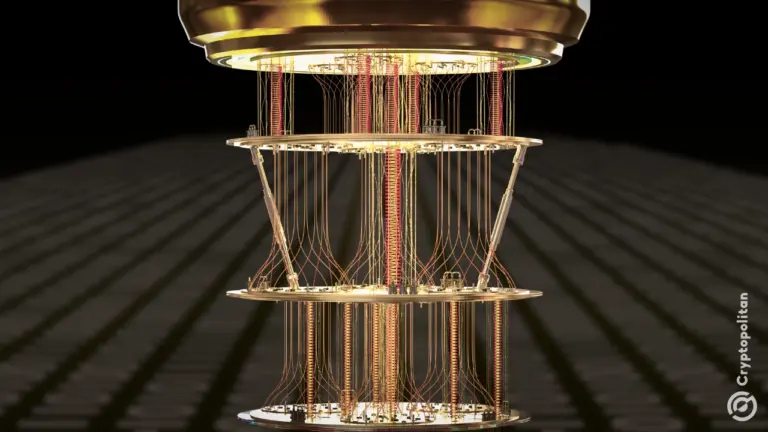
- アールト大学は絶対零度付近で動作する微小な量子熱機関を構築しました。
- この装置はキュービットを用いて、完全な加熱・冷却サイクルを実現します。
- グローバーのアルゴリズムでも、Bitcoin のハッシュ計算を実用的な攻撃に持ち込むことは依然として困難です。
ほぼゼロ度の温度で熱エネルギーを実用可能な仕事に変換するマイクロスケールの量子熱機関は、より効率的な量子コンピュータの実現への道を開いた。
アールト大学の科学者たちは、超伝導回路内で完全な量子力学的サイクルを実行できる最初の機械を開発した。機械全体は砂粒1つよりも小さい。量子ビット(量子力学的な情報の担い手)は、エンジン内の物質として使用される。
アカデミー教授のミッコ・モットネンが率いるこのプロジェクトは、Nature Communicationsに発表された。この機械は、自動車や発電所のエンジンと同じ基本的なアイデアを使用している。そのような機械は、暖かい環境から冷たい環境へのエネルギー交換を通じて仕事を作り出す。
アールト大学が開発した機械は、量子物理学が微小なエネルギーの挙動を支配する微小なチップ上でそれを行う。
研究者は1つの冷蔵庫を使用して量子ビットを加熱および冷却する
エンジンには、共振器および量子回路冷蔵庫に接続されたフラックス調整可能なトランスモン量子ビットが含まれている。トランスモンはすでに超伝導量子コンピュータで一般的である。
エンジニアは、量子情報を保持および処理している間に、マイクロ波信号を使用してそれらを制御する。ここでは、トランスモンが、標準的なエンジン内の作動物質として通常機能するガスの代わりに使用された。
冷蔵庫は2つの正反対のタスクを実行した。通常の熱機関は、しばしば別々の高温源と低温源に依存する。アールト大学のチームは変更した。1つのデバイスの設定を変更し、プロセスのある部分では量子ビットを加熱し、別の部分では冷却できるようにした。研究者たちはまた、慎重に選ばれたタイミングで量子ビットのエネルギーレベルも変更した。
そのシーケンスは、量子オットーサイクルの4つの部分すべてを完了した。ガソリンエンジンは、シリンダー内の燃料と空気の圧縮と膨張を通じて通常のオットーサイクルを使用する。
新しい機械には圧縮ガスはなかった。単一の量子ビットが、極低温に保たれた回路内で極めて少量のエネルギーを交換した。
研究の第一著者であるトゥオマス・ウウスナッキはセットアップを説明した。「私たちの実験では、超伝導回路を使用してナノファブリケーションされた熱機関を構築し、絶対零度近くの低温槽で動作させました。その中心には、現代の量子技術の基本的な構成要素の一つであるトランスモン量子ビットがあります」とトゥオマスは述べた。
ビットコイン開発者は、量子アルゴリズムがネットワークセキュリティに与える影響を追跡している
量子コンピューティングはビットコインにとっても重要であるが、セキュリティの問題は熱機関とは別個である。サトシ・ナカモトは古典的な総当たり攻撃を実用的な脅威として扱ったことはなく、それは今も真実である。量子の問題は2つの部分からなる。1つはハッシュに関するもので、もう1つはデジタル署名に関するものである。
グローバーのアルゴリズムは、可能な答えを通じた検索を高速化できる。SHA-256に対して使用されると、システムの有効な保護を256ビットから約128ビットに低下させる。
そのレベルは、現在利用可能なマシンをはるかに超えている。研究者たちは、攻撃者が現在存在する anything よりもはるかに大きな量子ハードウェアを必要とするだろうと述べている。
ショアのアルゴリズムは、ハッシュではなく署名を攻撃するため、より大きな懸念を示している。十分に強力な量子コンピュータは、ビットコインで使用される楕円曲線上にすでに公開されている公開鍵から秘密鍵を計算できる可能性がある。
約700万ビットコイン(総供給量の約35%)が、公開鍵が可視なアドレスに保管されている。これらの保有高は、必要なハードウェアがいつか構築された場合、脆弱になる可能性がある。
Alphabet Inc.(NASDAQ: GOOGL)の傘下であるGoogleのQuantum AIは、2026年にビットコインの曲線を解読するために必要な物理量子ビットの予測数を約50万に削減する研究を発表した。現代の量子コンピュータは通常、1,000〜1,500量子ビットしか持たない。
研究者たちは、エラー訂正の進歩に基づき、2029年から2035年の間に現実的な脅威が見られると見ている。
サトシは2010年に、部分的なSHA-256衝突の可能性を含む、ハッシュセキュリティについて何度か議論した。彼の提案する対応策は同じままであった。開発者はまず正直なブロックチェーンを保護し、その後、侵害された関数を置き換える必要がある。
その後のビットコインのアップデートは、ネットワークで使用されるハッシュ関数に影響を与えなかった。Segregated Witnessは2017年に導入され、Taprootは2021年に導入された。
グローバーのアルゴリズムとショアのアルゴリズムへの意識の高まりにより、量子耐性は2020年頃から開発者の中で大きな問題となり始めた。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。

Jai Hamid
ジャイ・ハミドは、過去6年間、暗号通貨、株式市場、テクノロジー、世界経済、そして市場に影響を与える地政学的イベントを報道してきました。彼女は、AMB Crypto、Coin Edition、CryptoTaleなどのブロックチェーン専門出版物で、市場分析、大手企業、規制、マクロ経済動向に関する記事を担当してきました。ロンドン・スクール・オブ・ジャーナリズムを卒業し、アフリカ有数のテレビネットワークで3回にわたり暗号通貨市場の洞察を提供しています。









