





- TCLBANKERは、59の金融機関および暗号通貨ドメインを監視するブラジルの銀行用トロイの木馬です。
- このマルウェアは、被害者のWhatsApp WebセッションとOutlookアカウントを乗っ取り、連絡先にフィッシングメッセージを送信することで拡散します。
- ブラジルの暗号通貨およびフィンテックユーザーが主な標的となります。
Elastic Security Labsのセキュリティ研究者は、TCLBANKERという名前の新しいブラジルの銀行トロイの木馬を発見した。 マシンに感染すると、被害者のWhatsAppとOutlookアカウントを乗っ取り、連絡先に対してフィッシングメッセージを送信する。
このキャンペーンはREF3076とラベル付けされている。共通のインフラストラクチャとコードパターンに基づき、研究者はTCLBANKERを以前から知られているマルウェアファミリーMAVERICK/SORVEPOTELと関連づけている。
トロイの木馬はAIプロンプトビルダーを通じて拡散
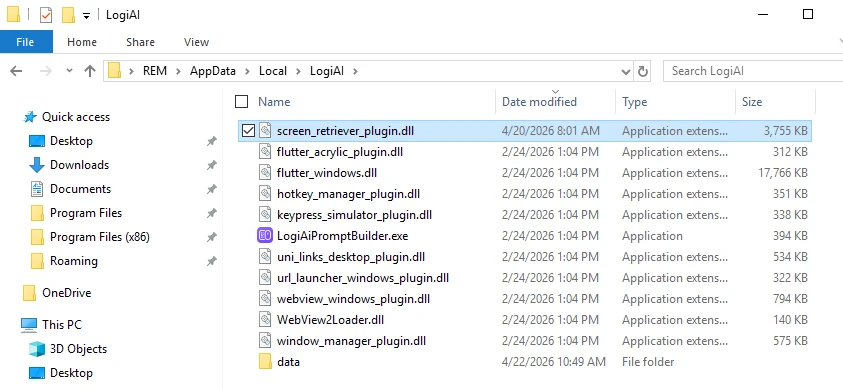
Elastic Security Labs は、マルウェアはLogi AI Prompt Builderのトロイの木馬型インストーラーとして提供されると述べています。これは実際に署名されたロジテックのアプリです。インストーラーはZIPファイルに含まれており、DLLサイドローディングを使用して、Flutterプラグインのように見える悪意のあるファイルを実行します。
ロードされると、トロイの木馬は2つの.NET Reactorで保護されたペイロードを展開する。1つは銀行モジュールで、もう1つは自己増殖用に構築されたワームモジュールである。
ロード後、トロイの木馬は2つの.NET Reactorで保護されたペイロードを展開する。1つは銀行モジュールで、もう1つは自身を拡散できるワームモジュールである。
解析防止チェックが研究者をブロック
TCLBANKERのローダーが構築する指紋は、3つの部分で構成されている。
- アンチデバッグチェック。
- ディスクとメモリの情報。
- 言語設定。
この指紋は、埋め込まれたペイロードの復号化キーを生成する。デバッガーの接続、サンドボックス環境、またはディスク容量の不足など、何か異常がある場合、復号化はゴミデータを生成し、マルウェアは静かに停止する。
ローダーはまた、Windowsテレメトリ関数をパッチしてセキュリティツールを盲目にする。ユーザーモードフックを回避するために、ダイレクトシステムコールのトラップドアを作成する。
ウォッチドッグは常にx64dbg、Ghidra、dnSpy、IDA Pro、Process Hacker、Fridaなどの解析ソフトウェアを探している。これらのツールのいずれかが見つかった場合、ペイロードは動作を停止する。
銀行モジュールはブラジルのコンピュータでのみアクティブ化
銀行モジュールはブラジルに位置するコンピュータでアクティブ化される。地域コード、タイムゾーン、システムロケール、キーボードレイアウトを確認するジオフェンシングチェックが少なくとも2回行われる。
マルウェアはWindows UI Automationを使用してアクティブなブラウザのURLバーを読み取る。Chrome、Firefox、Edge、Brave、Opera、Vivaldiなど多くのブラウザで機能し、アクティブなURLを1秒ごとに監視する。
その後、マルウェアはURLを59個の暗号化されたURLのリストと照合する。このリストには、ブラジルの暗号通貨、銀行、フィンテックウェブサイトのリンクが含まれている。
被害者がターゲットサイトのいずれかを訪問すると、マルウェアはリモートサーバーへのWebSocketを開く。ハッカーはその後、コンピュータの完全なリモート制御を取得する。
アクセスが許可されると、ハッカーはすべてのモニター上に境界線なしの最上位ウィンドウを重ねるオーバーレイを使用する。このオーバーレイはスクリーンショットでは表示されず、被害者は他人に見ているものを共有できない。
ハッカーのオーバーレイには3つのテンプレートがある:
- 偽のブラジル電話番号を含む資格情報収集フォーム。
- 偽のWindowsアップデートの進行状況画面。
- 被害者を忙しくさせる「フィッシング待機画面」。
悪意のあるボットがWhatsAppとOutlookを通じてブラジルのトロイの木馬を拡散
2番目のペイロードは、以下の2つの方法でTCLBANKERを新しい被害者に拡散する:
- WhatsAppウェブアプリ。
- Outlookの受信トレイ/アカウント。
WhatsAppボットは、ChromiumブラウザでアクティブなWhatsApp Webセッションを検出するために、アプリのローカルデータベースディレクトリを探す。
ボットはブラウザプロファイルをクローンし、ヘッドレスChromiumインスタンスを起動します。「ヘッドレスブラウザは、グラフィカルユーザーインターフェースを持たないウェブブラウザです」とWikipediaは説明しています。その後、JavaScriptを注入してボット検出を回避し、被害者の連絡先を収集します。
最後に、ボットはTCLBANKERインストーラーを含むフィッシングメッセージを被害者の連絡先に送信する。
Outlookボットはコンポーネントオブジェクトモデル(COM)自動化を介して接続する。COM自動化により、プログラムが他のプログラムを制御できる。
ボットは連絡先フォルダと受信トレイの履歴からメールアドレスを取得し、被害者のアカウントを使用してフィッシングメールを送信する。
メールの件名は「NFe disponível para impressão」で、英語では「印刷可能な電子請求書」という意味である。これは、ブラジルのERPプラットフォームを装ったフィッシングドメインへのリンクを含んでいる。
メールが実際のアカウントから送信されるため、スパムフィルターを回避する可能性が高まる。
先週、Cryptopolitanは、研究者が800以上の暗号通貨、銀行、ソーシャルメディアアプリを標的としたフェイクログインオーバーレイを持つ4つのAndroidトロイの木馬を特定したと報じた。
別の報告によると、StepDrainerというマルウェアが、フェイクのWeb3ウォレット接続インターフェースを使用して、20以上のブロックチェーンネットワーク全体でウォレットから資金を盗み出している。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
TCLBANKERとは何ですか?また、どのように拡散するのですか?
TCLBANKERは、トロイの木馬仕様のLogitechインストーラーを通じて配布されるブラジルの銀行用トロイの木馬です。被害者のWhatsApp WebセッションとOutlookメールアカウントを乗っ取り、連絡先にフィッシングメッセージを送信します。
TCLBANKERが標的とする暗号通貨プラットフォームはどれですか?
このトロイの木馬は、59のブラジル国内の金融機関、フィンテック、暗号通貨ドメインからなる暗号化リストを監視しています。被害者がブラウザでこれらのサイトのいずれかにアクセスすると、リモートコントロールセッションが起動します。
TCLBANKERはセキュリティ研究者による検出をどのように回避しているのですか?
マルウェアは、デバッグ防止チェック、システムハードウェア、言語設定から環境指紋を生成し、その指紋を使用してペイロードを復号化します。チェックのいずれかが失敗すると、ペイロードは復号化されず、実行は静かに停止します。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ランダ・モーゼス
ランダ・モーゼスはCryptopolitanのエディター兼記者で、テクノロジー、AI、ロボティクス、暗号資産、詐欺、ハッキングなどを担当しています。2017年以来暗号資産分野で活動しており、Forward Protocol、AmaZix、Cryptosomniacで役職を務めました。ブラッドフォード大学で電気電子工学の学位を取得しています。









