





L'exploiter del bridge di Adshares restituisce 256 ETH dopo l'hack da 628K mentre gli analisti avvertono delle truffe di recupero

- L'attore responsabile dell'exploit del bridge di Adshares ha restituito 256 ETH, recuperando circa l'86% dei circa 628.000 dollari rubati nell'attacco.
- Il rimborso parziale segue una tendenza crescente nel DeFi in cui gli attaccanti trattengono una parte dei fondi rubati restituendo il resto, a volte dopo informali negoziazioni di bounty.
- Gli analisti avvertono gli utenti di restare vigili nei confronti di portali di rimborso falsi, link di phishing e account impersonatori che spesso compaiono dopo exploit ad alto profilo.
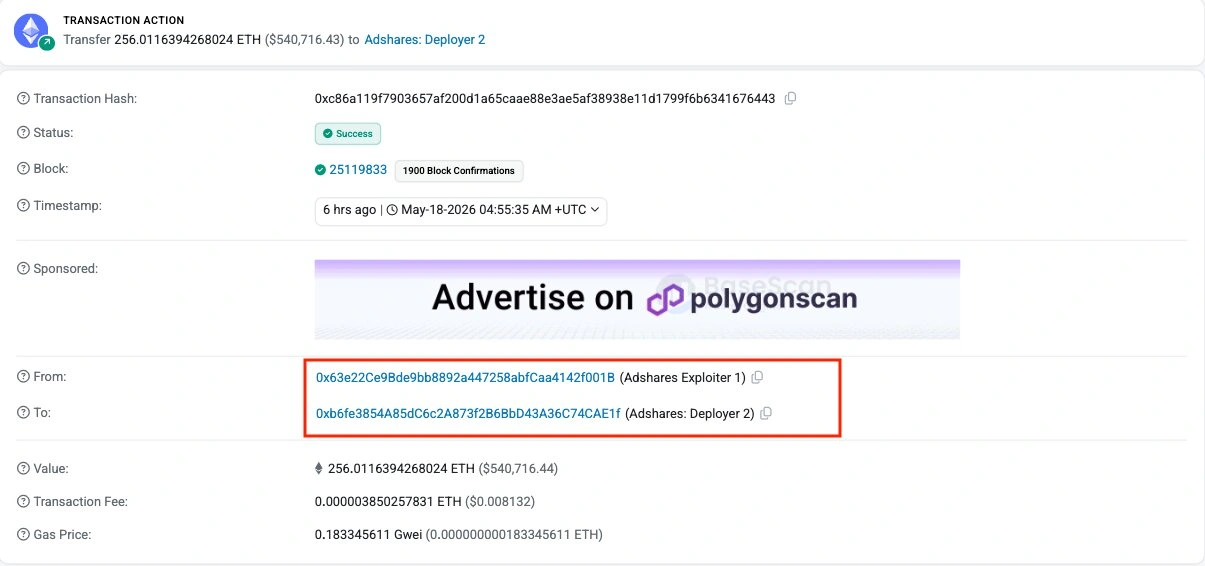
L'attaccante dietro l'exploit del bridge di Adshares del 17 maggio ha restituito 256 ETH (circa 540.700 $) all'indirizzo del deployer del progetto, coprendo circa l'86% della perdita stimata di 628.000 $, secondo PeckShieldAlert.
Tuttavia, nonostante la notizia del rimborso parziale sia una forma di sollievo per il progetto e lo spazio DeFi, che sta vedendo un aumento degli attacchi da parte di cattivi attori, i ricercatori di sicurezza avvertono che le piattaforme e gli utenti dovrebbero anche essere cauti e vigili, poiché i periodi di recupero post-hack attirano anche truffatori che si approfittano degli utenti colpiti.
Come è avvenuto l'exploit di Adshares?
Secondo il ricercatore di sicurezza e fondatore della piattaforma di sicurezza web3 CD Security, Chris Dior, che è stato tra i primi a segnalare l'incidente di Adshares il 16 maggio, la causa radice era un fallimento nella validazione del minting del bridge.
"Il bridge-minter EOA ha firmato 3 chiamate wrapTo() con txids di catena nativa inesistenti, coniando falsi wADS per l'attaccante. L'attaccante ha svenduto i wADS per circa 148,5 ETH e circa 305K USDC su Ethereum", ha scritto Dior su X.
Database degli exploit di DeFiLlama classifica l'incidente del 16 maggio come un fallimento della logica di protocollo utilizzando una tecnica di "Bypass della Verifica del Ponte", con una perdita totale di 628.000 dollari su Ethereum. Questo suggerisce che la vulnerabilità risiedeva nello strato di verifica delle prove cross-chain del ponte e non in un difetto legato al trading di mercato o agli oracle.
Adshares è riuscita a ottenere un rimborso parziale
Il ritorno di una certa percentuale del bottino da parte degli sfruttatori, mantenendone una quota minore, non è una novità nello spazio DeFi. Tuttavia, questa strada del "white hat" sta guadagnando popolarità, poiché alcuni tentativi sono stati eseguiti con successo. Il rimborso parziale di Adshares segue questo schema.
Tuttavia, non è stato confermato se Adshares abbia offerto termini formali di bounty o se l'attaccante abbia restituito i fondi volontariamente al momento della stesura dell'articolo.
Un'altra piattaforma che ha recentemente recuperato parte dei fondi sfruttati è TAC, un protocollo cross-chain che collega TON ed Ethereum. Dopo aver perso 2,8 milioni di dollari il 12 maggio, TAC ha offerto all'attaccante una bounty del 10% per restituire il resto. L'exploiter ha accettato e TAC ha riclassificato l'evento come incidente white hat, ritirando le azioni legali in coordinamento con i partner di sicurezza e le forze dell'ordine.
Il team di Verus ha anche esteso un'offerta white hat all'attaccante che ha lanciato un exploit da 11,5 milioni di dollari contro la piattaforma, come riportato da Cryptopolitan.
Finora, il team di Adshares non ha pubblicato dichiarazioni pubbliche sull'exploit, rilasciato un postmortem, emesso un avviso ufficiale di bounty o condiviso informazioni sul recupero.
Gli utenti dovrebbero diffidare di qualsiasi informazione non proveniente dai canali ufficiali della piattaforma.
I periodi di recupero favoriscono le truffe secondarie
Non tutti gli exploit portano a un rimborso; in realtà, molti non lo fanno, e anche quando i fondi vengono restituiti, l'attenzione suscitata da un hack crea un terreno fertile per le frodi.
Durante queste finestre, è comune vedere un aumento di avvisi di bounty falsi, portali di rimborso phishing e link di verifica del wallet rivolti agli utenti che cercano aggiornamenti sul risarcimento.
Gli exploit di THORChain e Verus sono gli incidenti più recenti che hanno portato gli analisti a sollevare questi allarmi. THORChain ha subito un exploit da 10 milioni di dollari il 15 maggio, dopo il quale attori malintenzionati hanno iniziato a diffondere disinformazione secondo cui il protocollo avrebbe lanciato una piattaforma di rimborso.
Chiunque qui o in DM (o ovunque) affermi di far parte del team o della comunità di Verus offrendo un rimborso è un truffatore. NON INTERAGIRE CON LE PERSONE CHE OFFRONO RIMBORSI O AFFERMANO L'ESISTENZA DI UN PROGRAMMA DI RIMBORSO E SEGNALALE SU DISCORD O X, ADEGUATAMENTE.
— Verus – The Internet of Value (@VerusCoin) 18 maggio 2026
THORChain ha avvertito gli utenti su X che "molti account falsi e informazioni false" circolavano riguardo a programmi di rimborso inesistenti, airdrop e richieste di compensazione. Gli utenti di Adshares affrontano una finestra di rischio simile ora che il ritorno parziale ha attirato l'attenzione pubblica.
Gli exploit dei ponti continuano ad accumularsi in 2026
La violazione di Adshares si aggiunge a un numero crescente di exploit legati ai ponti. PeckShieldAlert ha segnalato che le perdite cumulative dai ponti nel 2026 hanno superato i 328,6 milioni di dollari fino a metà maggio, una cifra che include il $11.5 milioni dell'hack del ponte Verus-Ethereum che è stato divulgato il 18 maggio.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Come è stato sfruttato il ponte Adshares?
L'attaccante ha utilizzato l'EOA bridge-minter per firmare tre chiamate wrapTo() che facevano riferimento a ID di transazione della catena nativa inesistenti, coniato token wADS non garantiti su Ethereum che sono stati poi scambiati per circa 148,5 ETH e 305.000 dollari in USDC.
Quanto dei fondi Adshares rubati è stato restituito?
PeckShieldAlert ha segnalato che l'exploiter ha rimborsato 256 ETH, del valore di circa 540.700 dollari, all'indirizzo del deployer, rappresentando circa l'86% delle perdite stimate di 628.000 dollari.
Adshares ha confermato ufficialmente un'offerta di bounty o un piano di recupero?
Al 18 maggio, nessuna post-mortem pubblica, avviso ufficiale di bounty o dichiarazione di recupero firmata da Adshares è stata identificata da testate indipendenti.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









