






Des pirates russes propagent le malware GrassCall pour vider les portefeuilles crypto via de fausses offres d'emploi
 Shummas Humayun
3 min de lecture

- Des pirates russes ont distribué un malware via une fausse application de réunion appelée GrassCall afin de vider les portefeuilles cryptos.
- Cette campagne d'ingénierie sociale est liée au groupe de cybercriminalité Crazy Evil.
- Le groupe cible ses victimes via de fausses offres d'emploi sur les réseaux sociaux et les plateformes d'emploi Web3.
Dans le cadre d'une campagne d'ingénierie sociale, des pirates enverraient de fausses offres d'emploi aux chercheurs d'emploi dans l'espace web3 avec de mauvaises intentions. Une application de réunion douteuse appelée « GrassCall » a récemment été utilisée pour propager un malware qui vide les portefeuilles crypto des utilisateurs.
La fraude serait perpétrée par une équipe de pirates russes connue sous le nom de « Crazy Evil ». Ce groupe de cybercriminels se spécialise dans les attaques par ingénierie sociale qui incitent les utilisateurs à installer des logiciels infectés sur leurs ordinateurs Mac et Windows.
Crazy Evil cible couramment les personnes de l'espace crypto, où ils promeuvent de fausses opportunités d'emploi et des jeux via divers sites de réseaux sociaux. Une entreprise de cybersécurité, Recorded Future, a déclaré qu'elle avait relié « plus de dix arnaques actives sur les réseaux sociaux » à Crazy Evil.
Les pirates ont publié de fausses offres d'emploi pour une société fictive appelée ChainSeeker.io
Plus récemment, des rapports font état d'une autre fausse société d'arnaque qui a fait surface. Cette fois, l'entreprise s'appelait ChainSeeker.io, selon un utilisateur de X.
Selon les rapports, les acteurs malveillants ont créé de faux profils d'entreprise pour ChainSeeker.io sur LinkedIn, où ils ont diffusé des offres d'emploi premium. D'autres plateformes d'emploi populaires où ces fausses annonces ont été repérées incluent CryptoJobList et WellFound.
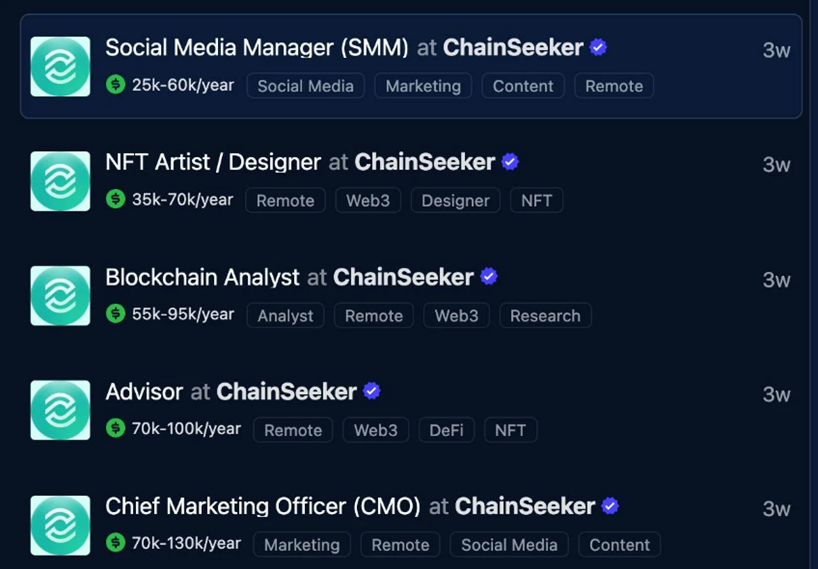
Tous ceux qui ont postulé à ces emplois ont été contactés par e-mail, qui leur demandait de contacter le directeur du marketing de l'entreprise sur Telegram.
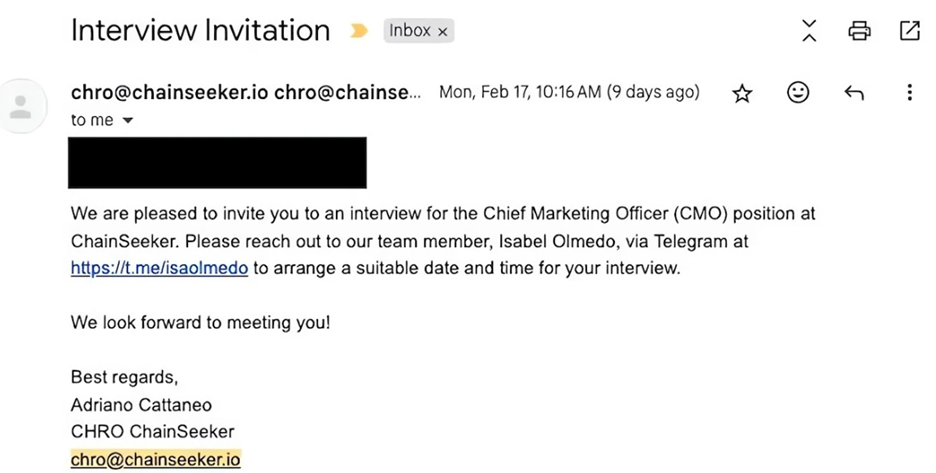
Le directeur demanderait ensuite à l'utilisateur de télécharger une application d'appel vidéo nommée « GrassCall » à partir d'un site web désormais supprimé. Selon le navigateur de l'utilisateur, le site web lui proposerait un client Mac ou Windows.
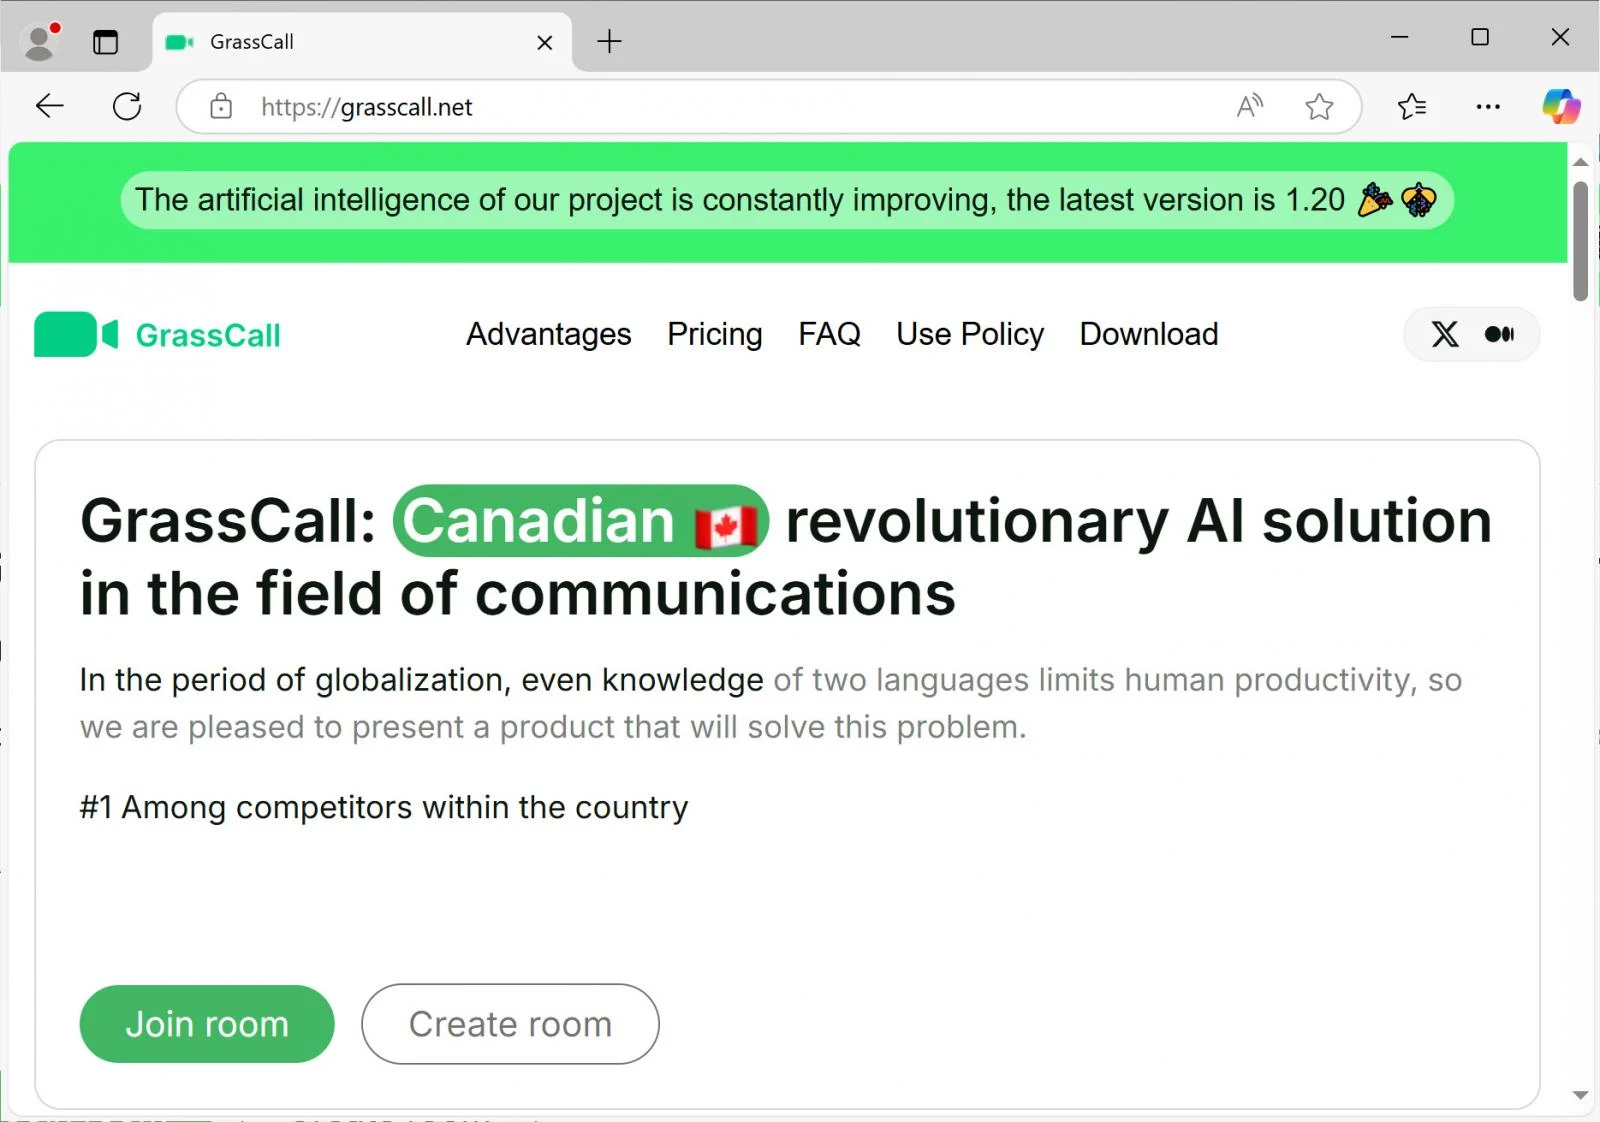
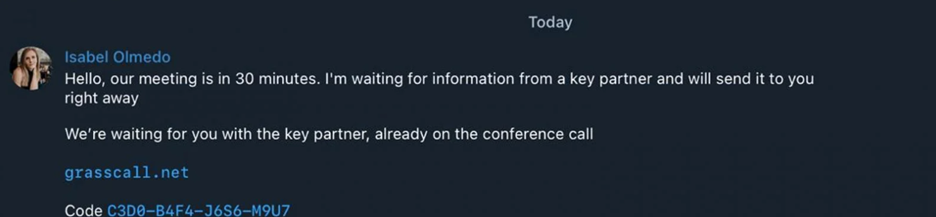
Après avoir téléchargé l'application, on demande aux utilisateurs de saisir un code partagé par le CMO dans le chat Telegram. Le site web fournit ensuite soit un client Mac « GrassCall_v.6.10.dmg » [VirusTotal], soit un client Windows « GrassCall.exe » [VirusTotal]. Une fois le code correct saisi, les deux applications installent un voleur d'informations, comme Rhadamanthys (sur Windows), des chevaux de Troie d'accès à distance (RAT) ou d'autres logiciels malveillants. Sur les Mac, le malware Atomic (AMOS) Stealer est installé.
Une fois installé, le virus collecte les adresses de portefeuille, les cookies d'authentification et les mots de passe stockés dans le navigateur en ligne et le Trésorier d'Apple. Les informations volées sont téléchargées sur un serveur et publiées sur des chaînes Telegram appartenant aux acteurs malveillants.
Si un portefeuille est trouvé, les pirates utilisent une méthode de force brute pour craquer les mots de passe et vider les actifs de l'utilisateur. À partir de ces actifs, les pirates versent une somme à l'utilisateur qui a fait télécharger l'application malveillante à la victime inconsciente.
Selon les informations de paiement rendues publiques, les membres de Crazy Evil gagneraient apparemment des dizaines de milliers de dollars par victime.
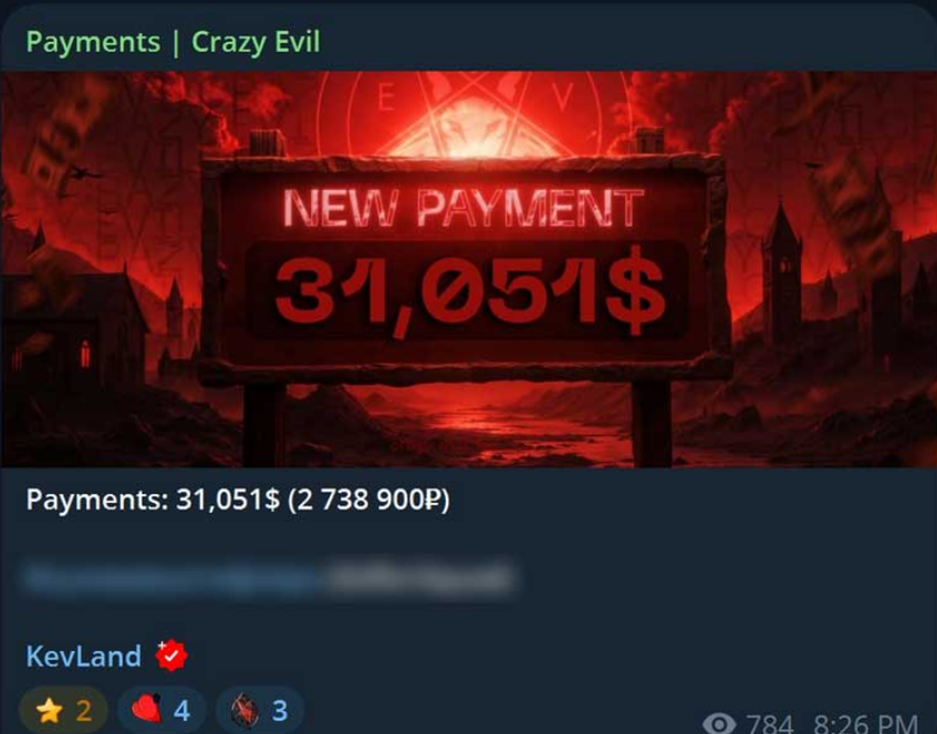
Divers utilisateurs ont raconté leurs expériences après avoir postulé à ces fausses offres d'emploi. Cristian Ghita, un utilisateur de LinkedIn, a publié sur la plateforme : « Cela semblait légitime sous presque tous les angles. Même l'outil de visioconférence avait une présence en ligne presque crédible. »
Les pirates se seraient tournés vers une nouvelle campagne d'ingénierie sociale
Chercheur en cybersécurité, Gonjxa, a également identifié des applications de réunion douteuses appelées Gatherum et VibeCall. Gatherum a été utilisé lors d'une précédente campagne par un sous-groupe de Crazy Evil appelé « Kevland ». Fait intéressant, le branding des deux applications est presque identique à celui de GrassCall. À présent, les arnaqueurs ont lancé leur nouvelle campagne avec VibeCall, qui circule actuellement parmi les chercheurs d'emploi Web3.
En réponse à l'attention que cette attaque a reçue en ligne, les offres d'emploi de Chain Seeker auraient désormais été retirées par la plupart des plateformes d'emploi.
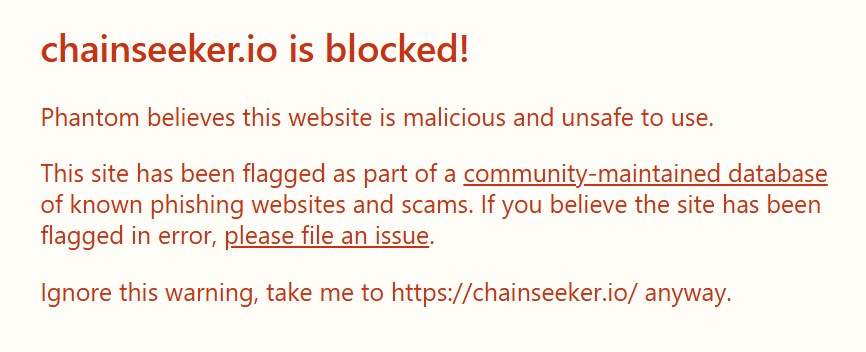
Les résultats de recherche sur LinkedIn ne retournent plus aucune offre d'emploi liée à Chainseeker.io. Parallèlement, son site web a été signalé dans les bases de données communautaires comme suspect. De plus, les comptes LinkedIn des employés de l'entreprise ont tous été supprimés. Il est conseillé aux utilisateurs qui ont déjà interagi avec des arnaqueurs ou installé des applications suspectes sur leurs appareils de changer leurs mots de passe et jetons d'authentification, et de transférer leurs cryptomonnaies vers de nouveaux portefeuilles par mesure de précaution. Il est également recommandé d'activer l'authentification à deux facteurs via une application d'authentification sur tous les sites web qui prennent en charge cette fonctionnalité.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.
Shummas Humayun
Shummas est une ancienne rédactrice technique spécialisée dans le contenu et une chercheuse.









