Protection contre les rançongiciels 5 principaux rançongiciels de 2019, révèle le rapport
Le dernier Emisoft rapport pour la sensibilisation et la protection contre les ransomwares, intitulé « Statistiques sur les ransomwares pour 2019 : T2 à T3 », révèle l'état de la cybersécurité dans le monde numérique, les domaines des cryptomonnaies et non-cryptomonnaies.
Le rapport d'Emisoft est basé sur des données provenant de plus de deux cent trente mille (230 000) soumissions collectées via un projet ID Ransomware.Les utilisateurs peuvent télécharger un fichier infecté sur le site web du projet ID Ransomware pour découvrir quel ransomware a affecté leur ordinateur.
Protection contre les ransomwares : Pas1 de STOP ou DJVU pour Bitcoin
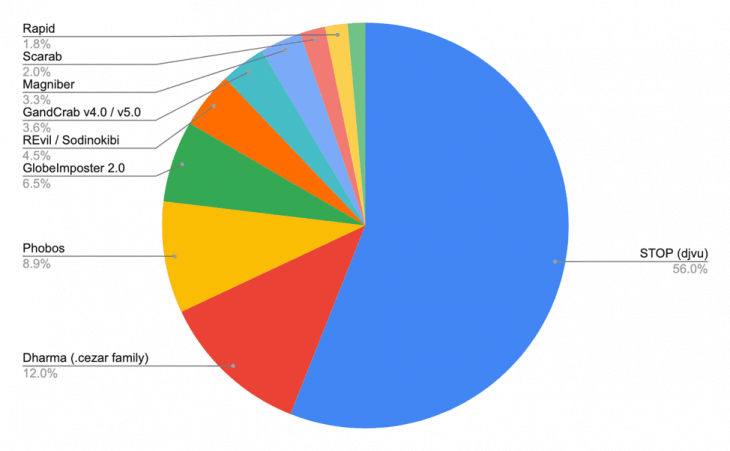
Le rapport révèle que le ransomware STOP ou DJVU a été signalé cinquante-six pour cent (56 %) du temps comme la technologie derrière l'attaque de ransomware. Plus de soixante-seize mille (76 000) entrées STOP ou DJVU ont été enregistrées sur le site web du projet.
Le ransomware applique un chiffrement AES-256 sur les fichiers des utilisateurs, exigeant une rançon de quatre cent quatre-vingt-dix dollars (490 $) en Bitcoin. Les versions initiales peuvent être résolues par certains logiciels gratuits, mais les attaques les plus récentes utilisent des chiffrements plus avancés.
Protection contre les ransomwares : Pas2 de Dharma (famille .cezar)
Un ransomware de la famille .cezar nommé Dharma a été trouvé infectant jusqu'à douze pour cent des victimes totales. Dharma est ce que l'on peut appeler un ransomware de niveau entreprise car il cible principalement les petites et moyennes entreprises. Dharma exploite les victimes par le biais d'infections par e-mail et de ports RDP.
Cependant, le ransomware Dharma (famille .cezar) ne spécifie pas un montant de rançon ; au lieu de cela, il instruit les victimes de contacter les distributeurs de ransomware par e-mail pour négocier la rançon.
Ce ransomware est cassable, et dans le passé, un hôpital, l'Altus Baytown Hospital au Texas, a non seulement refusé de payer la rançon mais a également engagé un consultant technologique privé pour récupérer les fichiers avec succès.
Protection contre les ransomwares : Pas3 de Phobo
Un cousin éloigné du ransomware Dharma, Phobo, fonctionne également sur des principes similaires mais est considéré comme plus mortel et plus silencieux. Le ransomware cible principalement les entreprises et les entités publiques où la liquidité financière peut être rendue possible en peu de temps.
Phobo, étant un nouveau venu qui a gagné en popularité en 2019, représente près de neuf pour cent (8,9 %) des attaques de ransomware totales. Similairement à Dharma, Phobo exige également que la victime contacte et négocie la rançon.
Le district scolaire de Wyoming Area a fini par payer plus que l'argent de la rançon pour récupérer les fichiers via un consultant technologique tiers. Une somme faramineuse de trente-huit mille dollars (38 000 $) a été payée par la compagnie d'assurance. Cependant, le montant était de dix mille dollars (10 000 $) inférieur au montant de la rançon.
Protection contre les ransomwares : Pas4 de GlobeImposter 2.0
Le nom de ce ransomware GlobeImposter 2.0 est révélateur en soi. Un nom de ransomware bonifié donné à des programmes créés dans un seul but : chercher et détruire.
Cependant, heureusement, le ransomware lui-même n'est pas aussi efficace que son nom, et seulement six virgule cinq pour cent (6,5 %) de toutes les victimes ont été infectées par le ransomware GlobeImposter 2.0.
Un autre programme qui utilise le chiffrement AES-256 et exige une rançon en Bitcoin. Le coût de récupération peut aller jusqu'à huit mille dollars (8 000 $) ; cependant, la rançon connue est toujours comprise entre un et dix (1-10) Bitcoins.
Protection contre les ransomwares : Pas5 de REvil / Sodinokibi
Le ransomware avec de nombreux noms, REvil et Sodin, sont les noms variés du ransomware Sodinokibi. L'un des plus mortels représente environ quatre virgule cinq pour cent (4,5 %) de tous les incidents de ransomware signalés.
Croyé être l'œuvre du même maître que le ransomware GrandCrab, il est peut-être le plus mortel des dix premiers, cependant, heureusement saturé dans une partie du monde.
Le ransomware est responsable de l'affectation de plus de vingt-deux (22) bureaux gouvernementaux et de district au Texas. Les bureaux ont décidé de ne pas payer la rançon, et seule une récupération partielle a été signalée, tandis que la plupart des bureaux ont dû reconstruire leur base de données à partir de zéro. Utilisez toutes les mesures de protection contre les ransomwares pour rester à l'écart et en sécurité de ce vilain bébé.
Les ransomwares et les rançons en Bitcoin non seulement apportent la honte à la sphère des cryptomonnaies mais aussi au pays d'origine. Cependant, le saga continue et est susceptible de continuer jusqu'à la fin des temps et la protection contre les ransomwares est notre seul espoir.
Journaliste, rédacteur, éditeur, chercheur et stratège avec plus de 10 ans d'expérience dans les secteurs numérique, imprimé et des relations publiques, Saad travaille avec la devise Créativité, Qualité et Ponctualité. Dans ses années à venir, il promet de construire un institut autonome offrant une éducation gratuite. Avec un portefeuille diversifié, il a étudié et écrit sur des sujets liés aux cybercrimes, aux arnaques, à la blockchain et aux cryptomonnaies.