






Les développeurs de crypto tombent dans le piège des faux appels LinkedIn et perdent le contrôle des pipelines de code

- Des pirates ont usurpé l'identité de contacts professionnels sur LinkedIn et déployé un malware macOS personnalisé pour cibler les développeurs de crypto.
- Le groupe vole les identifiants et compromet les pipelines CI/CD.
- JINX-0164 a mené au moins une attaque avérée sur la chaîne d'approvisionnement via un paquet npm trojanisé.
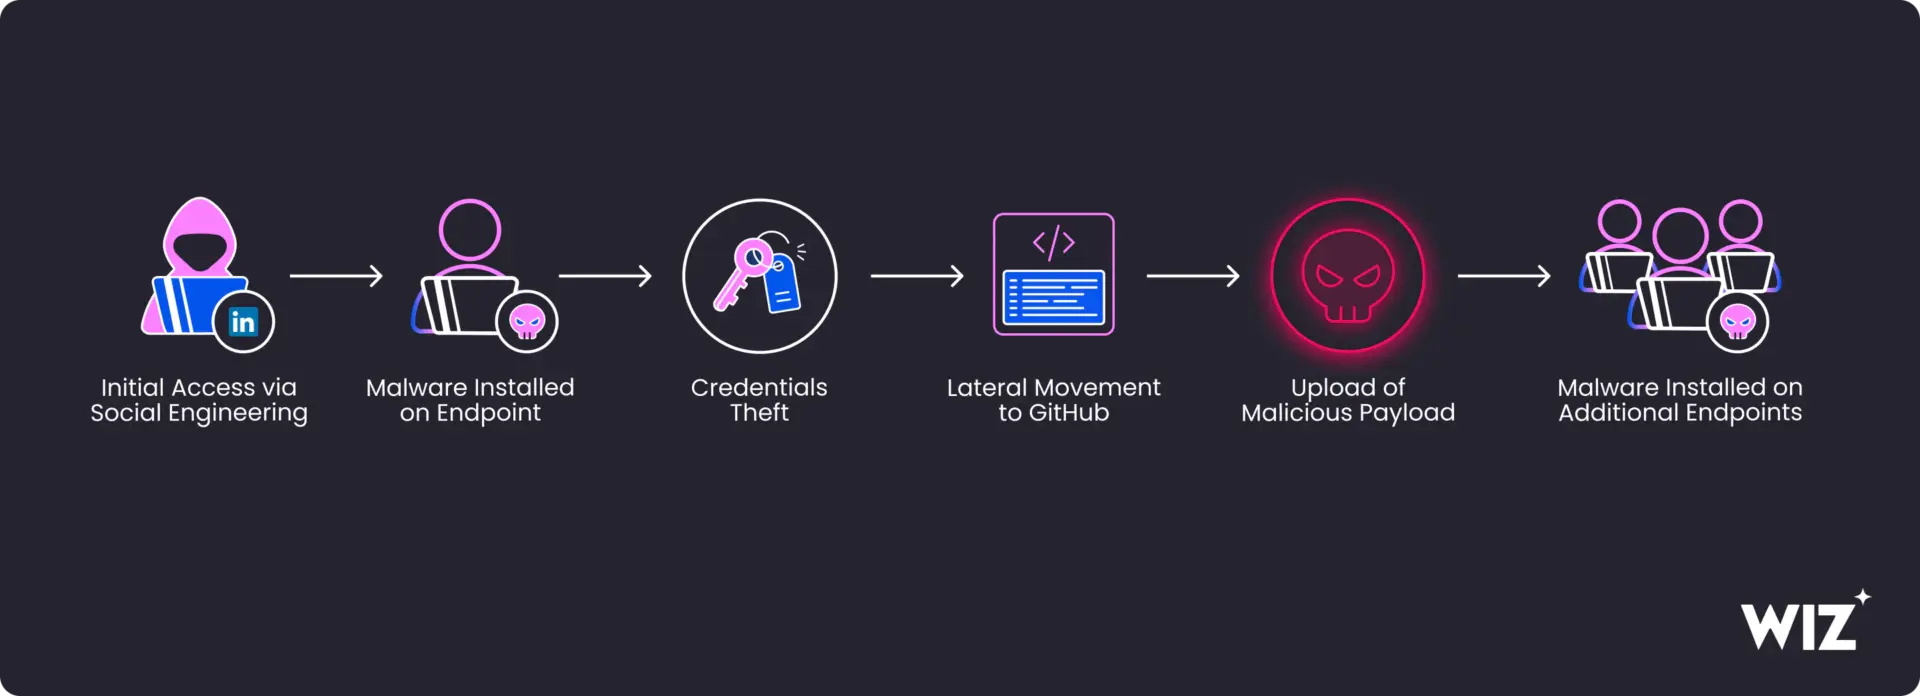
Un groupe de hackers, connu sous le nom de JINX-0164, contacte les développeurs de crypto via LinkedIn et les invite à de faux rendez-vous qui entraînent l'infection de leurs machines avec un malware macOS personnalisé.
Le malware vole les identifiants de connexion et détient les pipelines que les développeurs utilisent pour construire et déployer des logiciels. Le cabinet de sécurité cloud Wiz a publié ses conclusions le 27 mai 2026.
Un faux lien de réunion dépose le malware AUDIOFIX sur les machines des développeurs
L'équipe de réponse aux incidents de Wiz a lié le groupe à des attaques remontant au moins à mi-2025.
Les attaquants contactent un développeur sur LinkedIn en utilisant un profil qui semble légitime, suggèrent un appel d'affaires et envoient un lien vers un faux site web conçu pour ressembler à Microsoft Teams ou à un autre outil de visioconférence.
AUDIOFIX est le virus macOS qui lance silencieusement l'installation lorsqu'une victime clique sur ce qu'elle croit être une URL de réunion. Il fonctionne sur les Mac Intel et Apple Silicon et est livré via un script stocké sur un faux site Apple. Le virus se configure pour continuer à fonctionner après un redémarrage, se fait passer pour un composant audio système et interagit avec les attaquants via HTTPS.
Une fois sur la machine, il collecte les mots de passe enregistrés dans le trousseau macOS, les identifiants du navigateur, les clés SSH, les jetons d'accès cloud pour AWS, GCP et Azure, ainsi que les données des portefeuilles crypto. De plus, Wiz a découvert que les attaquants phishingaient directement les mots de passe et les stockaient dans des fichiers encodés.
JINX-0164 se distingue des autres infostealers car il vise les dépôts de code internes et l'infrastructure de développement.
Dans une étude de cas du début 2026, Wiz a documenté comment les attaquants ont utilisé des jetons GitHub volés pour extraire des secrets des pipelines CI/CD avec un outil open-source appelé nord-stream. Ils ont ensuite injecté leur malware AUDIOFIX dans des dépôts internes, en se faisant passer pour des développeurs légitimes en falsifiant les métadonnées des commits Git et en poussant du code malveillant vers les branches principales ou en les détournant.
D'autres développeurs qui ont tiré et construit à partir de ces dépôts empoisonnés ont été infectés automatiquement. Le propre flux de travail de développement de l'organisation est devenu le mécanisme de distribution. Le mode Vigilant de GitHub, qui signale les commits manquant de signatures GPG vérifiées, a détecté l'usurpation d'identité dans au moins un cas.
Le groupe a également mené une attaque confirmée sur la chaîne d'approvisionnement d'un package npm public. Le 7 avril 2026, JINX-0164 a trojanisé la version 4.9.1 de @velora-dex/sdk, injectant une commande encodée en base64 qui récupérait et exécutait un script distant déployant MINIRAT. Il s'agit d'un backdoor léger basé sur Go, axé sur la persistance et l'exécution de commandes à distance.
Les attaquants ciblent l'argent et le code des développeurs de crypto
AUDIOFIX et MINIRAT partagent des domaines de commande et de contrôle comme datahub[.]ink, cloud-sync[.]online et byte-io[.]us. Les attaquants acheminent leur activité via Mullvad VPN, Astrill VPN et ExpressVPN pour masquer leur véritable localisation.
Wiz a trouvé certaines similitudes tactiques avec les clusters de menaces nord-coréens UNC1069 et Sapphire Sleet, mais n'a trouvé aucun chevauchement d'infrastructure direct. Ils appellent JINX-0164 un acteur de menace distinct et motivé financièrement.
En mai, des hackers ont compromis plus de 170 packages npm et PyPI, y compris la bibliothèque Python officielle de Mistral AI. Cette attaque a exposé les jetons GitHub et les identifiants cloud détenus par les développeurs de crypto et d'IA. Ce fut également le premier cas documenté de packages malveillants portant des attestations de provenance SLSA Build Level 3 valides, brisant le modèle de confiance cryptographique censé vérifier l'intégrité de la construction.
Le piratage des développeurs de crypto et d'IA conduit généralement à de l'argent et à du code précieux. Les laboratoires/entreprises de crypto devraient renforcer leurs mesures de cybersécurité et examiner leurs pipelines CI/CD pour tout accès non autorisé ou activité malveillante. Les actions GitHub non autorisées, les commits avec des signatures non vérifiées et les connexions VPN inhabituelles sont autant de signes d'alerte. Les développeurs qui ont rejoint des réunions envoyées via LinkedIn devraient scanner leurs ordinateurs pour détecter les virus.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Qu'est-ce que JINX-0164 ?
JINX-0164 est un acteur de menace à motivation financière identifié par Wiz, actif depuis au moins le milieu de 2025.
Comment commence l'attaque JINX-0164 ?
Les attaquants contactent les développeurs sur LinkedIn en utilisant des profils crédibles, proposent une réunion virtuelle et envoient un lien vers un domaine malveillant. Lorsque la victime lance le faux client de réunion, il déploie un malware macOS appelé AUDIOFIX.
Que doivent faire les développeurs de crypto s'ils suspectent une compromission ?
Les développeurs doivent révoquer les jetons GitHub, les clés SSH, les identifiants cloud et toutes les clés de portefeuille crypto. Ils doivent auditer les pipelines CI/CD pour détecter toute activité non autorisée et vérifier les dépôts pour des commits non vérifiés.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Randa Moses
Randa Moses est rédactrice et journaliste chez Cryptopolitan, couvrant la technologie, l'IA, la robotique, la crypto, les arnaques et les piratages. Elle évolue dans l'espace crypto depuis 2017. Elle a occupé des postes chez Forward Protocol, AmaZix et Cryptosomniac. Randa détient un diplôme en génie électrique et électronique de l'Université de Bradford.









