






Les victimes ont perdu 2,37 milliards de dollars dans 121 piratages de cryptomonnaies au premier semestre de 2025 : SlowMist


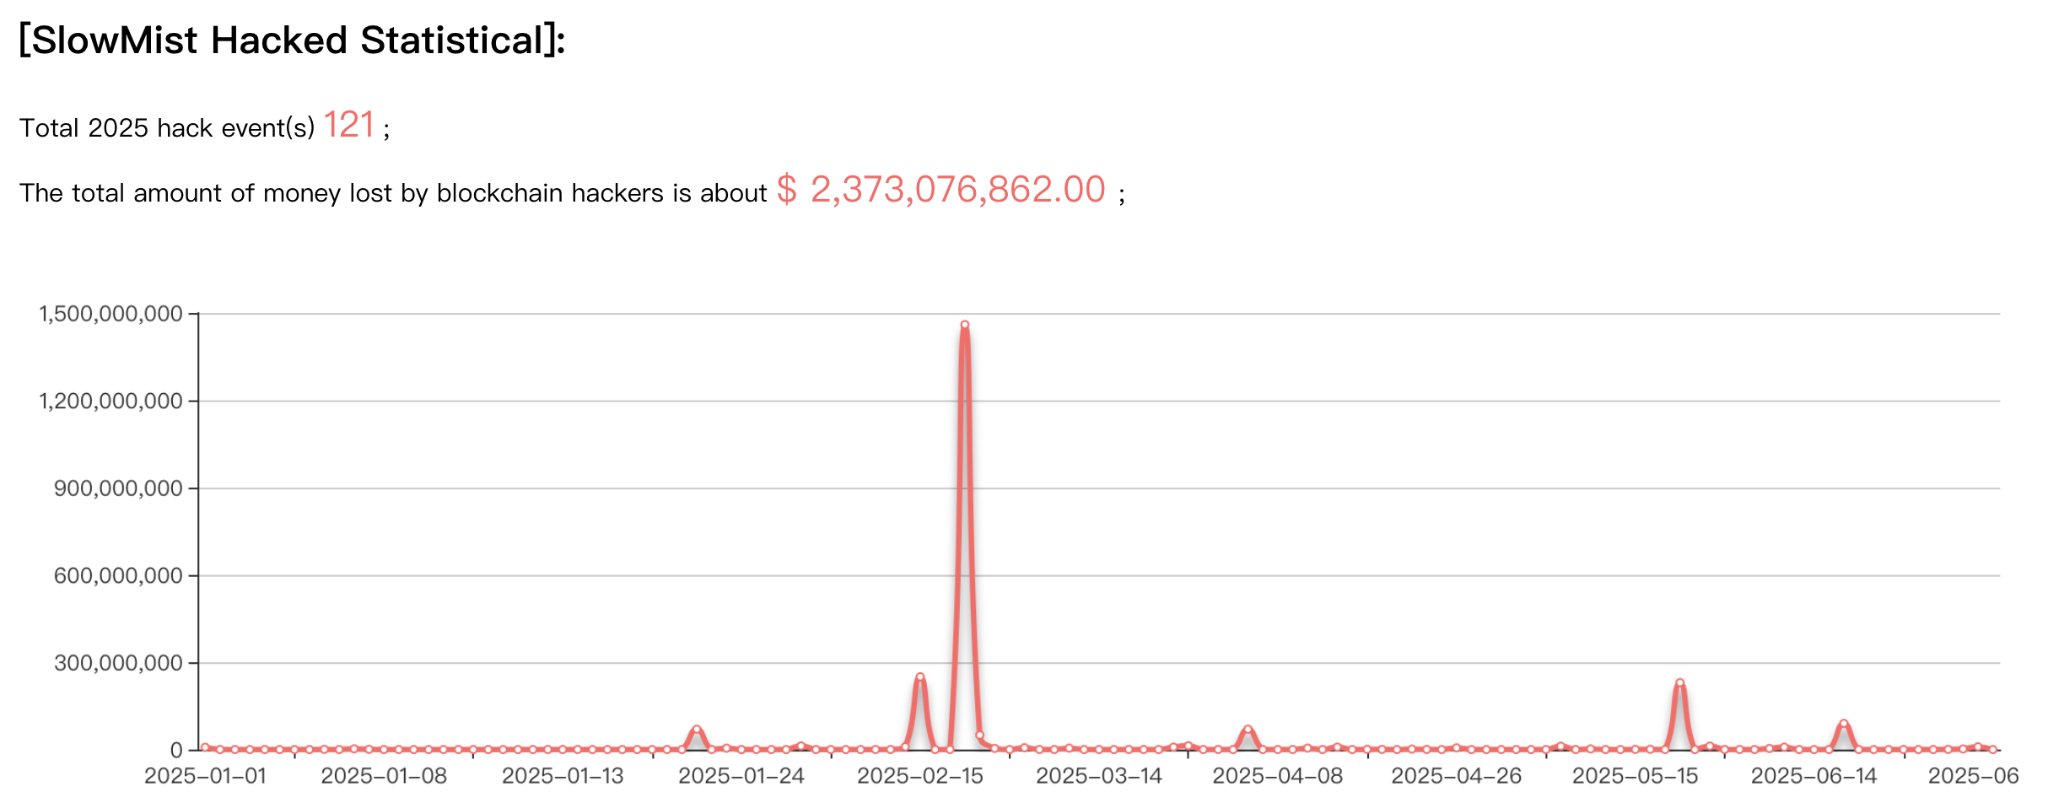
- SlowMist a signalé 121 incidents de sécurité cryptographique au premier semestre 2025, totalisant 2,373 milliards de dollars de pertes.
- Les protocoles DeFi ont subi 92 attaques, représentant 76 % de tous les incidents.
- Les piratages d'échanges ont représenté les pertes les plus élevées, avec 1,883 milliard de dollars volés.
Le rapport de mi-année 2025 de SlowMist révèle que les incidents de sécurité blockchain ont entraîné des pertes de 2,373 milliards de dollars sur 121 attaques au cours du premier semestre de 2025.
Les données montrent que les protocoles DeFi sont restés les principales cibles, tandis que les brèches d'échanges ont généré les pertes individuelles les plus importantes, mettant en évidence des vulnérabilités persistantes dans l'infrastructure cryptographique.
Le secteur de la sécurité blockchain présente des motifs mitigés
Le premier semestre de 2025 a été témoin de 121 incidents de sécurité sur les réseaux blockchain, en baisse par rapport aux 223 incidents signalés sur la même période en 2024. Cependant, les pertes totales ont augmenté d'environ 65,94 %, atteignant 2,373 milliards de dollars par rapport à 1,43 milliard au premier semestre de l'année précédente.
Le réseau le plus ciblé était Ethereum, qui a perdu 38,59 millions de dollars à cause des attaques. Solana a perdu 5,8 millions de dollars, et Binance Smart Chain a perdu 5,49 millions de dollars de fonds volés. Le fait qu'ils aient été ciblés implique qu'ils sont les plus liquides et possèdent d'énormes bases d'utilisateurs.
Les protocoles DeFi ont été les plus durement touchés par les attaques de sécurité, cumulant 92 incidents, soit 76,03 % des cas signalés. Les pertes dues aux attaques ont représenté environ 470 millions de dollars, en baisse par rapport aux 659 millions de dollars du premier semestre 2024. La baisse de 28,67 % des pertes liées au DeFi montre la mise en œuvre de fonctionnalités de sécurité améliorées dans les systèmes de finance décentralisée.
Les échanges centralisés ont été moins ciblés, avec 11 cas signalés. Néanmoins, les attaques ont infligé des pertes disproportionnées et énormes, totalisant 1,883 milliard de dollars. Le pire a été celui de Bybit, qui a perdu environ 1,46 milliard de dollars dans un seul cas, montrant l'exposition à haut risque des grands échanges.
La compromission de compte est apparue comme le principal vecteur d'attaque, responsable de 42 incidents de sécurité. Les vulnérabilités des contrats intelligents ont suivi de près, représentant 35 brèches distinctes. Deux incidents ont dépassé 100 millions de dollars de pertes, les 10 plus grandes attaques ayant collectivement causé 2,018 milliards de dollars de dommages.
Les tactiques de fraude ont changé à travers plusieurs vecteurs d'attaque
SlowMist a déclaré que le premier semestre de 2025 a été témoin d'arnaques multi-vecteurs ciblant les infrastructures et les utilisateurs directs.
Les attaques de phishing sur les actions d'autorisation EIP-7702 ont gagné en popularité, les attaquants exploitant les nouveaux mécanismes de contrats délégués pour vider les portefeuilles. Le groupe Inferno Drainer a pu voler 146 551 $ grâce à ces méthodes, trompant les utilisateurs en les incitant à signer des contrats légitimes qui ont ensuite été pris en charge et exploités à des fins malveillantes.
Les deepfakes sont devenus l'un des principaux outils des escrocs pour les arnaques basées sur la confiance, car les attaquants ont créé des matériaux vidéo et audio réalistes avec des influenceurs cryptos et des dirigeants d'échanges. Les deepfakes ont substitué des arnaques d'investissement fausses et ont contourné les processus de vérification traditionnels.
Les responsables de la police à Hong Kong et à Singapour ont découvert différents syndicats de fraude utilisant la technologie deepfake, l'une des opérations ciblant les victimes dans différents pays asiatiques et causant des pertes de plus de 34 millions de dollars de dollars de Hong Kong.
Les arnaques de protection de sécurité par spam sur Telegram se sont propagées pendant cette période, ciblant principalement les utilisateurs par de fausses activités de presse-papiers présentées comme des exercices de vérification de sécurité. Les attaques ont incité les victimes à exécuter des scripts PowerShell qui ont déployé des chevaux de Troie d'accès à distance, prenant le contrôle des appareils et s'appropriant les soldes de cryptomonnaies.
Les extensions de navigateur malveillantes ont continué de cibler les utilisateurs de cryptomonnaies en se présentant comme des outils de sécurité Web3. L'exemple de l'extension Osiris illustre comment les attaquants ont détourné les liens de téléchargement de sites Web légitimes, remplaçant le logiciel par l'alternative malveillante sans changer l'apparence et le ressenti des sources authentiques.
Le phishing de recrutement sur LinkedIn s'est étendu au-delà des arnaques à l'emploi normales, les pirates se faisant passer pour des projets blockchain pour diffuser des dépôts de code infectés par des cryptomonnaies. Les attaques d'ingénierie sociale contre les utilisateurs de Coinbase impliquaient des employés internes compromis qui ont divulgué des informations KYC.
La récupération d'actifs et les actions réglementaires montrent des progrès
Le gel d'actifs et les opérations de récupération ont été quantifiables au cours du premier semestre de 2025. 209 adresses Ethereum d'actifs USDT-ERC20 ont été gelées par Tether, et Circle a gelé 44 adresses Ethereum de jetons USDC-ERC20. Ces opérations coordonnées ont été efficaces pour endiguer le flux de produits criminels sur les plateformes de stablecoins populaires.
Une récupération a été obtenue dans neuf incidents majeurs dans lesquels les pertes ont été récupérées en totalité ou en partie après les attaques. L'argent volé au total dans les incidents était d'environ 1,73 milliard de dollars, et près de 270 millions de dollars ont effectivement été retournés ou gelés. Cela représente un taux de récupération de 11,38 %, un taux relativement élevé par rapport aux années récentes.
Le groupe de renseignement sur les menaces InMist de SlowMist a facilité les opérations de défense des actifs et a aidé à geler environ 14,56 millions de dollars d'actifs illégalement volés au cours de la période de six mois. La brèche de KiloEx a été un cas exemplaire de succès de réponse coordonnée, où 8,44 millions de dollars d'actifs volés ont été récupérés intégralement en 3,5 jours grâce à un effort concerté entre l'équipe de sécurité et les parties prenantes du projet.
Les cadres réglementaires mondiaux se sont développés dans diverses juridictions alors que les gouvernements introduisaient des normes spécifiques pour les échanges de cryptomonnaies et les règles sur les stablecoins. Les États-Unis ont mis en œuvre la loi GENIUS, tandis que Hong Kong est devenue opérationnelle avec son ordonnance sur les stablecoins le 1er août.
Les États membres de l'Union européenne ont mis en œuvre le Règlement sur la lutte contre le blanchiment d'argent, interdisant les comptes cryptographiques anonymes et les transactions de pièces hors échange. Ces mesures ont construit un réseau mondial plus avancé de règles financières cryptographiques, avec une coordination accrue entre les régulateurs et les principales plateformes renforçant la dissuasion contre la criminalité sur la chaîne.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Vignesh Karunanidhi
Vignesh est rédacteur de contenu crypto, journaliste crypto, éditeur de contenu et gestionnaire des médias sociaux. Il a travaillé avec Watcher.guru, BeInCrypto, CoinGape, Milkroad et Airdrops pendant plus de 6 ans. Ses compétences dans la couverture des actualités technologiques, robotiques, commerciales et de l'IA ont été affinées grâce à un master en commerce.









