





Hackers rusos propagan el malware GrassCall para vaciar billeteras cripto mediante ofertas de trabajo falsas
 Shummas Humayun
3 min de lectura

- Los hackers rusos distribuyeron malware a través de una aplicación de reuniones falsa llamada GrassCall para vaciar carteras de criptomonedas.
- Esta campaña de ingeniería social está vinculada al grupo delictivo cibernético Crazy Evil.
- El grupo ataca a las víctimas mediante ofertas de empleo falsas en redes sociales y tableros de empleo Web3.
Como parte de una campaña de ingeniería social, se informa que los hackers están enviando ofertas de trabajo falsas a buscadores de empleo en el espacio web3 con intenciones maliciosas. Una dudosa aplicación de reuniones llamada ‘GrassCall’ fue utilizada recientemente para propagar malware que vacía las billeteras cripto del usuario.
Se alega que el fraude es llevado a cabo por un equipo de hackers rusos conocido como "Crazy Evil". Este grupo de cibercriminales se especializa en ataques de ingeniería social que engañan a los usuarios para que instalen software infectado en sus Mac y PCs con Windows.
Crazy Evil suele dirigirse a personas en el espacio cripto, donde promueven oportunidades laborales falsas y juegos a través de varios sitios web de redes sociales. Una empresa de ciberseguridad, Recorded Future, dijo que ha conectado “más de diez estafas activas en redes sociales” a Crazy Evil.
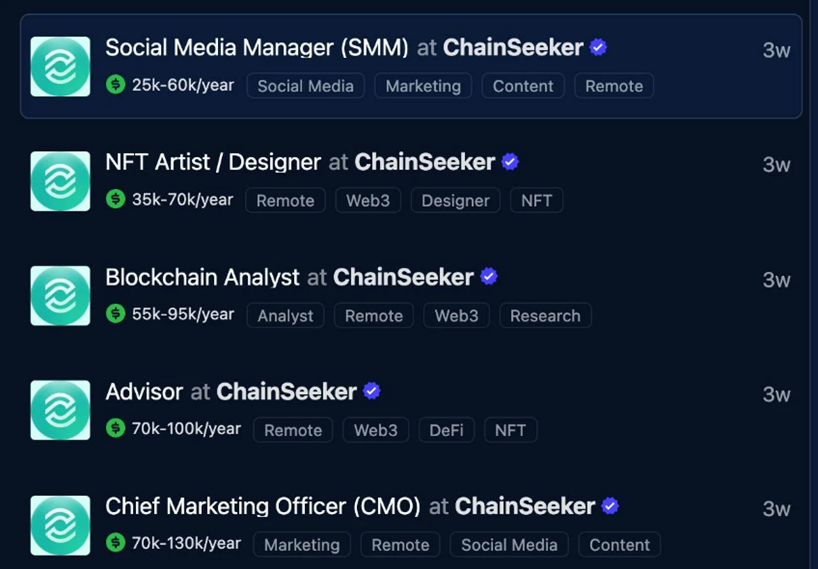
Los hackers publicaron empleos falsos para una empresa ficticia llamada ChainSeeker.io
Más recientemente, informes de otra empresa estafadora falsa surgieron. Esta vez, la empresa se llamaba ChainSeeker.io, según un usuario de X.
Según los informes, los actores de la amenaza crearon perfiles de empresa falsa para ChainSeeker.io en LinkedIn, donde han estado enviando ofertas de trabajo premium. Otras plataformas de empleo populares donde se detectó la lista falsa incluyen CryptoJobList y WellFound.
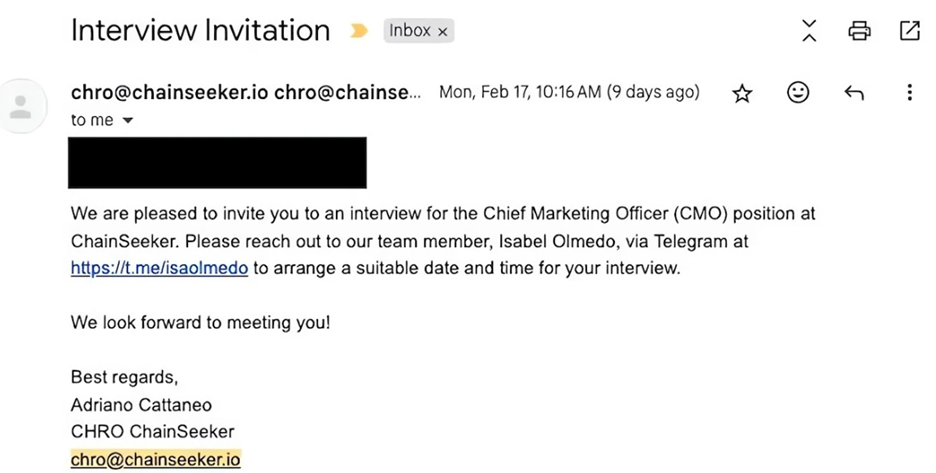
Todos los que solicitaron los empleos fueron contactados por correo electrónico, donde se les instruía contactar al jefe de marketing de la empresa en Telegram.
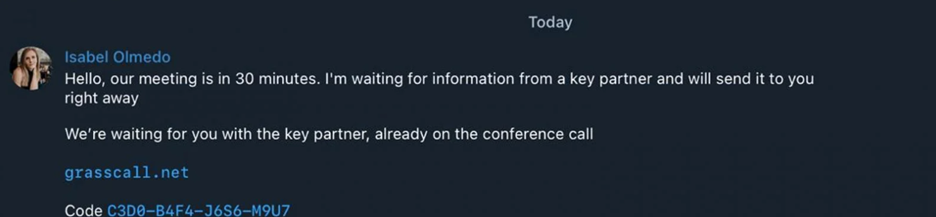
El jefe solicitaría entonces que el usuario descargue una aplicación de videollamadas llamada 'GrassCall' desde un sitio web que ya ha sido eliminado. Dependiendo del navegador del usuario, el sitio web le ofrecería un cliente para Mac o Windows.
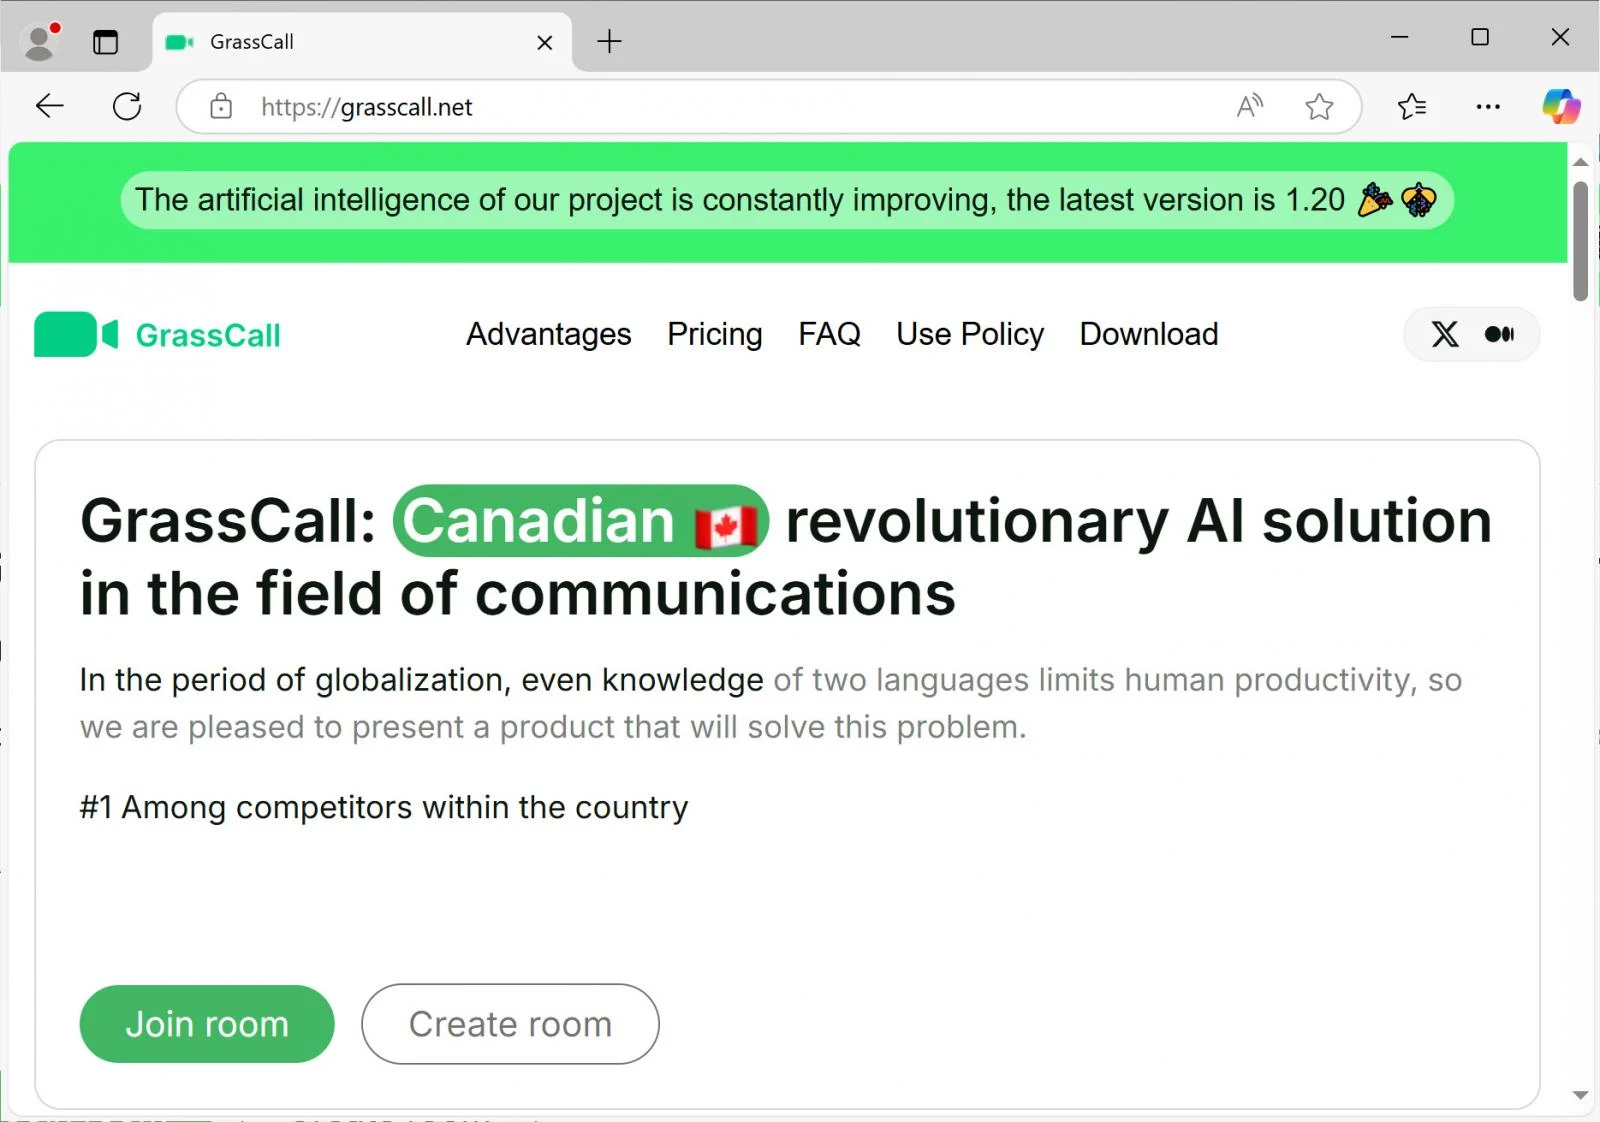
Después de descargar la aplicación, se pide a los usuarios que ingresen un código compartido por el CMO en el chat de Telegram. El sitio web luego proporciona un cliente de Mac "GrassCall_v.6.10.dmg" [VirusTotal] o un cliente de Windows "GrassCall.exe" [VirusTotal]. Una vez ingresado el código correcto, ambas aplicaciones instalan un programa de robo de información, como Rhadamanthys (en Windows), troyanos de acceso remoto (RAT) u otro malware. En Macs, se instala el malware Atomic (AMOS) Stealer.
Una vez instalada, el virus recopila direcciones de billetera, cookies de autenticación y contraseñas almacenadas en el navegador en línea y en la Llavera de Apple. La información robada se carga en un servidor y se publica en canales de Telegram propiedad de los actores maliciosos.
Si se encuentra una billetera, los hackers utilizan un método de fuerza bruta para descifrar las contraseñas y vaciar los activos del usuario. Con estos activos, los hackers pagan al usuario que hizo que la víctima inocente descargara la aplicación maliciosa.
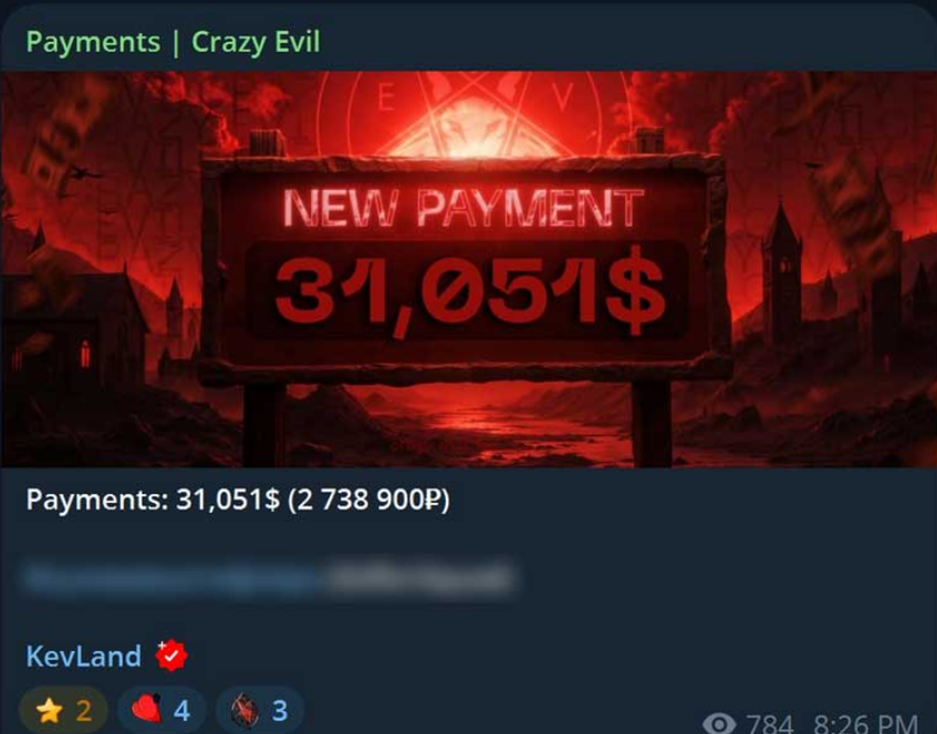
Según la información de pagos publicada públicamente, los miembros de Crazy Evil aparentemente ganan decenas de miles de dólares por víctima.
Varios usuarios han relatado sus experiencias después de aplicar a estas ofertas de trabajo estafadoras. Cristian Ghita, un usuario de LinkedIn, publicó en la plataforma: “Parecía legítimo desde casi todos los ángulos. Incluso la herramienta de videoconferencia tenía una presencia en línea casi creíble.”
Los hackers han pasado a una nueva campaña de ingeniería social
Investigador de ciberseguridad, Gonjxa, también ha identificado dudosas aplicaciones de reuniones llamadas Gatherum y VibeCall. Gatherum fue utilizada en una campaña anterior por un subgrupo de Crazy Evil llamado "Kevland". Curiosamente, la marca de ambas aplicaciones es prácticamente idéntica a la de GrassCall. Ahora, los estafadores han pasado a su nueva campaña con VibeCall, que actualmente se está circulando entre los buscadores de empleo en Web3.
En respuesta a la atención que recibió este ataque en línea, los anuncios de empleo de Chain Seeker han sido retirados por la mayoría de los portales de empleo.
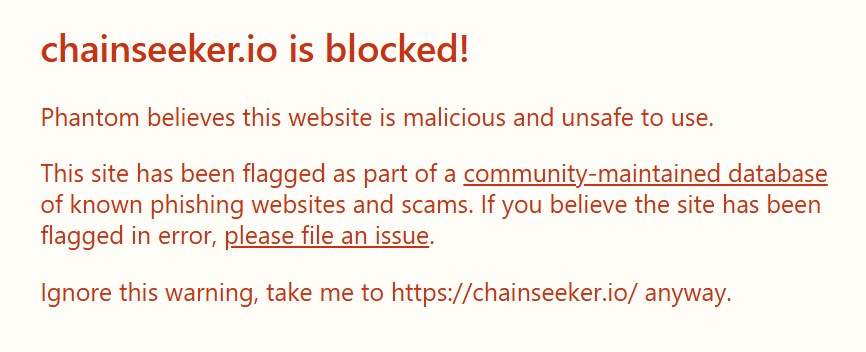
Los resultados de búsqueda en LinkedIn ya no muestran publicaciones de empleo vinculadas a Chainseeker.io. Al mismo tiempo, su sitio web ha sido marcado en las bases de datos comunitarias por ser sospechoso. Además, las cuentas de LinkedIn de los empleados de la empresa han sido eliminadas. Se recomienda a los usuarios que ya hayan interactuado con estafadores o instalado aplicaciones sospechosas en sus dispositivos que cambien sus contraseñas y tokens de autenticación, y que muevan sus criptomonedas a billeteras nuevas como medida precautoria. También se recomienda activar la autenticación de dos factores a través de una aplicación de autenticación en todos los sitios web que admitan esta función.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.
Shummas Humayun
Shummas es un exredactor de contenido técnico e investigador.









