



Resumen: 2022 'mega' hackeos de criptomonedas


Resumen 2022 'mega' hackeos de criptomonedas
- Los hackers robaron aproximadamente $3.7 mil millones en valor de criptomonedas en 2022.
- Los protocolos afectados incluyen el puente Ronin, la cadena de balizas BSC, el puente Wormhole, el puente Nomad y Beanstalk.
- A medida que avanzamos hacia 2023, debemos mirar atrás para aprender de los contratiempos y fracasos anteriores.
Según el análisis de TRM Labs, 2022 fue un año récord para los hackeos de criptomonedas, con aproximadamente $3.7 mil millones en cripto robados. Los ataques a DeFi fueron prevalentes, involucrando a aproximadamente el 80%, o $3 mil millones, con víctimas de DeFi.
A medida que avanzamos hacia 2023 con optimismo ante la promesa de una tecnología incipiente, debemos mirar atrás para aprender de los desafíos y contratiempos que enfrentamos a la luz de la experiencia.
Ataque informático a la infraestructura del puente Ronin en el ámbito cripto
El hackeo del puente de criptomonedas Ronin de Axie Infinity en marzo encabeza la lista con $612 millones. El puente Ronin es una cadena lateral de Ethereum para el juego play-to-earn de Axie Infinity.
Los ciberdelincuentes cripto, identificados hoy como un grupo de cibercrimen norcoreano llamado Lazarus, obtuvieron acceso a nueve claves privadas de los validadores de transacciones del puente Ronin. Utilizando las claves, aprobaron grandes transacciones: una por 173.600 ETH y otra por 25,5 millones de USDC.
Los hackers trasladaron las criptomonedas a Tornado Cash, un mezclador de criptomonedas de código abierto, y a varios otros intercambios.
Los esfuerzos conjuntos de la comunidad, Binance, Chainalysis y las fuerzas del orden ayudaron a rastrear parte de los fondos.
Explotación de código en el puente cruzado BSC Beacon
En octubre, los hackers explotaron una vulnerabilidad en el código del puente cruzado BSC Beacon para robar criptomonedas valoradas en 570 millones de dólares. El puente es un componente crítico de la cadena BNB.
La cadena BSC Beacon, conocida como Token Hub, es un puente entre cadenas que conecta la BNB Beacon Chain (BEP2) y la BNB Chain (BEP20/BSC).
El ataque funcionó mediante la falsificación de pruebas criptográficas llamadas prueba Merkle, que confirmaba datos como transacciones como válidos e incluidos en la blockchain. El hacker de criptomonedas utilizó la falsa prueba Merkle para transferir fondos del puente cruzado BSC Beacon a otras cadenas.
Tether bloqueó la dirección del atacante mientras más de 7 millones de dólares transferidos desde la cadena BNB fueron efectivamente congelados.
Explotación de código en el puente Wormhole
Los ciberdelincuentes aprovecharon el código de Wormhole en febrero para robar criptomonedas por valor de 326 millones de dólares. Wormhole es un puente de tokens entre Solana y Ethereum.
El hacker utilizó una función obsoleta e insegura para eludir la verificación de firmas.
Un código obsoleto se puede comparar con una nota adhesiva que dice: 'Lo eliminaré en el futuro'. No se puede borrar ahora porque algunos usuarios aún lo utilizan.
Una cadena de delegaciones de verificación de firmas permitió el hackeo. La función obsoleta no verificaba las direcciones, lo que permitió validar una firma falsificada.
Según los analistas de ciberseguridad, los desarrolladores podrían haber evitado el ataque si hubieran practicado la 'programación segura'.
Explotación del código del puente Nomad
En agosto, los hackers explotaron el puente de criptomonedas Nomad, robando activos por valor de 190 millones de dólares. El atacante vació virtualmente todos los fondos del protocolo; estos ataques crecientes pusieron en duda la seguridad de los puentes de tokens entre cadenas.
Los puentes funcionan bloqueando tokens en un contrato inteligente en una cadena y luego reemitiéndolos en formato 'envuelto' en otra cadena. En el caso de Nomad, el ataque saboteara el contrato, haciendo que sus tokens envueltos perdieran todo su valor.
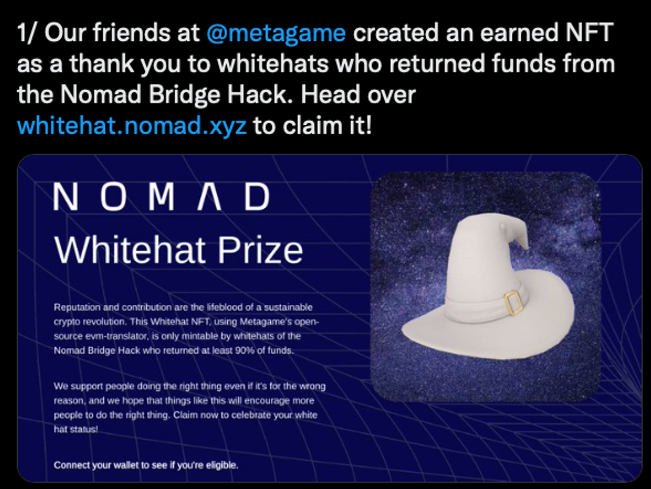
Nomad, de hecho, ofreció una recompensa pidiendo al hacker que se quedara con el 10% de los fondos y no enfrentara acciones legales, además de un NFT adicional para cazadores de fallos. El atacante finalmente devolvió solo 36 millones de dólares.
Ataque al protocolo Beanstalk
En un fatídico fin de semana de abril, un hacker utilizó un préstamo flash para robar 182 millones de dólares en ETH, la stablecoin BEAN y otros activos del protocolo de stablecoins Beanstalk.
Un préstamo flash es una función que permite a los usuarios tomar prestado un activo, realizar un comercio rápido y devolverlo en una sola transacción compleja a través de múltiples protocolos.
El atacante presentó dos propuestas maliciosas ante la DAO de Beanstalk mediante la función de compromiso de emergencia, que requería una votación de ⅔ y se implementaba después de 24 horas.
El atacante maliciosamente utilizó la función de préstamo flash para obtener el 79% del control y aprobar su propuesta.
El atacante envió los fondos del protocolo para pagar su préstamo flash y el resto a la dirección del fondo de Ucrania. Al final, obtuvo una ganancia de 76 millones de dólares.
Más grandes hackeos cripto
Otros grandes hackeos cripto incluyen el ataque a la infraestructura de Wintermute por 160 millones de dólares en abril, el ataque a la infraestructura de Maiar/Elrond por 113 millones de dólares en junio, el ataque a la infraestructura de Mango Markets por 112 millones de dólares en octubre y el ataque a la pasarela de Harmony por 100 millones de dólares en junio.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Brian Koome
Brian Koome cuenta con más de siete años de experiencia en la cobertura de blockchain y criptomonedas, habiendo estado activo en el sector desde 2017. Ha colaborado con publicaciones líderes, entre ellas BlockToday.com. Además, desarrolló el curso Ethereum 101 para BitDegree.org antes de unirse a Cryptopolitan como escritor a tiempo completo. Brian cubre guías perennes (EGs), análisis profundos, entrevistas y análisis de precios. Su enfoque en DeFi, innovación en blockchain y proyectos emergentes de criptomonedas deleita a los lectores.









