



El cryptojacking golpea los mercados, el malware minero de Monero apunta a más de 3.500 sitios

- Los investigadores informan que más de 3.500 sitios web han sido comprometidos por malware de JavaScript sigiloso que mina Monero sin el consentimiento del usuario.
- El malware utiliza código ofuscado, Web Workers y conexiones WebSocket para evadir la detección y robar persistentemente potencia de CPU.
- Los atacantes de cryptojacking también tienen como objetivo sitios WordPress y agencias gubernamentales, incluida USAID, a través de brechas en la cadena de suministro y basadas en credenciales.
Los ataques de cryptojacking han vuelto, comprometiendo más de 3.500 sitios web y secuestrando silenciosamente los navegadores de los usuarios para minar Monero, una criptomoneda centrada en la privacidad. La campaña fue descubierta por la firma de ciberseguridad c/side el martes, casi siete años después de que el servicio extinto Coinhive fuera cerrado después de popularizar la táctica desde 2017.
Según los investigadores de c/side, el malware está oculto en código JavaScript ofuscado que despliega silenciosamente un minero cuando los usuarios visitan un sitio infectado. Una vez que un visitante aterriza en la página comprometida, el script evalúa silenciosamente el poder de cómputo del dispositivo. Luego lanza Web Workers en paralelo en segundo plano para realizar operaciones de minería, sin el consentimiento del usuario.
Al reducir el uso del procesador y enrutar la comunicación a través de flujos WebSocket, el minero evita la detección, ocultándose detrás del tráfico normal del navegador. «El objetivo es sustraer recursos con el tiempo, como un vampiro digital persistente», explicaron los analistas de c/side.
Cómo opera el código de cryptojacking
c/side encontró un código insertado en un sitio web a través de un archivo JavaScript de terceros cargado desde https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. En lugar de minar directamente Monero en la ejecución inicial, primero verifica si el navegador del usuario soporta WebAssembly, un estándar para ejecutar aplicaciones con altas demandas de procesamiento.
El código luego evalúa si el dispositivo es adecuado para la minería y pone en marcha Web Workers en segundo plano denominados «worcy», que manejan las tareas de minería discretamente y dejan inalterada la subproceso principal del navegador. Los comandos y los niveles de intensidad de minería se insertan desde un servidor de comando y control (C2) a través de conexiones WebSocket.
El dominio de alojamiento del minero de JavaScript ha estado vinculado previamente a campañas de Magecart, infames por robar los datos de las tarjetas de pago. Esto podría significar que el grupo detrás de la campaña actual tiene un historial en ciberdelitos.
La amenaza se propaga a través de exploits en sitios web
En las últimas semanas, expertos en ciberseguridad han descubierto varios ataques del lado del cliente en sitios web que ejecutan WordPress. Los investigadores detectaron métodos de infección que incrustan código JavaScript o PHP malicioso en los sitios WP.
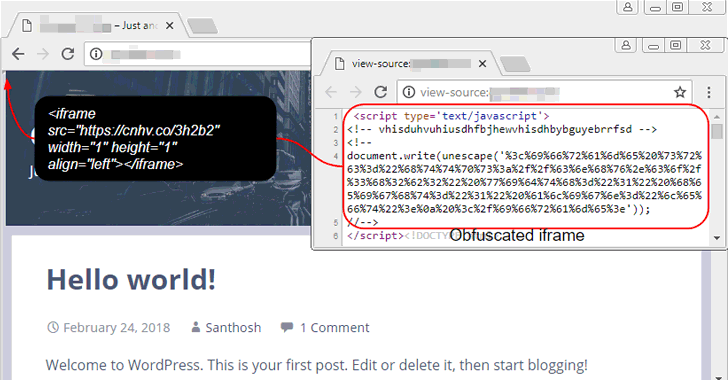
Los atacantes han comenzado a abusar del sistema OAuth de Google incrustando JavaScript en parámetros de devolución de llamada vinculados a URLs como “accounts.google.com/o/oauth2/revoke.” La redirección lleva a los navegadores a través de una carga útil de JavaScript encubierta que establece una conexión WebSocket con el servidor del actor malicioso.
Otro método inyecta scripts a través de Google Tag Manager (GTM), que luego se incrusta directamente en las tablas de la base de datos de WordPress como wp_options y wp_posts. Este script redirige silenciosamente a los usuarios a más de 200 dominios de spam.
Otros enfoques incluyen cambios en los archivos wp-settings.php de WordPress para obtener cargas útiles desde archivos ZIP alojados en servidores remotos. Una vez activados, estos scripts infectan el posicionamiento SEO del sitio y añaden contenido para mejorar la visibilidad de sitios web de estafa.
En un caso, el código fue inyectado en el script PHP del pie de página de un tema, lo que provocaba que el navegador redirigiera al usuario a sitios web maliciosos. Otro caso involucró un falso plugin de WordPress nombrado después del dominio infectado que detecta cuándo los rastreadores de motores de búsqueda visitan la página. Luego, enviaría spam de contenido para manipular el posicionamiento en los motores de búsqueda, aún oculto a los visitantes humanos.
C/side mencionó cómo los plugins Gravity Forms versiones 2.9.11.1 y 2.9.12 fueron comprometidos y distribuidos a través del sitio oficial del plugin en un ataque a la cadena de suministro. Las versiones manipuladas contactan un servidor externo para buscar cargas útiles adicionales e intentan crear una cuenta administrativa en el sitio WordPress site.
En otoño de 2024, la Agencia de los Estados Unidos para el Desarrollo Internacional (USAID) fue víctima de cryptojacking después de que Microsoft alertó a la agencia sobre una cuenta de administrador comprometida en un entorno de prueba. Los atacantes utilizaron un ataque de pulverización de contraseñas para acceder al sistema, luego crearon una segunda cuenta para operaciones de minería de criptomonedas a través de la infraestructura en la nube Azure de USAID.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Florence Muchai
Florence ha estado cubriendo durante los últimos 6 años noticias sobre criptomonedas, juegos, tecnología e inteligencia artificial. Sus estudios de Ciencias de la Computación en la Universidad de Ciencias y Tecnología de Meru y Gestión de Desastres y Diplomacia Internacional en MMUST la dotan adecuadamente de habilidades lingüísticas, de observación y técnicas. Florence ha trabajado en VAP Group y como editora en varias casas de medios de criptomonedas.









