



Los desarrolladores de criptomonedas caen en llamadas falsas de LinkedIn y pierden el control de los pipelines de código

- Los hackers se han hecho pasar por contactos comerciales en LinkedIn y han desplegado malware personalizado para macOS para atacar a desarrolladores de cripto.
- El grupo roba credenciales y compromete los pipelines de CI/CD.
- JINX-0164 realizó al menos un ataque confirmado a la cadena de suministro mediante un paquete npm trojanizado.
Un grupo de hackers, conocido como JINX-0164, ha estado contactando a desarrolladores de criptomonedas a través de LinkedIn e invitándolos a reuniones falsas que conducen a la infección de sus máquinas con malware personalizado para macOS.
El malware roba credenciales de inicio de sesión y secuestra los pipelines que los desarrolladores utilizan para construir y desplegar software. La firma de seguridad en la nube Wiz publicó sus hallazgos el 27 de mayo de 2026.
El enlace de reunión falsa descarga el malware AUDIOFIX en las máquinas de los desarrolladores
El equipo de respuesta a incidentes de Wiz vinculó al grupo con ataques que se remontan al menos a mediados de 2025.
Los atacantes se ponen en contacto con un desarrollador en LinkedIn utilizando un perfil que parece legítimo, sugieren una llamada de negocios y envían un enlace a un sitio web falso diseñado para parecerse a Microsoft Teams o una herramienta de videoconferencia similar.
AUDIOFIX es el virus de macOS que inicia silenciosamente la instalación cuando una víctima hace clic en lo que cree que es una URL de reunión. Opera en Macs con procesadores Intel y Apple Silicon y se entrega a través de un script almacenado en un sitio falso de Apple. El virus se configura para continuar operando después de un reinicio, se hace pasar por un componente de audio del sistema e interactúa con los atacantes a través de HTTPS.
Una vez que está en la máquina, recopila contraseñas guardadas del Keychain de macOS, credenciales del navegador, claves SSH, tokens de acceso en la nube para AWS, GCP y Azure, y datos de billeteras de criptomonedas. Además, Wiz descubrió que los atacantes estaban suplantando directamente a las víctimas para obtener contraseñas y las almacenaban en archivos codificados.
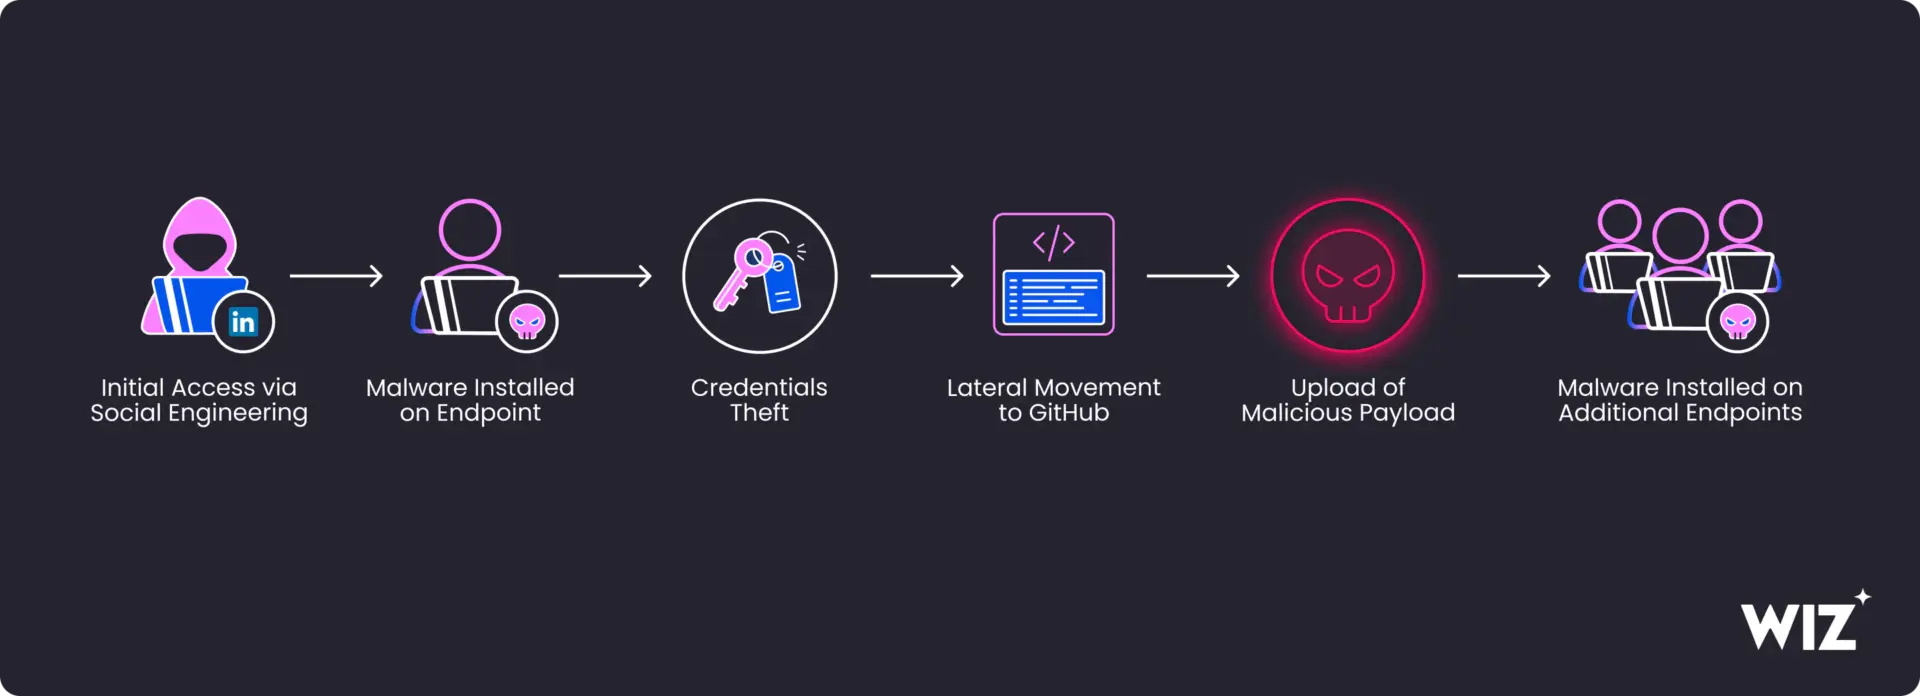
JINX-0164 difiere de otros infostealers porque se dirige a repositorios de código internos e infraestructura de desarrollo.
En un estudio de caso de principios de 2026, Wiz documentó cómo los atacantes utilizaron tokens de GitHub robados para extraer secretos de los pipelines CI/CD con una herramienta de código abierto llamada nord-stream. Luego inyectaron su malware AUDIOFIX en repositorios internos, suplantando a desarrolladores legítimos forjando metadatos de confirmación de Git y enviando código malicioso a las ramas principales o secuestrando las existentes.
Otros desarrolladores que extrajeron y construyeron a partir de esos repositorios envenenados se infectaron automáticamente. El propio flujo de trabajo de desarrollo de la organización se convirtió en el mecanismo de distribución. El Modo Vigilante de GitHub, que marca las confirmaciones que carecen de firmas GPG verificadas, detectó la suplantación en al menos un caso.
El grupo también llevó a cabo un ataque confirmado a la cadena de suministro de un paquete npm público. El 7 de abril de 2026, JINX-0164 trojanizó la versión 4.9.1 de @velora-dex/sdk, inyectando un comando codificado en base64 que buscaba y ejecutaba un script remoto que desplegaba MINIRAT. Este es un backdoor ligero basado en Go centrado en la persistencia y la ejecución remota de comandos.
Los atacantes buscan dinero y código de los desarrolladores de criptomonedas
AUDIOFIX y MINIRAT comparten dominios de comando y control como datahub[.]ink, cloud-sync[.]online y byte-io[.]us. Los atacantes enrutan su actividad a través de Mullvad VPN, Astrill VPN y ExpressVPN para ocultar su ubicación real.
Wiz encontró algunas similitudes tácticas con los grupos de amenazas norcoreanos UNC1069 y Sapphire Sleet, pero no encontró superposición directa de infraestructura. Están llamando a JINX-0164 un actor de amenazas distinto y motivado financieramente.
En mayo, los hackers comprometieron más de 170 paquetes npm y PyPI, incluida la biblioteca oficial de Python de Mistral AI. Ese ataque expuso tokens de GitHub y credenciales en la nube propiedad de desarrolladores de criptomonedas e IA. Este fue también el primer caso documentado de paquetes maliciosos que llevaban atestaciones de procedencia SLSA Build Level 3 válidas, rompiendo el modelo de confianza criptográfica destinado a verificar la integridad de la compilación.
Hackear a desarrolladores de criptomonedas e IA generalmente conduce a dinero y código valioso. Los laboratorios/empresas de criptomonedas deberían fortalecer las medidas de ciberseguridad y revisar sus pipelines CI/CD en busca de cualquier acceso no autorizado o actividades maliciosas. Las acciones no autorizadas de GitHub, confirmaciones con firmas no verificadas y conexiones VPN inusuales son todas señales de advertencia. Los desarrolladores que se unieron a reuniones enviadas a través de LinkedIn deberían escanear sus computadoras en busca de virus.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Qué es JINX-0164?
JINX-0164 es un actor de amenazas motivado financieramente identificado por Wiz que ha estado activo desde al menos mediados de 2025.
¿Cómo comienza el ataque de JINX-0164?
Los atacantes contactan a desarrolladores en LinkedIn utilizando perfiles creíbles, proponen una reunión virtual y envían un enlace a un dominio malicioso. Cuando la víctima ejecuta el cliente de reunión falso, se entrega el malware para macOS llamado AUDIOFIX.
¿Qué deben hacer los desarrolladores de cripto si sospechan de una compromiso?
Los desarrolladores deben rotar los tokens de GitHub, las claves SSH, las credenciales de la nube y cualquier clave de billetera de cripto. Deben auditar los pipelines de CI/CD en busca de actividad no autorizada y revisar los repositorios en busca de commits no verificados.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Randa Moses
Randa Moses es editora y reportera en Cryptopolitan, donde cubre tecnología, IA, robótica, criptomonedas, estafas y ciberataques. Ha trabajado en el espacio de las criptomonedas desde 2017. Ocupó cargos en Forward Protocol, AmaZix y Cryptosomniac. Randa posee un grado en Ingeniería Eléctrica y Electrónica de la Universidad de Bradford.









