



Aztec Labs traza una línea con el producto obsoleto Aztec Connect después de una explotación de $2.1 millones

- El ataque a Aztec Connect se debió a un error incompleto en la verificación de pruebas que permitió retiros fraudulentos eludir los controles de validación.
- Dado que Aztec Connect era totalmente descentralizado y fue abandonado hace años, la vulnerabilidad no puede parchearse y el protocolo no puede pausarse.
- Aztec Labs y la Fundación Aztec enfatizaron que el exploit no afecta a la red actual de Aztec ni al token AZTEC.
Se ha informado que el contrato inteligente de Aztec Connect perdió $2.1 millones después de que un atacante aprovechó una falla de verificación en el puente de privacidad que se cerró hace tres años. Este ataque también viene con un giro, ya que la falla está más allá de la capacidad de parcheo de cualquiera según el equipo de Aztec Labs.
Los fondos robados incluían aproximadamente 909 ETH, 270,000 DAI y 167 wstETH, según la firma de seguridad blockchain BlockSec, que marcó la transacción sospechosa a través de su sistema de monitoreo Phalcon.
Antes de que fuera obsoleto por Aztec Labs en marzo 2023, Aztec Connect era un puente zk-rollup que permitía a los usuarios interactuar con protocolos DeFi como Aave y Lido mientras protegía los detalles de la transacción mediante pruebas de conocimiento cero. Aztec Labs dejó de ejecutar su secuenciador en marzo de 2024.
El token AZTEC ha subido más del 5% a la hora del informe de Cryptoplitan.
¿Cuál fue la falla que permitió al atacante explotar Aztec Connect?
La falla se debió a una discrepancia que involucraba el límite entre el conjunto de transacciones verificadas y el procesamiento de liquidación en L1 según el análisis de BlockSec Phalcon en X.
Según la firma de seguridad CertiK, la falla fue una validación incompleta de los datos de prueba presentados.
Una función del contrato verificaba solo el comienzo de la prueba, mientras que las instrucciones de transferencia de tokens incrustadas en otro lugar no se verificaban, y esto fue lo que permitió al atacante manipular los retiros.
¿Cuál es la respuesta de Aztec Labs a la explotación?
Aztec Labs confirmó que estaba investigando pero dijo que no tiene mecanismo para intervenir. "Aztec Connect fue obsoleto hace 3 años. Aztec Labs no posee claves de administrador ni control sobre el sistema; no puede ser pausado ni actualizado por nosotros", el equipo escribió en X.
En un comunicado separado, el Aztec Foundation publicó en X, afirmando que la fundación enfatizó que el incidente no tiene conexión con ningún contrato inteligente vinculado al token AZTEC ERC-20 o a la red Aztec actual, que se centra en contratos inteligentes privados.
"Aztec Connect fue obsoleto hace 3 años y Aztec Labs no retiene controles sobre el sistema", escribió Aztec Foundation.
Cuando Aztec Labs liquidó el puente, renunció a las claves de administrador de los contratos dado el hecho de que era un protocolo centrado en la privacidad. Sin embargo, la contrapartida es que una vez que las claves se han ido, nadie puede implementar una solución cuando surge una vulnerabilidad.
¿Cuál es el costo de la explotación?
Los contratos de Aztec Connect tenían aproximadamente $2.15 millones en valor total bloqueado antes del ataque, según Los datos de DefiLlama, y esos fueron los fondos a los que el explotador pudo acceder.
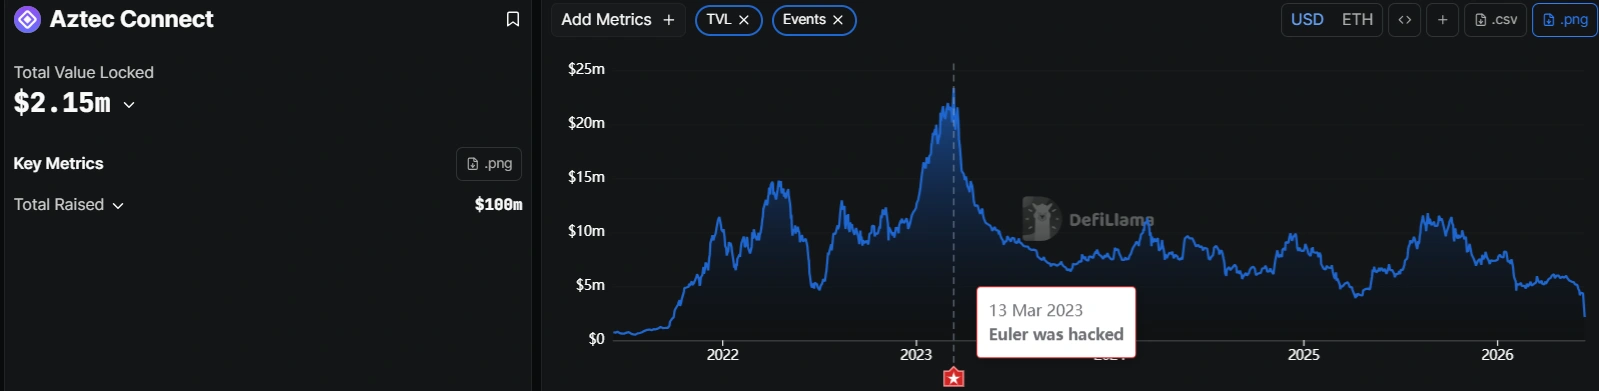
Los fondos no estaban monitoreados, y el equipo no hizo nada al respecto, ya que cualquier activo dejado dentro de ellos depende completamente de la integridad del código original.
La explotación de Aztec Connect también trae a la luz el riesgo recurrente para los usuarios que dejan sus fondos en contratos legados después de que un proyecto migra.
Las explotaciones de junio continúan acumulándose
Ya estamos a mitad del mes de junio, y con las explotaciones en aumento, los protocolos de criptomonedas parecen no tener un respiro. Mayo también estuvo salpicado de varias explotaciones, y las plataformas recientemente obsoletas están viendo un aumento de ataques
Cryptopolitan ha informado previamente sobre explotaciones que afectaron a Gnosis Pay y TesseraDAO en los primeros días de junio, con TesseraDAO perdiendo sola $2.5 millones en un ataque de acuñación y venta en BNB Chain.
Según Los datos de DeFiLlama, las explotaciones de junio ya han alcanzado aproximadamente $43.93 millones en pérdidas acumuladas a mediados de mes.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Qué es Aztec Connect y por qué fue explotado?
Aztec Connect era un puente zk-rollup en Ethereum que proporcionaba privacidad para transacciones DeFi. Fue descontinuado en marzo de 2023 y, dado que el equipo renunció a las claves de administrador, un fallo de verificación en su contrato inteligente inmutable no pudo ser parcheado, lo que permitió a un atacante drenar aproximadamente 2,1 millones de dólares el 14 de junio de 2026.
¿Afecta el exploit de Aztec Connect al token AZTEC o a la red actual de Aztec?
No. Tanto Aztec Labs como la Fundación Aztec confirmaron que los contratos explotados no tienen conexión con el token ERC-20 AZTEC ni con ningún contrato inteligente relacionado con la red actual de Aztec.
¿Cómo explotó el atacante el contrato?
Según el análisis de BlockSec, la causa raíz fue una discrepancia entre la verificación de las transacciones de rollup del contrato y su lógica de procesamiento de liquidación en L1, lo que permitió al atacante engañar al contrato para que liberara fondos que no debería haber liberado.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









