






مخترقون روس ينشرون برنامج GrassCall الخبيث لسحب محافظ العملات المشفرة عبر قوائم وظيفية وهمية
 شوماس هومايون
3 دقائق قراءة

- قام مخترقون روسيون بتوزيع برنامج خبيث عبر تطبيق اجتماعي مزيف يُدعى GrassCall لسحب محافظ العملات الرقمية.
- تُربط هذه الحملة الهندسة الاجتماعية بمجموعة الجريمة السيبرانية Crazy Evil.
- تستهدف المجموعة الضحايا عبر عروض وظيفية مزيفة على منصات التواصل الاجتماعي ومواقع الوظائف في مجال Web3.
كجزء من حملة هندسة اجتماعية، يُزعم أن المخترقين يرسلون عروض عمل وهمية للباحثين عن عمل في مجال الويب 3 بقصد خبيث. وقد تم مؤخراً استخدام تطبيق اجتماع مشبوه يُدعى 'GrassCall' لنشر برمجيات خبيثة تقوم بسحب محافظ العملات المشفرة للمستخدمين.
يُزعم أن الاحتيال يتم تنفيذه من قبل فريق مخترقين روسي يُعرف بـ "Crazy Evil." وتختص هذه المجموعة من المجرمين السيبرانيين بهجمات الهندسة الاجتماعية التي تخدع المستخدمين لتثبيت برمجيات مصابة على أجهزة Mac وWindows.
تستهدف مجموعة Crazy Evil بشكل شائع الأشخاص في مجال العملات المشفرة، حيث تروج لفرص عمل وألعاب وهمية عبر مواقع التواصل الاجتماعي المختلفة. وقالت شركة الأمن السيبراني Recorded Future إنها ربطت "أكثر من عشرة عمليات احتيال نشطة على وسائل التواصل الاجتماعي" بـ Crazy Evil.
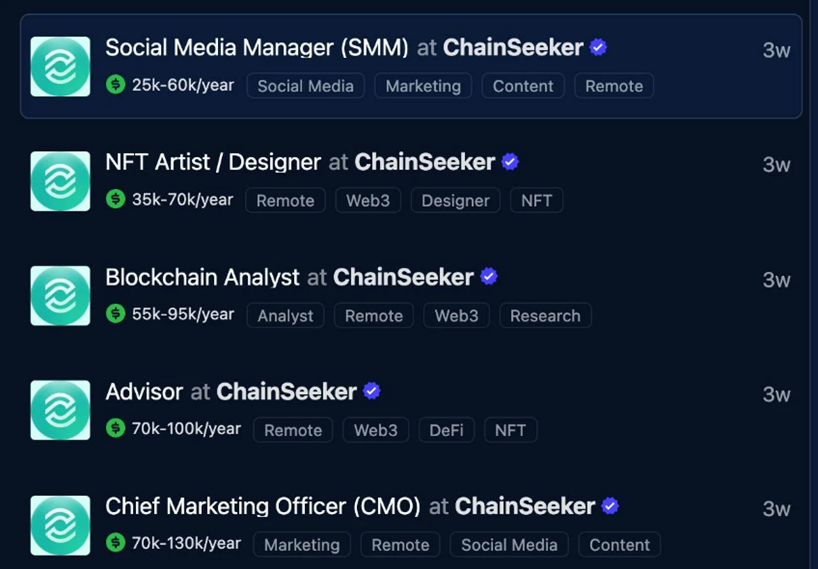
نشر المخترقون وظائف وهمية لشركة وهمية تسمى ChainSeeker.io
ومؤخراً، ظهرت تقارير عن شركة احتيال وهمية أخرى. هذه المرة، كانت الشركة تسمى ChainSeeker.io، وفقاً لـ مستخدم على منصة X.
ووفقاً لـ التقارير، أنشأ الفاعلون الشريرون ملفات تعريف شركات وهمية لـ ChainSeeker.io على LinkedIn، حيث كانوا يرسلون قوائم وظائف متميزة. وشملت منصات التوظيف الشهيرة الأخرى التي شوهدت فيها القوائم الوهمية CryptoJobList وWellFound.
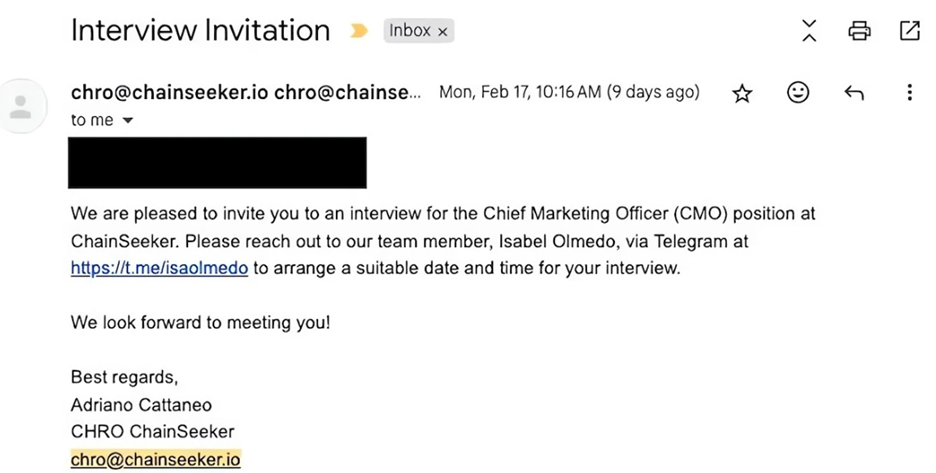
تم التواصل مع جميع المتقدمين للوظائف عبر البريد الإلكتروني، الذي طلب منهم الاتصال برئيس التسويق في الشركة عبر Telegram.
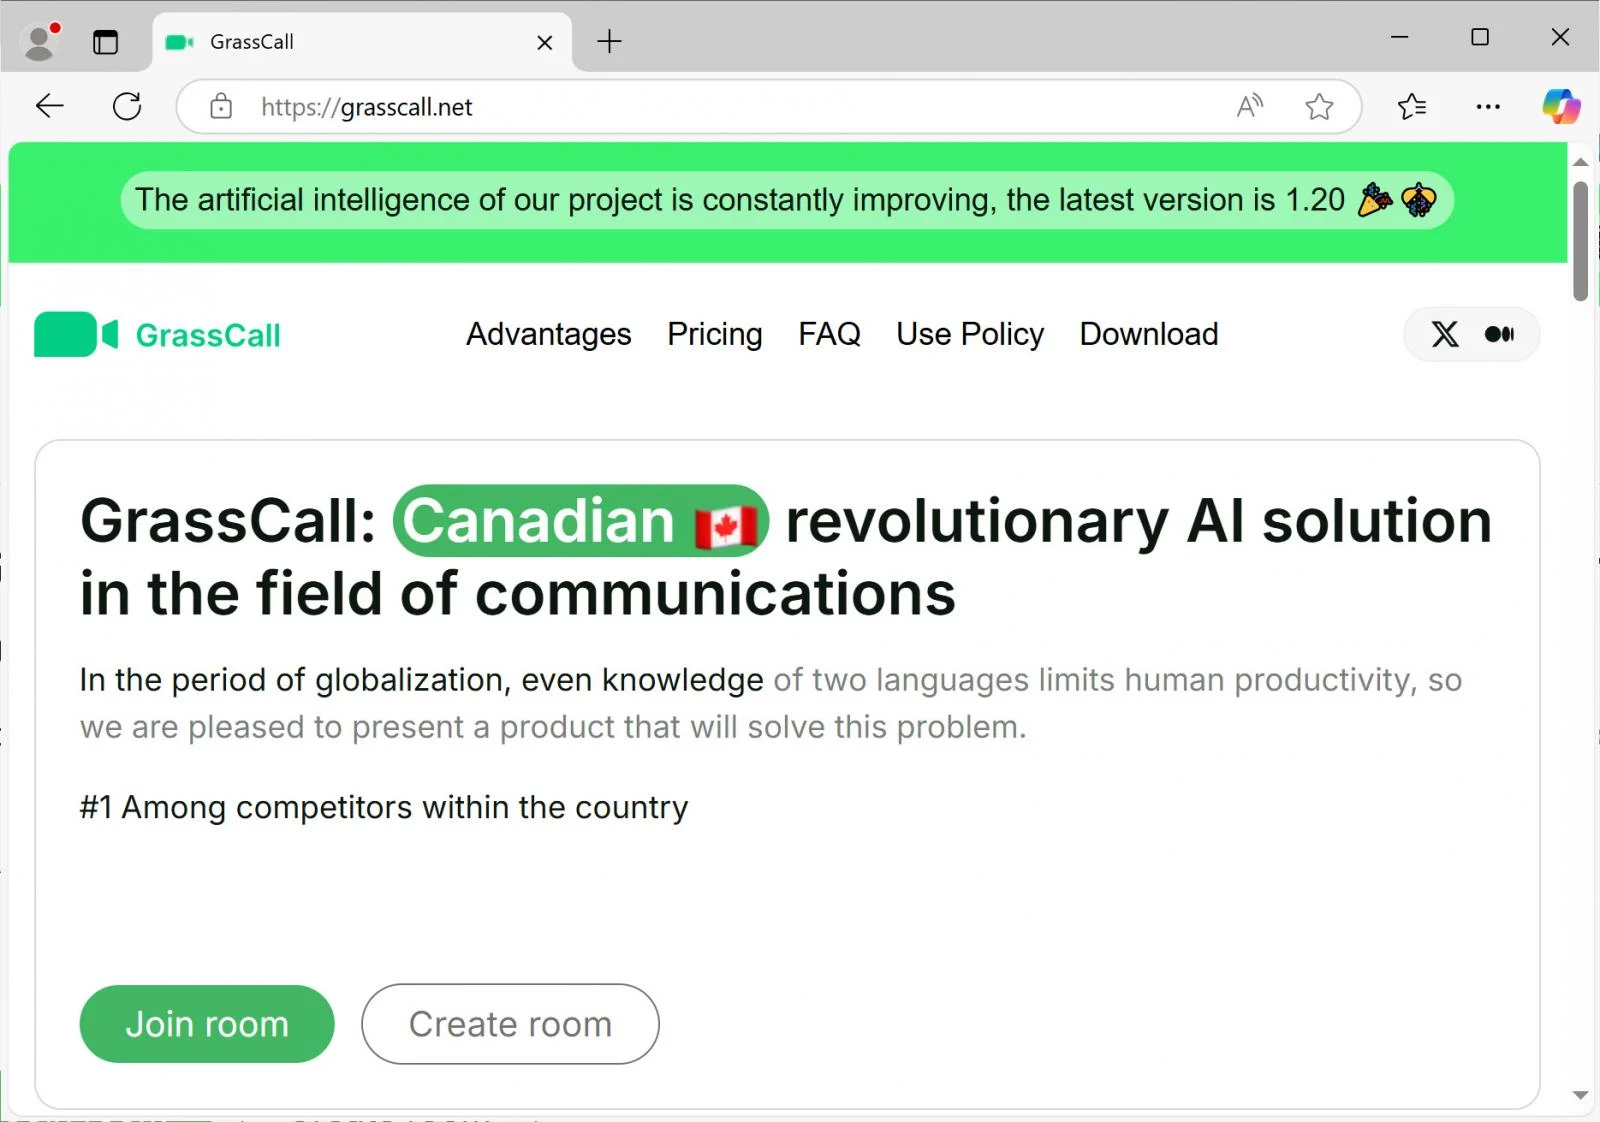
ثم يطلب الرئيس من المستخدم تنزيل تطبيق مكالمات فيديو يُدعى 'GrassCall' من موقع محذوف الآن. اعتماداً على متصفح المستخدم، سيقدم الموقع عميل Mac أو Windows.
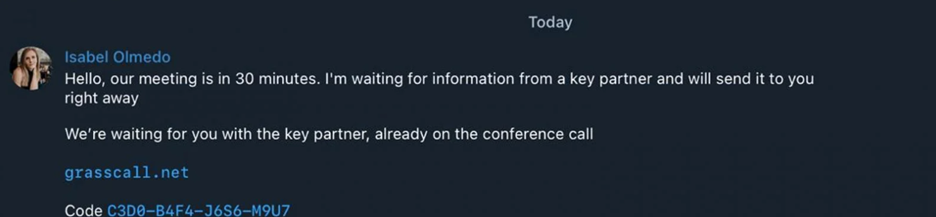
بعد تنزيل التطبيق، يُطلب من المستخدمين إدخال رمز تم مشاركته مع مدير التسويق عبر Telegram في الدردشة. ثم يوفر الموقع إما عميل Mac "GrassCall_v.6.10.dmg" [VirusTotal] أو عميل Windows "GrassCall.exe" [VirusTotal]. بمجرد إدخال الرمز الصحيح، تقوم كلتا التطبيقين بتثبيت مسروق للمعلومات، مثل Rhadamanthys (على Windows)، أو برمجيات الوصول عن بعد (RATs)، أو برمجيات خبيثة أخرى. على أجهزة Mac، يتم تثبيت برمجيات Atomic (AMOS) Stealer.
بمجرد التثبيت، يجمع الفيروس عناوين المحافظ، وملفات تعريف الارتباط للمصادقة، وكلمات المرور المخزنة في المتصفح عبر الإنترنت ومفتاح Apple. يتم تحميل المعلومات المسروقة إلى خادم ويتم نشرها على قنوات Telegram المملوكة للفاعلين الخبثاء.
إذا تم العثور على محفظة، يستخدم المخترقون طريقة القوة الغاشمة لكسر كلمات المرور وسحب أصول المستخدم. ومن هذه الأصول، يدفع المخترقون للمستخدم الذي جعل الضحية غير المدركة تنزيل التطبيق الخبيث.
ووفقاً لمعلومات الدفع الصادرة علناً، يبدو أن أعضاء Crazy Evil يربحون عشرات الآلاف من الدولارات لكل ضحية.
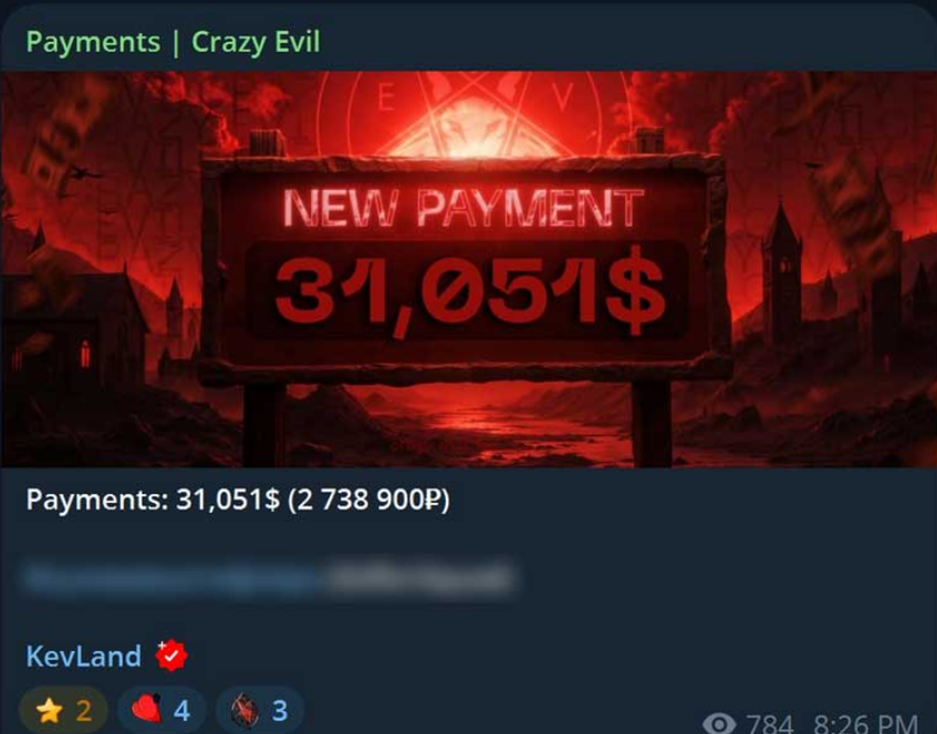
أعاد مستخدمون مختلفون سرد تجاربهم بعد التقدم لهذه الوظائف الاحتيالية. ونشر Cristian Ghita، وهو مستخدم على LinkedIn، على المنصة قائلاً: "بدت شرعية من جميع الزوايا تقريباً. حتى أداة مؤتمرات الفيديو كان لها حضور عبر الإنترنت مقنع إلى حد كبير."
المخترقون انتقلوا reportedly إلى حملة هندسة اجتماعية جديدة
باحث في الأمن السيبراني، Gonjxa، حدد أيضاً تطبيقات اجتماع مشبوهة تُدعى Gatherum وVibeCall. تم استخدام Gatherum في حملة سابقة من قبل مجموعة فرعية من Crazy Evil تُدعى "Kevland." ومن المثير للاهتمام أن علامتي هاتين التطبيقيتين متطابقتان تقريباً مع GrassCall. والآن، انتقل المحتالون إلى حملتهم الجديدة مع VibeCall، والتي يتم تداولها حالياً بين الباحثين عن عمل في الويب 3.
رداً على الاهتمام الذي لاقته هذه الهجمة عبر الإنترنت، تم reportedly إزالة قوائم وظائف Chain Seeker من قبل معظم منصات التوظيف.
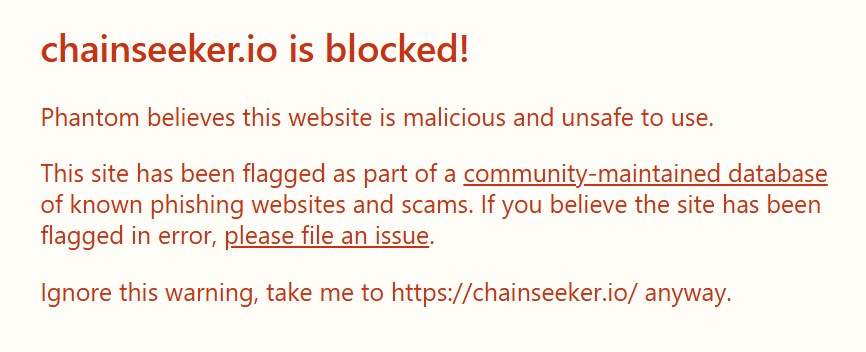
لا تظهر نتائج البحث على LinkedIn أي وظائف مرتبطة بـ Chainseeker.io بعد الآن. وفي الوقت نفسه، تم وضع علامة على موقعه في قواعد البيانات المجتمعية لكونه مشبوهاً. علاوة على ذلك، تم حذف حسابات LinkedIn لموظفي الشركة. يُنصح المستخدمون الذين تفاعلوا بالفعل مع المحتالين أو ثبّتوا تطبيقات مشبوهة على أجهزتهم بتغيير كلمات المرور ورموز المصادقة ونقل عملاتهم المشفرة إلى محافظ جديدة كإجراء احترازي. يُوصى أيضاً بتفعيل المصادقة الثنائية عبر تطبيق مصادقة على جميع المواقع التي تدعم هذه الميزة.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.
شوماس هومايون
شوماس كاتب محتوى تقني سابق وباحث.









