






المخترقون الكوريون الشماليون يطلقون برمجيات خبيثة مبنية على Nim على شبكات Web3 والعملات المشفرة


- مخترقون كوريون شماليون يستهدفون شركات ناشئة في مجال الويب 3 باستخدام دعوات اجتماعات زوم مزيفة.
- عائلة البرمجيات الخبيثة NimDoor تستخدم لغات برمجة متقدمة للهجمات على أجهزة ماك.
- يقوم المهاجمون بسرقة بيانات المتصفح وكلمات المرور ورسائل تليجرام من الضحايا.
أطلق المخترقون الكوريون الشماليون حملة برمجيات خبيثة متطورة تستهدف شركات Web3 والعملات المشفرة باستخدام برمجيات NimDoor الخبيثة.
حددت SentinelLabs أساليب هجوم متقدمة تجمع بين الهندسة الاجتماعية وتقنيات البرمجة المعقدة للتسلل إلى أنظمة Mac وسرقة المعلومات الحساسة.
المخترقون الكوريون الشماليون يخدعون الضحايا من خلال تحديثات اجتماع Zoom المزيفة
يبدأ المهاجمون الكوريون الشماليون هجماتهم بالتظاهر كجهات اتصال معروفة عبر رسالة Telegram، وطلب الضحايا لاحقاً تنظيم اجتماعات من خلال صفحات جدولة Calendly. يتم دعوة الضحايا عبر البريد الإلكتروني لتنزيل ما يبدو أنه تحديث شرعي لبرنامج Zoom، مع روابط اجتماعات Zoom مزيفة مضمنة.
يبني المهاجمون نطاقات تحتوي على ملفات خبيثة مقدمة كملفات تحديث دعم Zoom، مع أسماء نطاقات مصممة لتشبه عناوين URL لاجتماعات Zoom الفعلية. تحتوي النطاقات المزيفة على اختلافات مثل support.us05web-zoom.forum و support.us05web-zoom.cloud، وهي مشابهة جداً للنطاقات الويب الفعلية لـ Zoom المعروفة لدى المستخدمين.
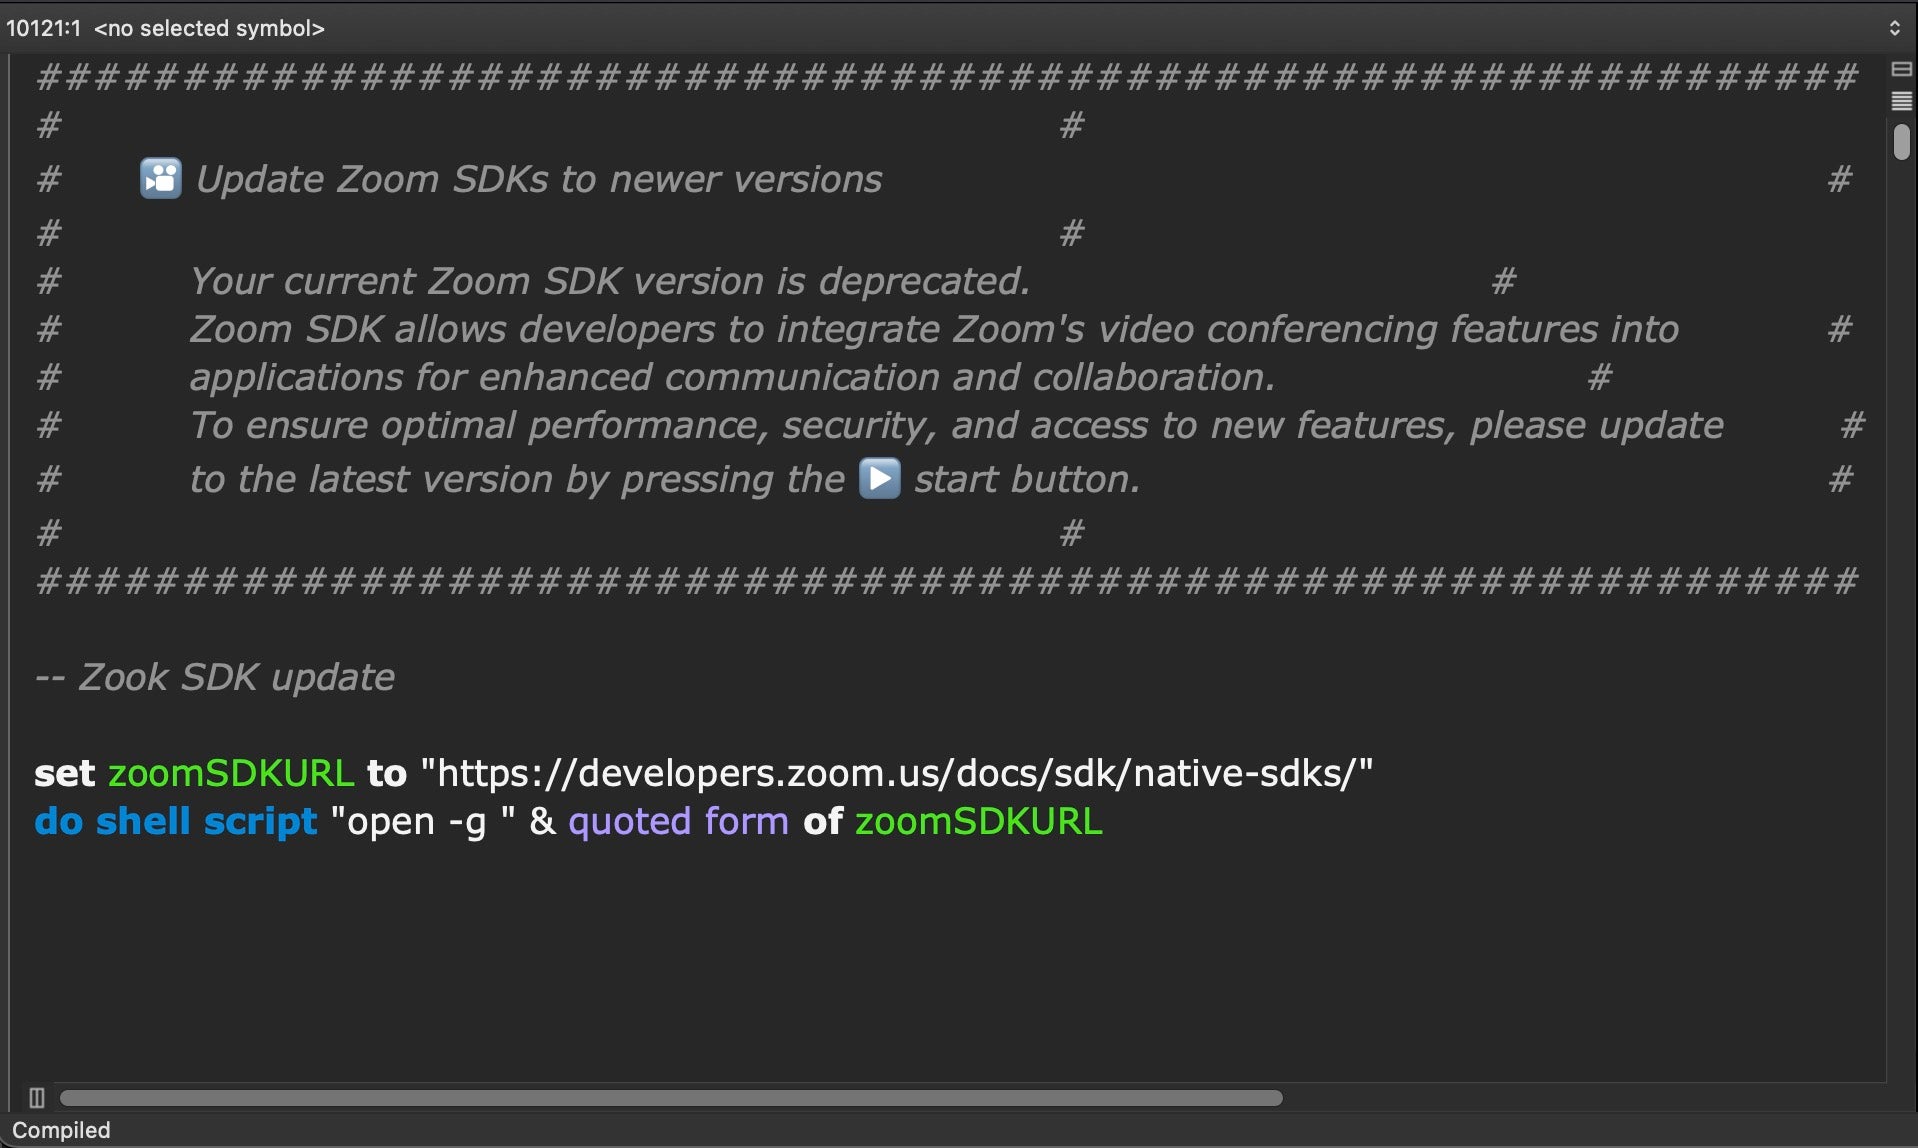
تحتوي برامج الهجوم على آلاف الأسطر من المساحات الفارغة لإخفاء غرضها، مما يجعلها تبدو أكبر وأكثر طبيعية من برامج الهجوم البسيطة. مخبأة داخل هذه البرامج هي ثلاثة أسطر فقط من كود الهجوم تقوم بتنزيل وتشغيل وحدات هجومية أخرى من الخوادم التي يديرها المهاجمون.
اكتشف باحثو SentinelLabs نطاقات متزامنة متعددة يستخدمها نفس المهاجمين، مما يشير إلى حملة واسعة النطاق كانت تؤثر على العديد من الضحايا بعناوين ويب مخصصة لكل ضحية. الأخطاء المطبعية في ملفات التحديث المزيفة، مثل "Zook SDK Update" بدلاً من "Zoom SDK Update"، يمكن اكتشافها وتتبعها بسهولة أكبر من قبل باحثي الأمان.
بمجرد تنفيذ التحديث المزيف من قبل الضحايا، يقوم البرمجيات الخبيثة بتحميل عنوان URL لإعادة توجيه Zoom شرعي مع ملف HTML. يقدم هذا العدوى الأولية على أنها شرعية بينما يبدأ بشكل خفي مكونات الهجوم الأساسية في الخلفية. يتم ذلك بهدف تضليل الضحايا ليعتقدوا أنهم نفذوا بنجاح عملية تحديث برنامج قياسية.
تسرق البرمجيات الخبيثة NimDoor كلمات المرور والبيانات الشخصية
تستخدم حملة البرمجيات الخبيثة NimDoor مسارين هجوميين منفصلين بمجرد إصابة أجهزة الكمبيوتر الخاصة بالضحايا بنجاح. يركز المسار الأول على سرقة المعلومات الشخصية بما في ذلك كلمات المرور، وبيانات المتصفح، وسجلات الدردشة من التطبيقات الشائعة. يقيم المسار الثاني وصولاً طويل الأمد إلى الأنظمة المخترقة من خلال برامج خلفية مخفية.
يستهدف البرمجيات الخبيثة متصفحات ويب متعددة بما في ذلك Google Chrome و Firefox و Microsoft Edge و Brave و Arc، وينسخ كلمات المرور المخزنة، وسجل التصفح، ومعلومات تسجيل الدخول المحفوظة. كما تسرق كلمات مرور النظام المخزنة في أنظمة إدارة كلمات المرور المدمجة في أجهزة Mac وتنسخ ملفات سجل الأوامر التي تظهر البرامج التي شغلها المستخدمون.
تستهدف مكون متخصص بيانات رسالة Telegram بشكل خاص، وسرقة قواعد بيانات الدردشة المشفرة ومفاتيح فك التشفير التي تسمح للمهاجمين بقراءة المحادثات الخاصة دون اتصال. تشمل معلومات Telegram المسروقة كل من ملفات الرسائل المشفرة والمفاتيح الخاصة اللازمة لفتح وقراءة تلك الرسائل.
يتم تغليف جميع المعلومات المسروقة وإرسالها إلى خوادم يسيطر عليها المهاجمون من خلال اتصالات مشفرة. ينشئ البرمجيات الخبيثة مجلدات مخفية على أجهزة الكمبيوتر المصابة لتخزين البيانات المنسوخة مؤقتاً قبل الإرسال، باستخدام أسماء مصممة لتبدو كملفات نظام شرعية.
يستخدم الهجوم لغات برمجة متقدمة بما في ذلك Nim و C++ التي تجد العديد من برامج الأمان صعوبة في اكتشافها. يتضمن البرمجيات الخبيثة ميزات تساعده على تجنب الكشف من قبل برامج الأمان، مثل التواصل من خلال اتصالات ويب مشفرة واستخدام أسماء ملفات ومواقع تبدو شرعية.
صمم المهاجمون البرمجيات الخبيثة لتعمل بشكل خاص على أجهزة Mac، مستفيدين من ميزات Mac المدمجة لإخفاء أنشطتهم والحفاظ على وصول مستمر إلى الأنظمة المصابة.
تضمن طرق الاستمرارية المتقدمة بقاء البرمجيات الخبيثة
يتضمن البرمجيات الخبيثة NimDoor طرقاً للحفاظ على الوصول إلى أجهزة الكمبيوتر المصابة حتى بعد إعادة تشغيل المستخدمين لأنظمتهم أو محاولة إزالة البرمجيات الخبيثة. يستخدم المهاجمون نهجاً ذكياً يعيد تثبيت البرمجيات الخبيثة تلقائياً كلما حاول المستخدمون إنهاء أو حذفها.
عندما يحاول المستخدمون إيقاف عملية البرمجيات الخبيثة أو إيقاف تشغيل أجهزة الكمبيوتر الخاصة بهم، يلتقط البرمجيات الخبيثة إشارات الإنهاء هذه ويكتب على الفور نسخاً احتياطية من نفسه إلى مواقع مخفية على النظام المصاب. يخلق هذا وضعاً حيث يؤدي محاولة إزالة البرمجيات الخبيثة إلى تشغيل عملية إعادة تثبيتها.
ينشئ البرمجيات الخبيثة ملفات نظام وهمية بأسماء مصممة لتبدو شرعية، مثل إنشاء مجلدات تسمى باسم خدمات Google ولكن مع اختلافات إملائية دقيقة لا يلاحظها المستخدمون عادةً. تحصل هذه الملفات الوهمية على أذونات تشغيل تلقائي تسبب تشغيل البرمجيات الخبيثة في كل مرة يتم فيها تشغيل الكمبيوتر.
يعمل مكون رئيسي كبرنامج مراقبة خفيف الوزن يتواصل مع خوادم المهاجمين كل 30 ثانية، وإرسال معلومات حول البرامج قيد التشغيل والانتظار لأوامر جديدة. يحدث هذا المراقبة من خلال اتصالات تبدو بريئة وتشبه حركة الويب العادية.
يتضمن البرمجيات الخبيثة أيضاً تأخيراً مدته 10 دقائق قبل أن يصبح نشطاً بالكامل، مما يساعده على تجنب الكشف من قبل برامج الأمان التي تفحص السلوك المشبوه على الفور. يجعل هذا التأخير البرمجيات الخبيثة تبدو كبرنامج عادي يستغرق وقتاً للبدء.
تجعل طرق الاستمرارية هذه للمخترقين الكوريين الشماليين البرمجيات الخبيثة صعبة الإزالة بشكل خاص بالنسبة للمستخدمين العاديين. كما تتطلب غالباً أدوات أمنية متخصصة أو مساعدة احترافية لتنظيف الأنظمة المصابة بالكامل.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فيغنيش كارونانيدهي
فيغنيش هو كاتب محتوى في مجال العملات الرقمية وصحفي متخصص في العملات الرقمية ومحرر محتوى ومدير وسائل التواصل الاجتماعي. عمل مع Watcher.guru وBeInCrypto وCoinGape وMilkroad وAirdrops لأكثر من 6 سنوات. تم صقل مهاراته في تغطية أخبار التكنولوجيا والروبوتات والأعمال والذكاء الاصطناعي خلال دراسته للحصول على درجة الماجستير في التجارة.









