






Kaspersky تثير قلقاً بشأن برمجيات خبيثة تسرق عبارات البذور للعملات المشفرة على الهواتف المحمولة


- تكتشف كاسبرسكي برنامج SparkKitty الخبيث الذي يستهدف عبارات البذور المشفرة عبر تقنية التعرف الضوئي على الحروف (OCR).
- اختراق البرنامج الخبيث متجر التطبيقات الرسمي ومتجر Google Play من خلال تطبيقات ملوثة.
- استهدفت الحملة مستخدمي جنوب شرق آسيا عبر ألعاب القمار وتطبيقات TikTok المعدلة منذ عام 2024.
كشف باحثو الأمان في Kaspersky عن حملة برمجيات خبيثة للهواتف المحمولة تستهدف مستخدمي العملات المشفرة من خلال تطبيقات مصابة.
تسرق برمجيات SparkKitty التجسسية لقطات شاشة للجهاز تحتوي على عبارات البذور باستخدام تقنية التعرف الضوئي على الحروف (OCR) عبر منصتي iOS وAndroid من خلال متاجر التطبيقات الرسمية.
برمجيات SparkKitty الخبيثة تتسلل إلى متاجر التطبيقات الرسمية مستهدفة العملات المشفرة
اكتشف باحثو Kaspersky حملة البرمجيات التجسسية SparkKitty في يناير 2025، بعد تحديدهم السابق لبرمجيات SparkCat الخبيثة التي تستهدف محافظ العملات المشفرة. يوزد التهديد الجديد تطبيقات خبيثة من خلال مصادر غير رسمية بالإضافة إلى منصات Google Play وApp Store الرسمية، حيث تم بالفعل إزالة التطبيقات المصابة من Google Play بعد إشعار الباحثين.
تهاجم SparkKitty منصتي iOS وAndroid بآليات تسليم متعددة لكل منهما. على نظام iOS، يتم تسليم حمولات البرمجيات الخبيثة من خلال أطر عمل تتنكر كمكتبات شرعية مثل AFNetworking.framework أو Alamofire.framework، أو مكتبات مشفرة تتنكر كـ libswiftDarwin.dylib. يقوم البرمجيات الخبيثة أيضاً بإدراج نفسها مباشرة في التطبيقات.
تعتمد أنظمة تشغيل Android لغتي Java وKotlin، مع استخدام نسخ Kotlin كوحدة Xposed خبيثة. تقوم معظم نسخ البرمجيات الخبيثة باختطاف جميع الصور على الأجهزة بشكل عشوائي، على الرغم من أن الباحثين اكتشفوا مجموعات خبيثة مماثلة تستخدم التعرف الضوئي على الحروف لمهاجمة صور محددة تحتوي على معلومات حساسة.
بدأت الحملة نشاطها منذ فبراير 2024 على الأقل، كما شاركت تكتيكات الاستهداف والبنية التحتية مع عملية SparkCat السابقة.
تمتلك SparkKitty نطاق وصول أوسع من هجوم SparkCat المستهدف على عبارات البذور الخاصة بالعملات المشفرة، لأنها تقوم بجلب جميع الصور المتاحة من الأجهزة المصابة. وهذا لديه القدرة على حصاد أنواع أخرى من المعلومات المالية والشخصية الحساسة المخزنة في معرض الصور بالأجهزة.
تعديلات تيك توك من متاجر غامضة تعمل كقناة إصابة رئيسية
عثر محللو كاسبرسكي على الحملة في البداية أثناء تتبع الروابط المشبوهة بانتظام التي كانت تنشر تعديلات لتطبيقات تيك توك لنظام أندرويد. كانت التطبيقات المعدلة تنفذ أكواد برمجية خبيثة إضافية عندما يقوم المستخدمون بتشغيل أنشطة التطبيق الرئيسية.
تم تقديم عناوين ملفات التكوين كأزرار داخل التطبيقات المخترقة، مما يؤدي إلى بدء جلسات WebView لعرض TikToki Mall، وهو بوابة تسوق عبر الإنترنت تقبل العملات المشفرة مقابل السلع الاستهلاكية.
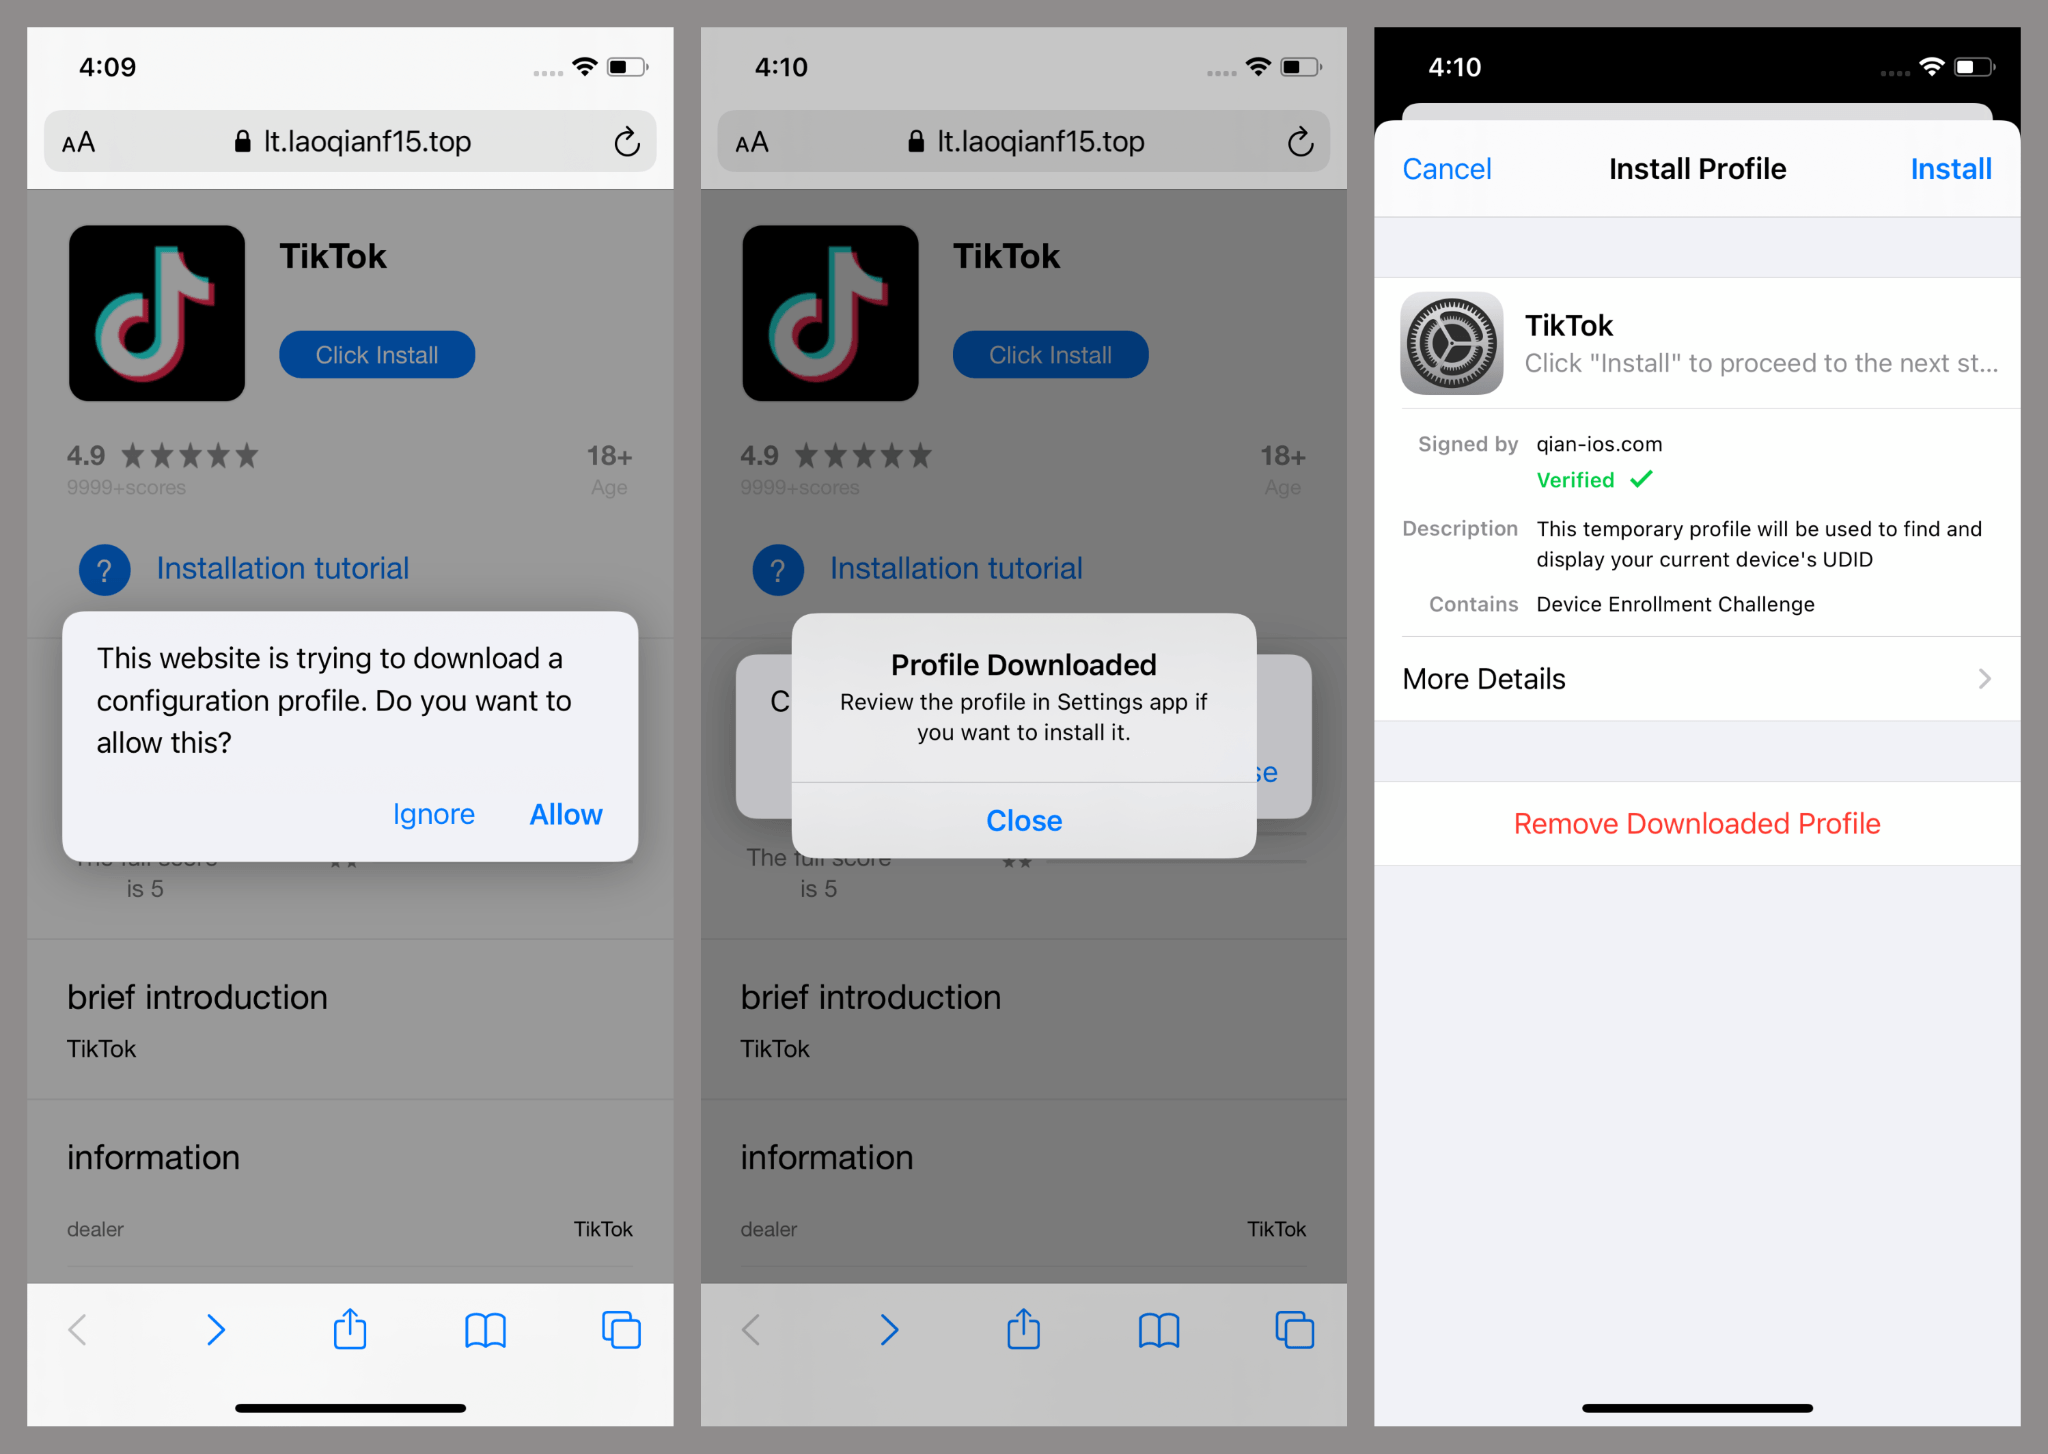
كان التسجيل والشراء مقصورين على طلب رموز الدعوة، لذا لم يتمكن الباحثون من تحديد شرعية المتجر أو ما إذا كان يعمل. تستغل قنوات الإصابة لنظام iOS ملفات تعريف برامج مطوري Apple المؤسسية لتجاوز قيود تثبيت التطبيقات العادية.
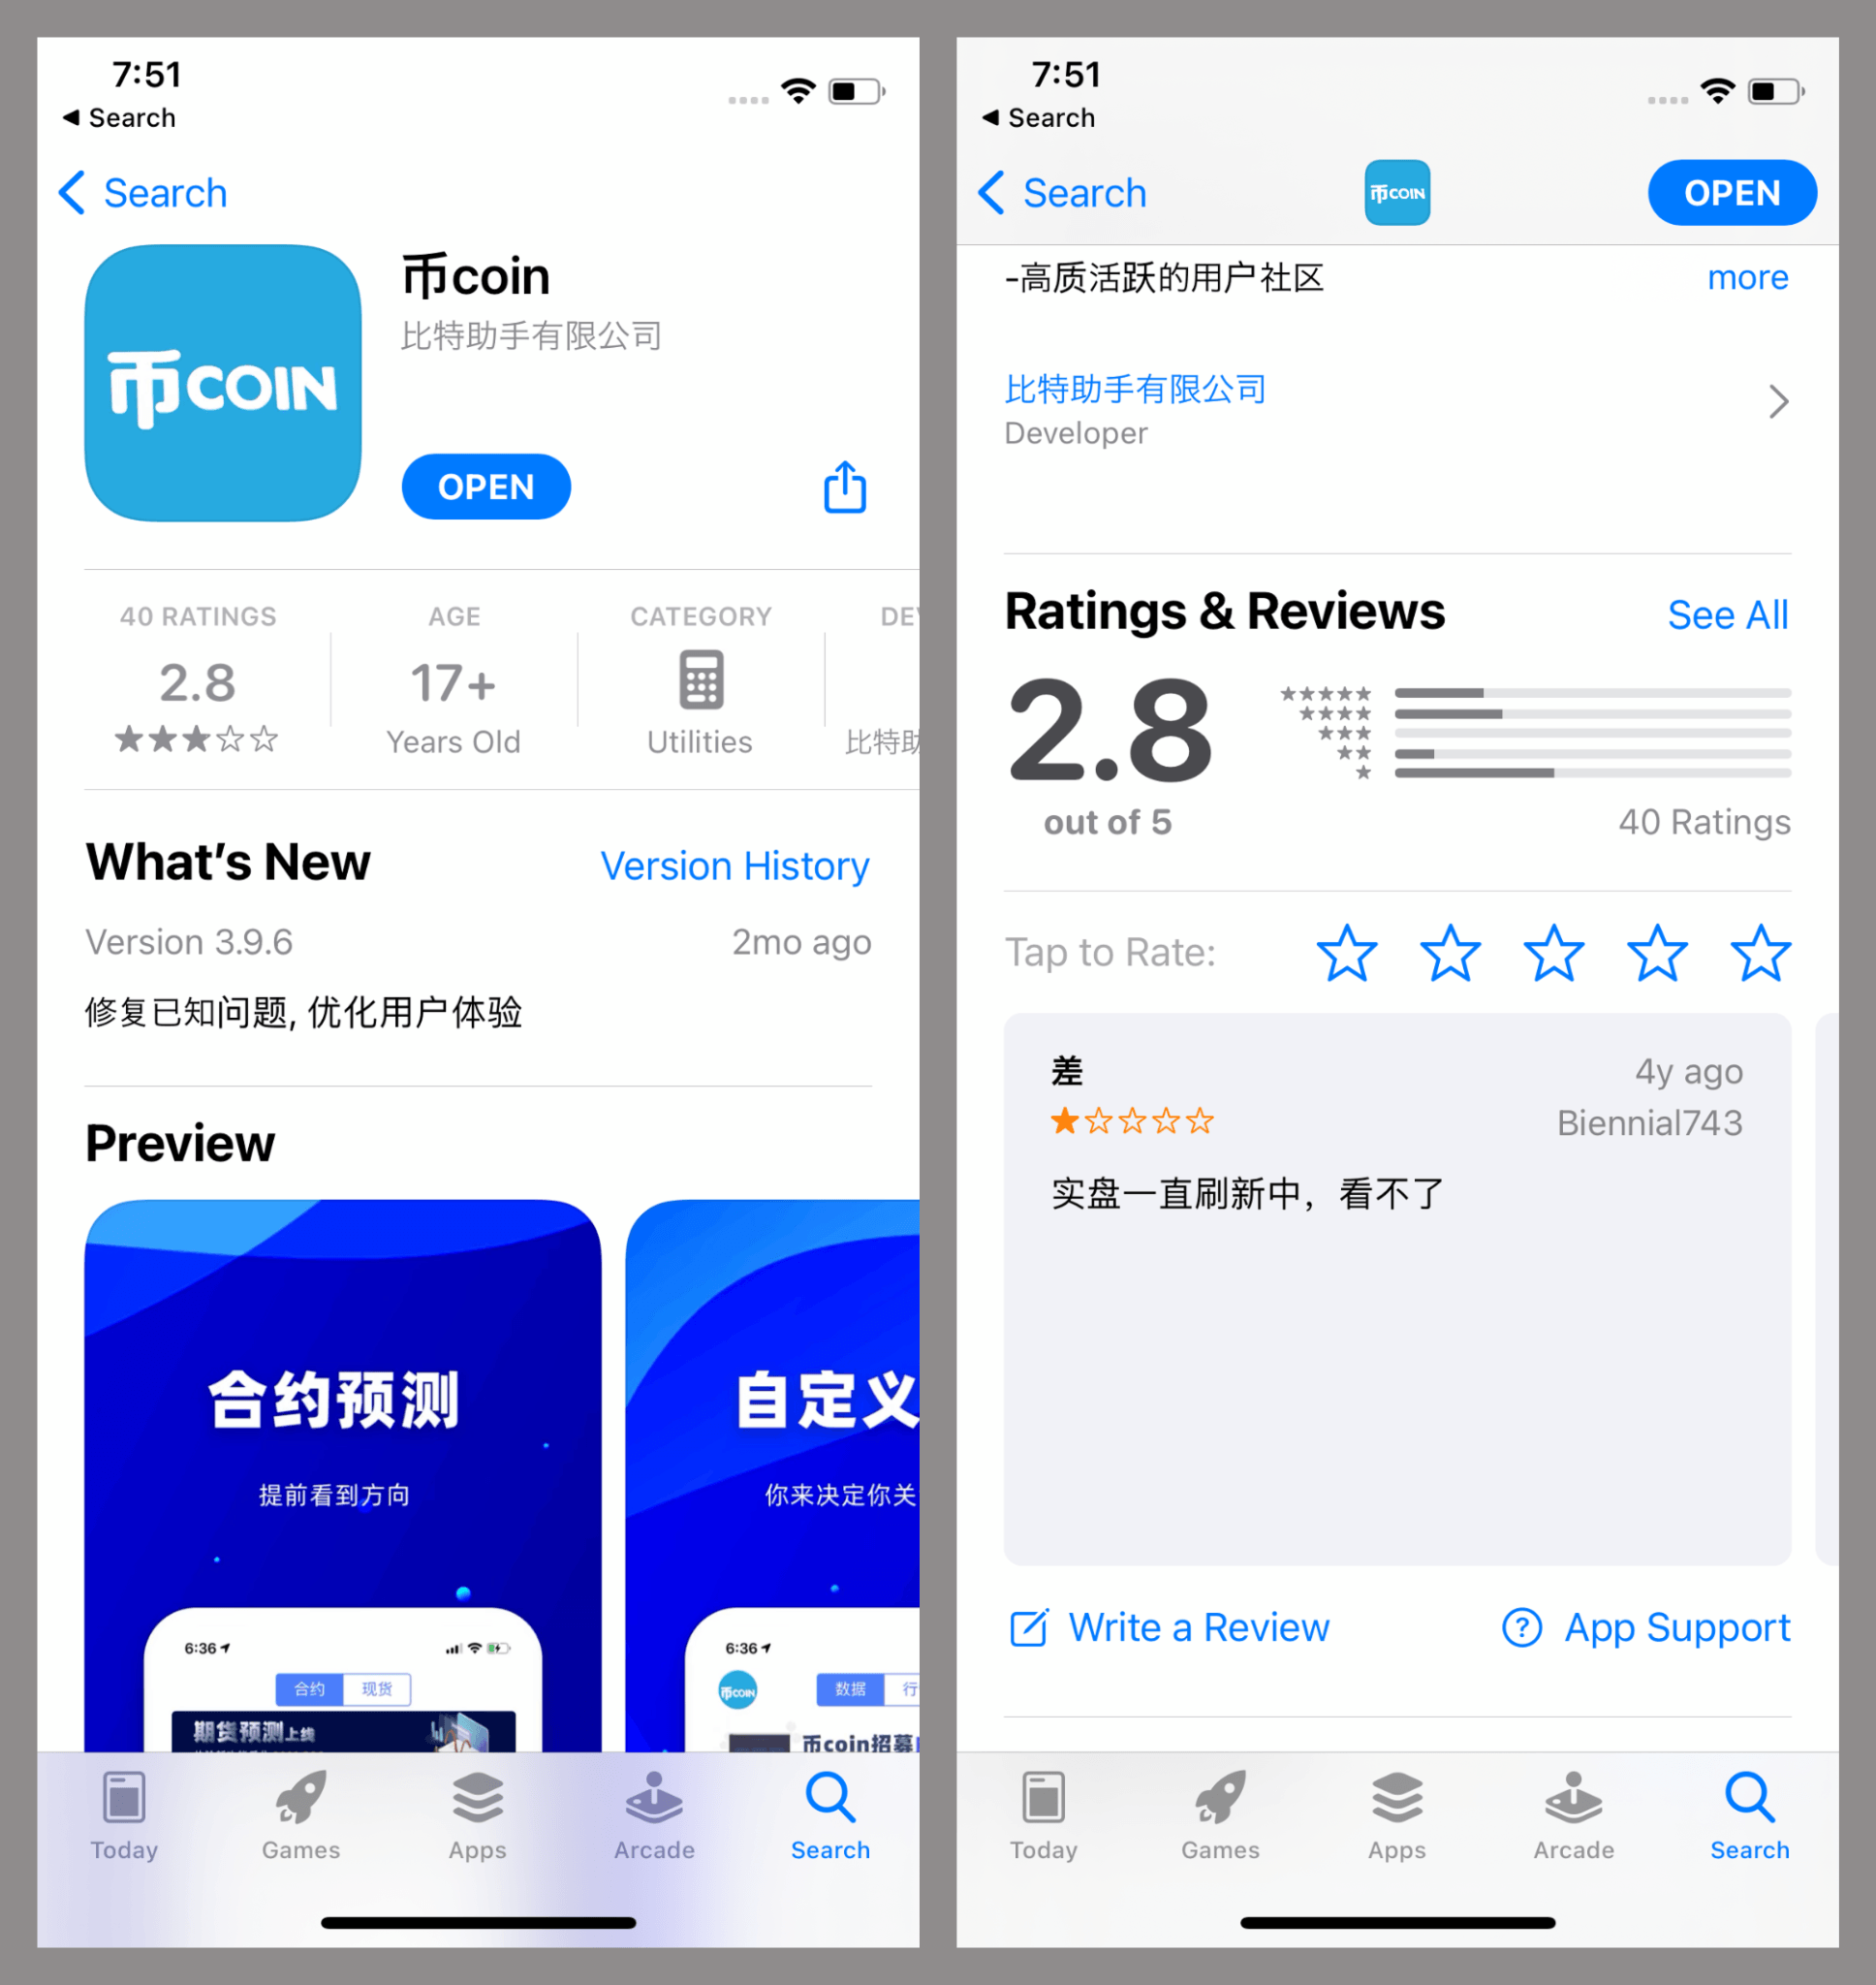
يستحوذ المهاجمون على الشهادات المؤسسية لتوزيع التطبيقات على مستوى المؤسسات، مما يتيح تثبيت التطبيقات الخبيثة على أي جهاز دون موافقة متجر التطبيقات. يُعد إساءة استخدام ملفات التعريف المؤسسية واحدة من التكتيكات الشائعة التي يستخدمها مطورو التطبيقات غير اللائقة مثل كازينوهات الإنترنت وكسر البرامج والتعديلات غير القانونية.
تطلب الإصدارات المصابة من تطبيقات تيك توك لنظام iOS صلاحيات معرض الصور أثناء بدء التشغيل، وهو ما غائب في الإصدارات الأصلية من تيك توك. تم دمج البرمجية الخبيثة في أطر عمل تتظاهر بأنها AFNetworking.framework وفئات AFImageDownloader المعدلة ومكونات أخرى من AFImageDownloaderTool.
تسرق متغيرات البرمجيات الخبيثة لنظام أندرويد الصور من خلال تطبيقات ذات طابع العملات المشفرة
تعمل نسخ Android من SparkKitty من خلال تطبيقات ذات طابع عملات مشفرة مع كود خبيث مدمج في نقاط الدخول. تطلب البرمجيات الخبيثة ملفات تكوين تحتوي على عناوين خوادم الأوامر والتحكم، وتقوم بفك تشفيرها باستخدام تشفير AES-256 في وضع ECB قبل إنشاء اتصال مع الخوادم البعيدة.
يحدث سرقة الصور من خلال عمليات من مرحلتين تتضمن بصمة الجهاز وآليات الرفع الانتقائية. تنشئ البرمجية الخبيثة تجزئات MD5 تجمع بين الرقم التسلسلي للجهاز (IMEI) وعناوين MAC وUUIDs عشوائية، وتخزن هذه المعرفات في ملفات على التخزين الخارجي.
تستخدم تطبيقات الكازينو تكامل إطار عمل LSPosed، وتعمل كوحدات Xposed خبيثة تقوم بربط نقاط دخول التطبيق. وصلت واحدة من تطبيقات المراسلة المصابة التي تحتوي على ميزات تبادل العملات المشفرة إلى أكثر من 10,000 تثبيت على Google Play قبل إزالتها بعد إشعارات كاسبرسكي.
تنتشر التطبيقات التقدمية عبر منصات احتيالية تروج لمخططات بونزي على منصات التواصل الاجتماعي الشهيرة. تطلب هذه الصفحات التي تحتوي على PWAs من المستخدمين تنزيل ملفات APK التي تسجل معالجات تنزيل المحتوى، ومعالجة صور JPEG وPNG من خلال تقنية التعرف الضوئي على الحروف (OCR) من Google ML Kit لتحديد لقطات الشاشة التي تحتوي على نصوص.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فيغنيش كارونانيدهي
فيغنيش هو كاتب محتوى في مجال العملات الرقمية وصحفي متخصص في العملات الرقمية ومحرر محتوى ومدير وسائل التواصل الاجتماعي. عمل مع Watcher.guru وBeInCrypto وCoinGape وMilkroad وAirdrops لأكثر من 6 سنوات. تم صقل مهاراته في تغطية أخبار التكنولوجيا والروبوتات والأعمال والذكاء الاصطناعي خلال دراسته للحصول على درجة الماجستير في التجارة.









