





مطورو العملات المشفرة يقعون في فخ مكالمات LinkedIn المزيفة، ويفقدون السيطرة على خطوط أنابيب الكود

- قام القراصنة بانتحال هوية جهات اتصال تجارية على لينكدإن ونشروا برمجيات خبيثة مخصصة لنظام ماكوس لاستهداف مطوري العملات الرقمية.
- تقوم المجموعة بسرقة بيانات الاعتماد واختراق خطوط أنابيب CI/CD.
- نفذت مجموعة JINX-0164 هجومًا مؤكدًا واحدًا على الأقل لسلسلة التوريد عبر حزمة npm مخترقة.
مجموعة من القراصنة، يُعرفون بـ JINX-0164، كانت تتواصل مع مطوري العملات المشفرة عبر LinkedIn وتدعوهم إلى اجتماعات مزيفة تؤدي إلى إصابة أجهزتهم ببرمجيات خبيثة مخصصة لنظام macOS.
تسرق البرمجيات الخبيثة بيانات اعتماد تسجيل الدخول وتسيطر على خطوط الأنابيب التي يستخدمها المطورون لبناء ونشر البرمجيات. نشرت شركة أمان السحابة Wiz نتائجها في 27 مايو 2026.
رابط الاجتماع المزيف يسقط برمجيات AUDIOFIX الخبيثة على أجهزة المطورين
ربط فريق الاستجابة للحوادث في Wiz المجموعة بهجمات تعود إلى منتصف عام 2025 على الأقل.
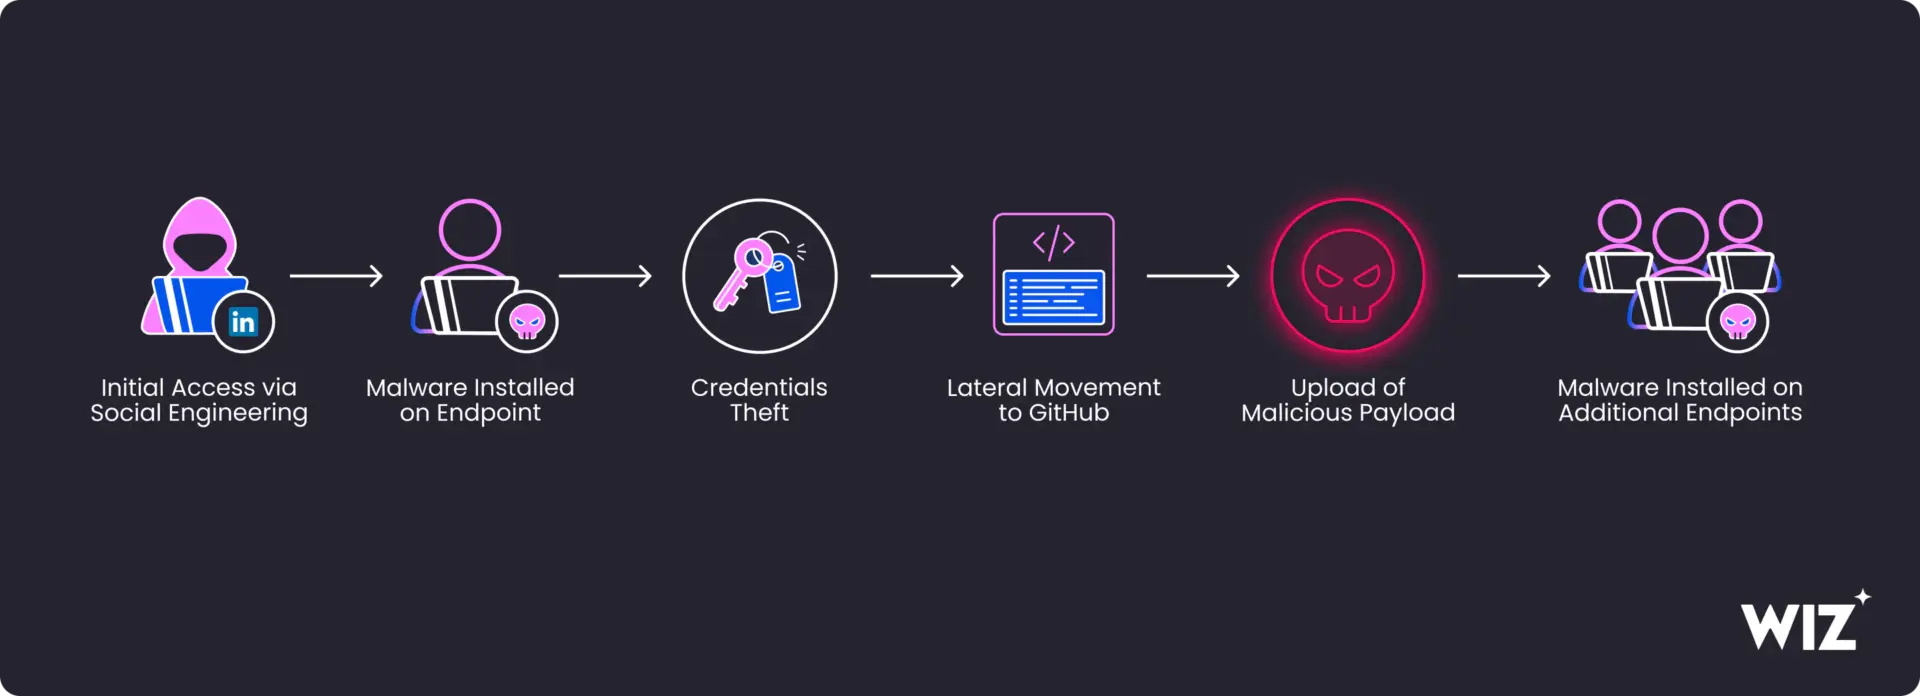
يصل المهاجمون إلى مطور على LinkedIn باستخدام ملف تعريف يبدو شرعياً، ويقترحون مكالمة عمل، ويرسلون رابطاً لموقع ويب مزيف مصمم ليبدو مثل Microsoft Teams أو أداة مؤتمرات فيديو مشابهة.
AUDIOFIX هو فيروس macOS يبدأ التثبيت بصمت عندما ينقر الضحية على ما يعتقد أنه رابط اجتماع. يعمل على أجهزة Mac التي تعمل بمعالجات Intel وApple Silicon ويتم تسليمه عبر سكريبت مخزن على موقع Apple مزيف. يضبط الفيروس نفسه للعمل بشكل مستمر بعد إعادة التشغيل، ويتظاهر بأنه مكون صوتي للنظام، ويتفاعل مع المهاجمين عبر HTTPS.
بمجرد وصوله إلى الجهاز، يجمع كلمات المرور المحفوظة من Keychain في macOS، وبيانات اعتماد المتصفح، ومفاتيح SSH، ورموز الوصول السحابي لـ AWS وGCP وAzure، وبيانات محافظ العملات المشفرة. بالإضافة إلى ذلك، اكتشفت Wiz أن المهاجمين كانوا يقومون بصيد كلمات المرور مباشرة وتخزينها في ملفات مشفرة.
يختلف JINX-0164 عن برمجيات التجسس الأخرى لأنه يستهدف مستودعات الشفرة البرمجية الداخلية وبنية التطوير.
في دراسة حالة من أوائل عام 2026، وثقت Wiz كيف استخدم المهاجمون رموز GitHub المسروقة لاستخراج الأسرار من خطوط أنابيب CI/CD باستخدام أداة مفتوحة المصدر تسمى nord-stream. ثم حقنوا برمجيتهم الخبيثة AUDIOFIX في المستودعات الداخلية، متقمصين المطورين الشرعيين من خلال تزوير بيانات التزام Git ودفع التعليمات البرمجية الخبيثة إلى الفروع الرئيسية أو الاستيلاء على الفروع الموجودة.
أدى سحب المطورين الآخرين للبرامج من تلك المستودعات الملوثة وبناءها إلى إصابتهم تلقائياً. أصبح سير العمل الخاص بالتطوير داخل المنظمة آلية للتوزيع. وقد التقط وضع Vigilant في GitHub، الذي يحدد الالتزامات التي تفتقر إلى توقيعات GPG الموثقة، عملية انتحال الهوية في حالة واحدة على الأقل.
نفذت المجموعة أيضاً هجوماً مؤكداً على سلسلة التوريد لحزمة npm عامة. في 7 أبريل 2026، قام JINX-0164 بتحميل برمجية خبيثة على الإصدار 4.9.1 من @velora-dex/sdk، حيث حقن أمراً مشفراً بصيغة base64 يقوم بجلب وتنفيذ نص برمجي عن بُعد لنشر MINIRAT. وهو جسر خلفي خفيف الوزن مبني بلغة Go يركز على الاستمرارية وتنفيذ الأوامر عن بُعد.
يستهدف المهاجمون النقد والشفرة البرمجية من مطوري العملات المشفرة
تشارك AUDIOFIX وMINIRAT نطاقات القيادة والتحكم مثل datahub[.]ink، cloud-sync[.]online، وbyte-io[.]us. المهاجمون يوجهون أنشطتهم عبر Mullvad VPN وAstrill VPN وExpressVPN لإخفاء موقعهم الحقيقي.
وجدت Wiz أوجه تشابه تكتيكية مع مجموعات التهديدات الكورية الشمالية UNC1069 وSapphire Sleet، لكنها لم تجد أي تداخل مباشر في البنية التحتية. وتصفهم بـ JINX-0164 كفاعل تهديد مستقل ودافع بالربح المادي.
في مايو، اخترق القراصنة أكثر من 170 حزمة على npm وPyPI، بما في ذلك مكتبة Python الرسمية لـ Mistral AI. وكشف هذا الهجوم عن رموز GitHub ومفاتيح السحابة الإلكترونية المملوكة لمطوري العملات المشفرة والذكاء الاصطناعي. وكان هذا أيضاً أول حالة موثقة لحزم ضارة تحمل شهادات أصالة SLSA Build Level 3 صالحة، مما يكسر نموذج الثقة المشفر المصمم للتحقق من سلامة البناء.
عادةً ما يؤدي اختراق مطوري العملات المشفرة والذكاء الاصطناعي إلى الحصول على نقد وشفرة برمجية قيمة. يجب على مختبرات/شركات العملات المشفرة تعزيز تدابير الأمن السيبراني ومراجعة خطوط أنابيب CI/CD الخاصة بهم بحثاً عن أي وصول غير مصرح به أو أنشطة خبيثة. تُعد إجراءات GitHub غير المصرح بها، والالتزامات ذات التوقيعات غير الموثقة، واتصالات VPN غير المعتادة جميعها علامات تحذيرية. يجب على المطورين الذين انضموا إلى اجتماعات تم إرسالها عبر LinkedIn فحص أجهزتهم بحثاً عن الفيروسات.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
الأسئلة الشائعة
ما هي JINX-0164؟
JINX-0164 هو فاعل تهديد مدفوع دافعًا ماليًا تم تحديده بواسطة شركة Wiz، وهو نشط منذ منتصف عام 2025 على الأقل.
كيف يبدأ هجوم JINX-0164؟
يتصل المهاجمون بالمطورين على لينكدإن باستخدام ملفات تعريف موثوقة، ويقترحون اجتماعًا افتراضيًا، ويرسلون رابطًا إلى نطاق ضار. عند تشغيل العميل الوهمي للاجتماع من قبل الضحية، يتم تسليم برمجية خبيثة لنظام ماكوس تسمى AUDIOFIX.
ماذا يجب أن يفعل مطورو العملات الرقمية إذا اشتبهوا في حدوث اختراق؟
يجب على المطورين تدوير رموز GitHub ومفاتيح SSH وبيانات اعتماد السحابة وأي مفاتيح محفظة للعملات الرقمية. كما يجب عليهم تدقيق خطوط أنابيب CI/CD بحثًا عن نشاط غير مصرح به، وفحص المستودعات بحثًا عن عمليات إدخال (commits) غير موثقة.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

راندا موسى
رندا موسى محررة وصحفية في كريبتوبوليتان تغطي التكنولوجيا والذكاء الاصطناعي والروبوتات والعملات الرقمية والاحتيال والاختراقات. عملت في مجال العملات الرقمية منذ عام 2017. شغلت مناصب في Forward Protocol وAmaZix وCryptosomniac. وتحمل رندا درجة البكالوريوس في الهندسة الكهربائية والإلكترونيات من جامعة برادفورد.









