





BitMEX تصد محاولة اختراق من مجموعة لاهيروس، وتكشف عناوين IP للمخترقين وعيوب العمليات


- منعت BitMEX محاولة اختراق من مجموعة لازاروس بدأت بعرض وظيفي مزيف على LinkedIn.
- استخدم المخترقون كودًا ضارًا في مستودع GitHub لمحاولة خداع موظف لدى BitMEX.
- اكتشفت BitMEX سجلات Supabase مكشوفة تحتوي على عناوين IP حقيقية وأسماء مستخدمين وآلات مصابة.
كشفت BitMEX الستار عن محاولة اختراق فاشلة من قبل مجموعة لاهيروس، وكشفت عن أخطاء فادحة من قبل مجموعة مرتبطة منذ فترة طويلة بوحدة الحرب السيبرانية في كوريا الشمالية.
ووفقاً لمقال مدون نُشر من قبل BitMEX يوم الجمعة، قام الفريق الآن بإعداد نظام مراقبة داخلي لمراقبة المزيد من حالات العدوى وربما التقاط أخطاء أمنية تشغيلية مستقبلية.
بدأت القصة عندما تم التواصل مع موظف في BitMEX عبر لينكدإن باقتراح للعمل على مشروع سوق NFT مزيف، لكن العرض تطابق مع تكتيك تصيد معروف يستخدمه لاهيروس، لذا أبلغ الموظف عن ذلك على الفور، مما بدأ تحقيقاً كاملاً.
تمكنت فريق أمان BitMEX من الوصول إلى مستودع GitHub شاركه المهاجم، والذي يحتوي على مشروع Next.js/React. لكن مدفوناً داخله كان الكود مصمماً لجعل الموظف ينفذ عن غير قصد حمولة ضارة على نظامه. لم يقم الفريق بتشغيل الكود، بل انتقل مباشرةً إلى التحليل.
BitMEX تفكك البرمجيات الخبيثة، وتجد بصمات لاهيروس
داخل المستودع، بحث مهندسو BitMEX عن مصطلح eval، وهو علم أحمر شائع في البرمجيات الخبيثة. كانت هناك سطر واحد من الكود معطلاً بالتعليقات، لكنه كشف عن النية. إذا كان نشطاً، لكان اتصل بـ "hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726" لجلب ملف تعريف ارتباط وتنفيذه. كان هذا النطاق مرتبطاً سابقاً بـ لاهيروس من قبل فريق Unit 42 التابع لشركة Palo Alto Networks، الذي يتتبع النشاط السيبراني لكوريا الشمالية منذ سنوات.
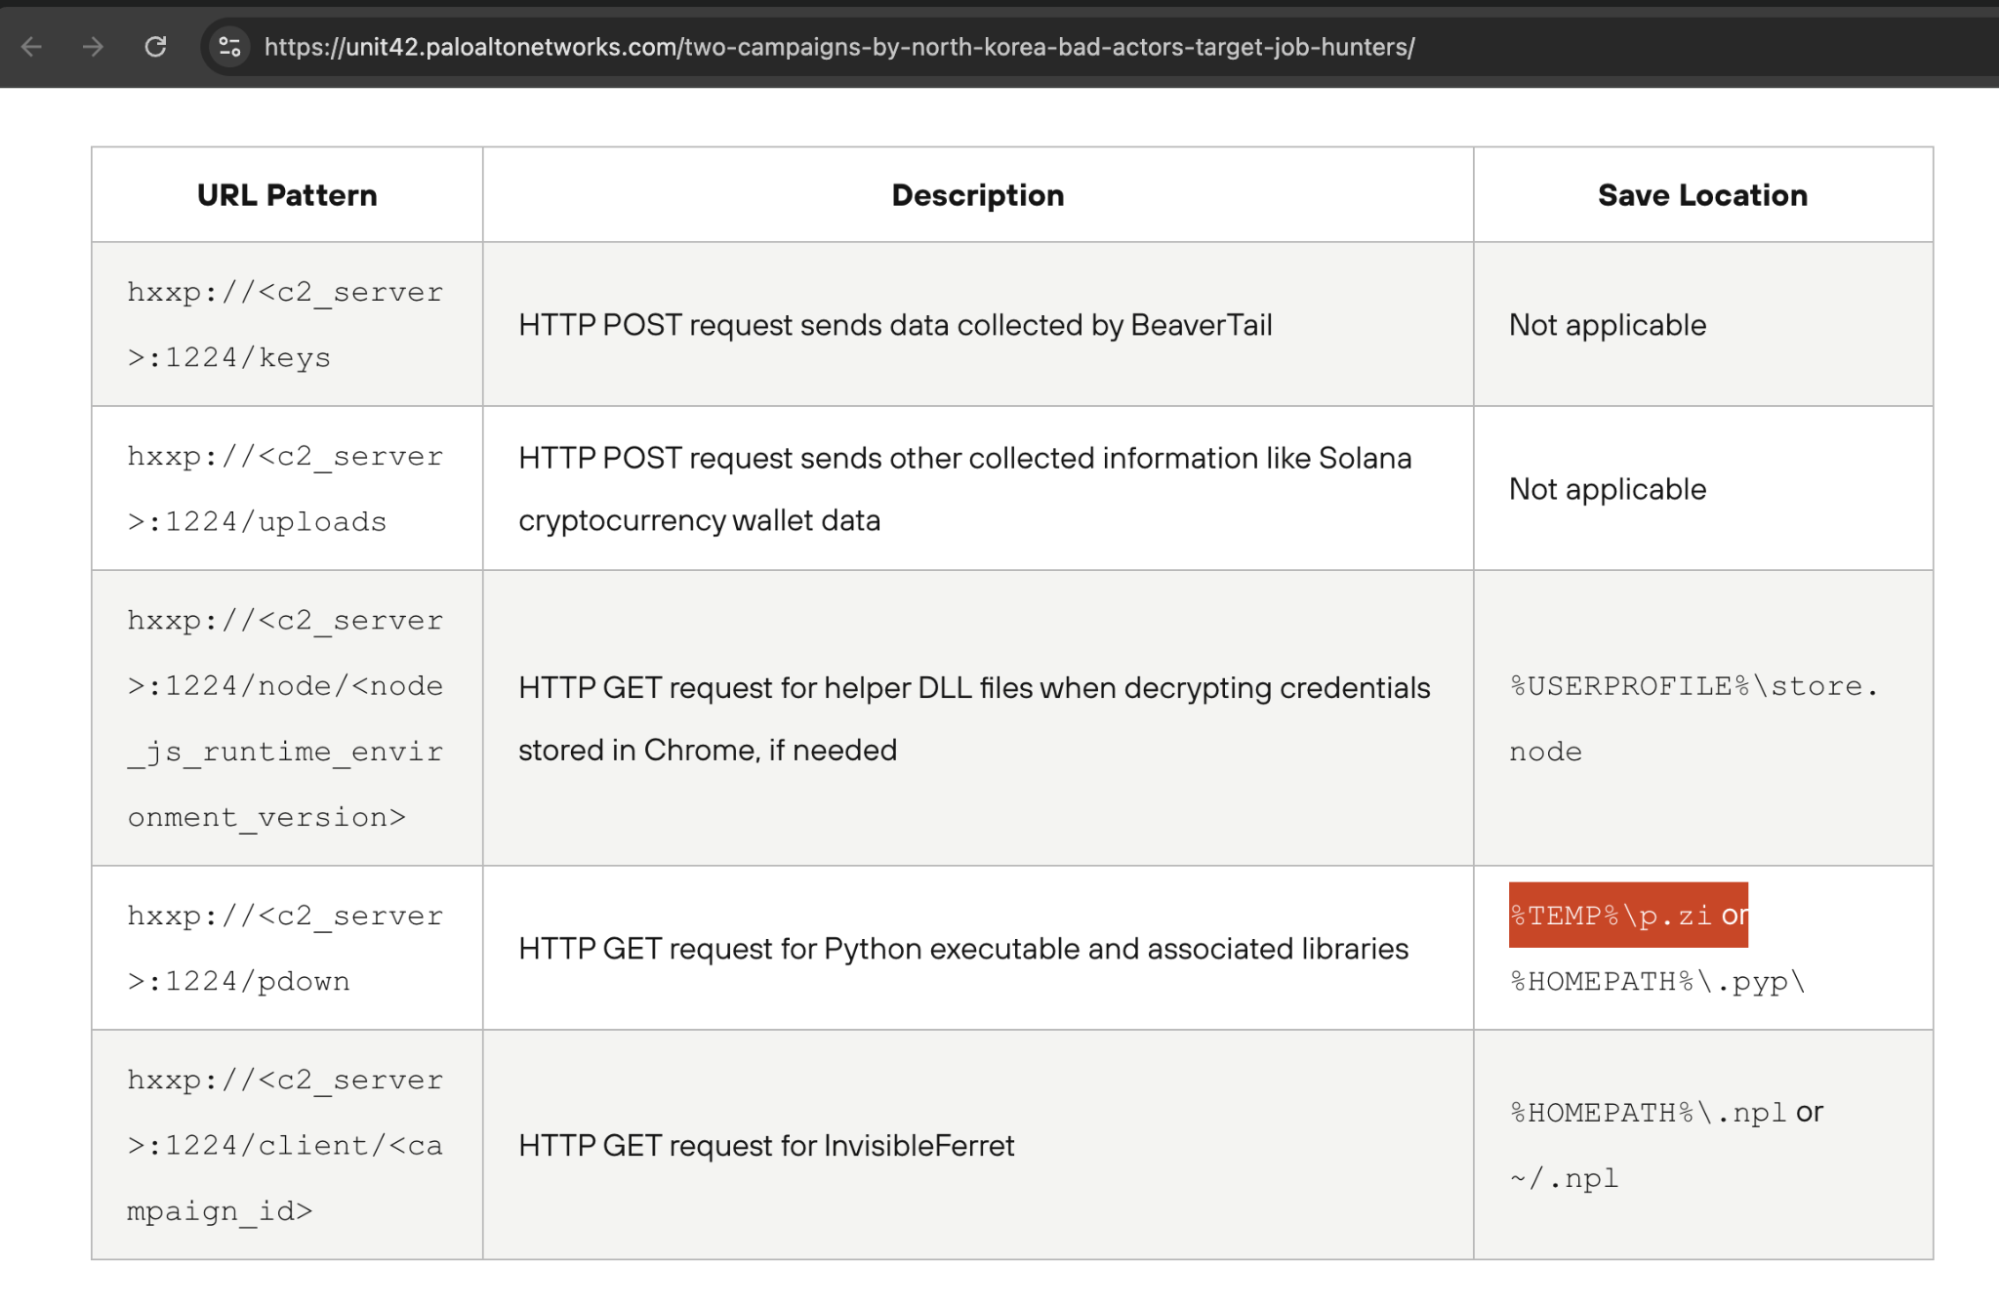
كان خط آخر نشطاً. أرسل طلباً إلى "hxxp://fashdefi[.]store:6168/defy/v5" ونفّذ الاستجابة. قام BitMEX بجلب ذلك الرمز البرجي (JavaScript) يدوياً ووجد أنه مشوّه بشدة. باستخدام webcrack، وهو أداة لفك تشويش الكود، أفادت التقارير أن الفريق نزع الطبقات. كان المخرج النهائي فوضوياً لكنه قابل للقراءة، حيث بدا وكأنه ثلاثة سكريبتات مختلفة ملتصقة ببعضها.
احتوى جزء من الكود على معرّفات لملحقات Chrome، مما يشير عادةً إلى برمجيات خبيثة لسرقة البيانات. بدا سلسلة واحدة، p.zi، وكأنها برمجيات خبيثة قديمة من لاهيروس مستخدمة في حملة BeaverTail، وهي عملية وثقتها Unit 42 سابقاً. قررت BitMEX عدم إعادة تحليل مكون BeaverTail، لأنه كان عاماً بالفعل.
بدلاً من ذلك، ركزوا على اكتشاف آخر: الكود متصل بمثيل Supabase. Supabase هو منصة خلفية للمطورين، تشبه إلى حد ما Firebase. المشكلة؟ لم يقم مطورو Lazarus بتأمينها. عندما اختبرها BitMEX، تمكّنوا من الوصول إلى قاعدة البيانات مباشرةً - بدون تسجيل دخول، بدون حماية.
المخترقون يكشفون سجلات الأجهزة المصابة وعناوين IP الخاصة بهم
كانت قاعدة بيانات Supabase تحتوي على 37 سجلاً للأجهزة المصابة. أظهر كل إدخال اسم المستخدم، واسم المضيف، ونظام التشغيل، وعنوان IP، والموقع الجغرافي، والطابع الزمني. لاحظ BitMEX أنماطاً - ظهرت بعض الأجهزة بشكل متكرر، مما جعلها تبرز كأجهزة مطور أو اختبار. اتبع تنسيق التسمية لمعظم أسماء المضيفين هيكل 3-XXX.
جاءت العديد من عناوين IP من مزودي VPN. استخدم مستخدم واحد، "فيكتور"، Touch VPN في كثير من الأحيان. آخر، "GHOST72"، استخدم Astrill VPN. لكن فيكتور أخطأ لاحقاً. ربط إدخال واحد به بعنوان IP مختلف - 223.104.144.97، وهو عنوان IP سكني في جياشينغ، الصين، تحت China Mobile. لم يكن هذا VPN. كان هذا على الأرجح عنوان IP الحقيقي لمشغل من لاهيروس. صنفته BitMEX كخطأ تشغيلي كبير.
ثم بنت BitMEX أداة لمواصلة الاتصال بقاعدة بيانات Supabase. منذ 14 مايو، جمعت الأداة 856 إدخالاً من قاعدة البيانات، والتي تعود إلى 31 مارس. من بينها، كانت هناك 174 تركيبة فريدة من أسماء المستخدمين وأسماء المضيفين. يعمل النظام الآن بشكل مستمر، بحثاً عن إصابات جديدة أو المزيد من الأخطاء من قبل المهاجمين.
من خلال فحص الطوابع الزمنية، وجد BitMEX أن نشاط لاهيروس ينخفض بين الساعة 8 صباحاً و1 ظهراً بتوقيت UTC، وهو ما يتوافق مع 5 مساءً إلى 10 مساءً في بيونغ يانغ. هذا يتطابق مع جدول عمل منظم، مما يوفر دليلاً إضافياً على أن المجموعة ليست مجرد مخترقين يعملون لحسابهم الخاص - إنها فريق منظم.
فريق الأمان يؤكد نمط لاهيروس والانقسام الداخلي
تمتلك مجموعة لاهيروس سجلاً معروفاً من هجمات الهندسة الاجتماعية. في حوادث سابقة مثل اختراق Bybit، خدعوا موظفاً في Safe Wallet لتشغيل ملف ضار. أعطاهم ذلك الوصول الأولي.
ثم تولى جزء آخر من الفريق الأمر، ودخل إلى بيئة AWS، وغيّر رمز الواجهة الأمامية لسرقة العملات المشفرة من المحافظ الباردة. قالت BitMEX إن هذا النمط يظهر أن المجموعة منقسمة على الأرجح إلى فرق متعددة - بعضها يقوم بالصيد الاحتيالي الأساسي، وآخرون يتعاملون مع الاختراقات المتقدمة بمجرد الحصول على الوصول.
كتبت BitMEX: "على مدار السنوات القليلة الماضية، يبدو أن المجموعة انقسمت إلى مجموعات فرعية متعددة ليست بالضرورة بنفس المستوى من التعقيد التقني". قال فريق الأمان إن هذه الحملة اتبعت نفس القالب. كانت الرسالة الأولية على LinkedIn بسيطة، ومستودع GitHub بدائياً.
لكن السكريبت ما بعد الاستغلال أظهر مهارة أكبر بكثير، وبُني بوضوح من قبل شخص أكثر خبرة. بعد فك تشويش البرمجيات الخبيثة، تمكنت BitMEX من استخراج مؤشرات الاختراق (IoCs) وتغذيتها إلى أنظمتها الداخلية.
أعادوا تسمية المتغيرات، ونظفوا السكريبت، وتبعوا طريقة عمله. الجزء الأول من الكود كان جديداً، وكان وفقاً للتقارير يرسل بيانات النظام (اسم المستخدم، عنوان IP، إلخ) مباشرةً إلى Supabase، مما يجعل التتبع سهلاً... لأي شخص يجد قاعدة البيانات المفتوحة.
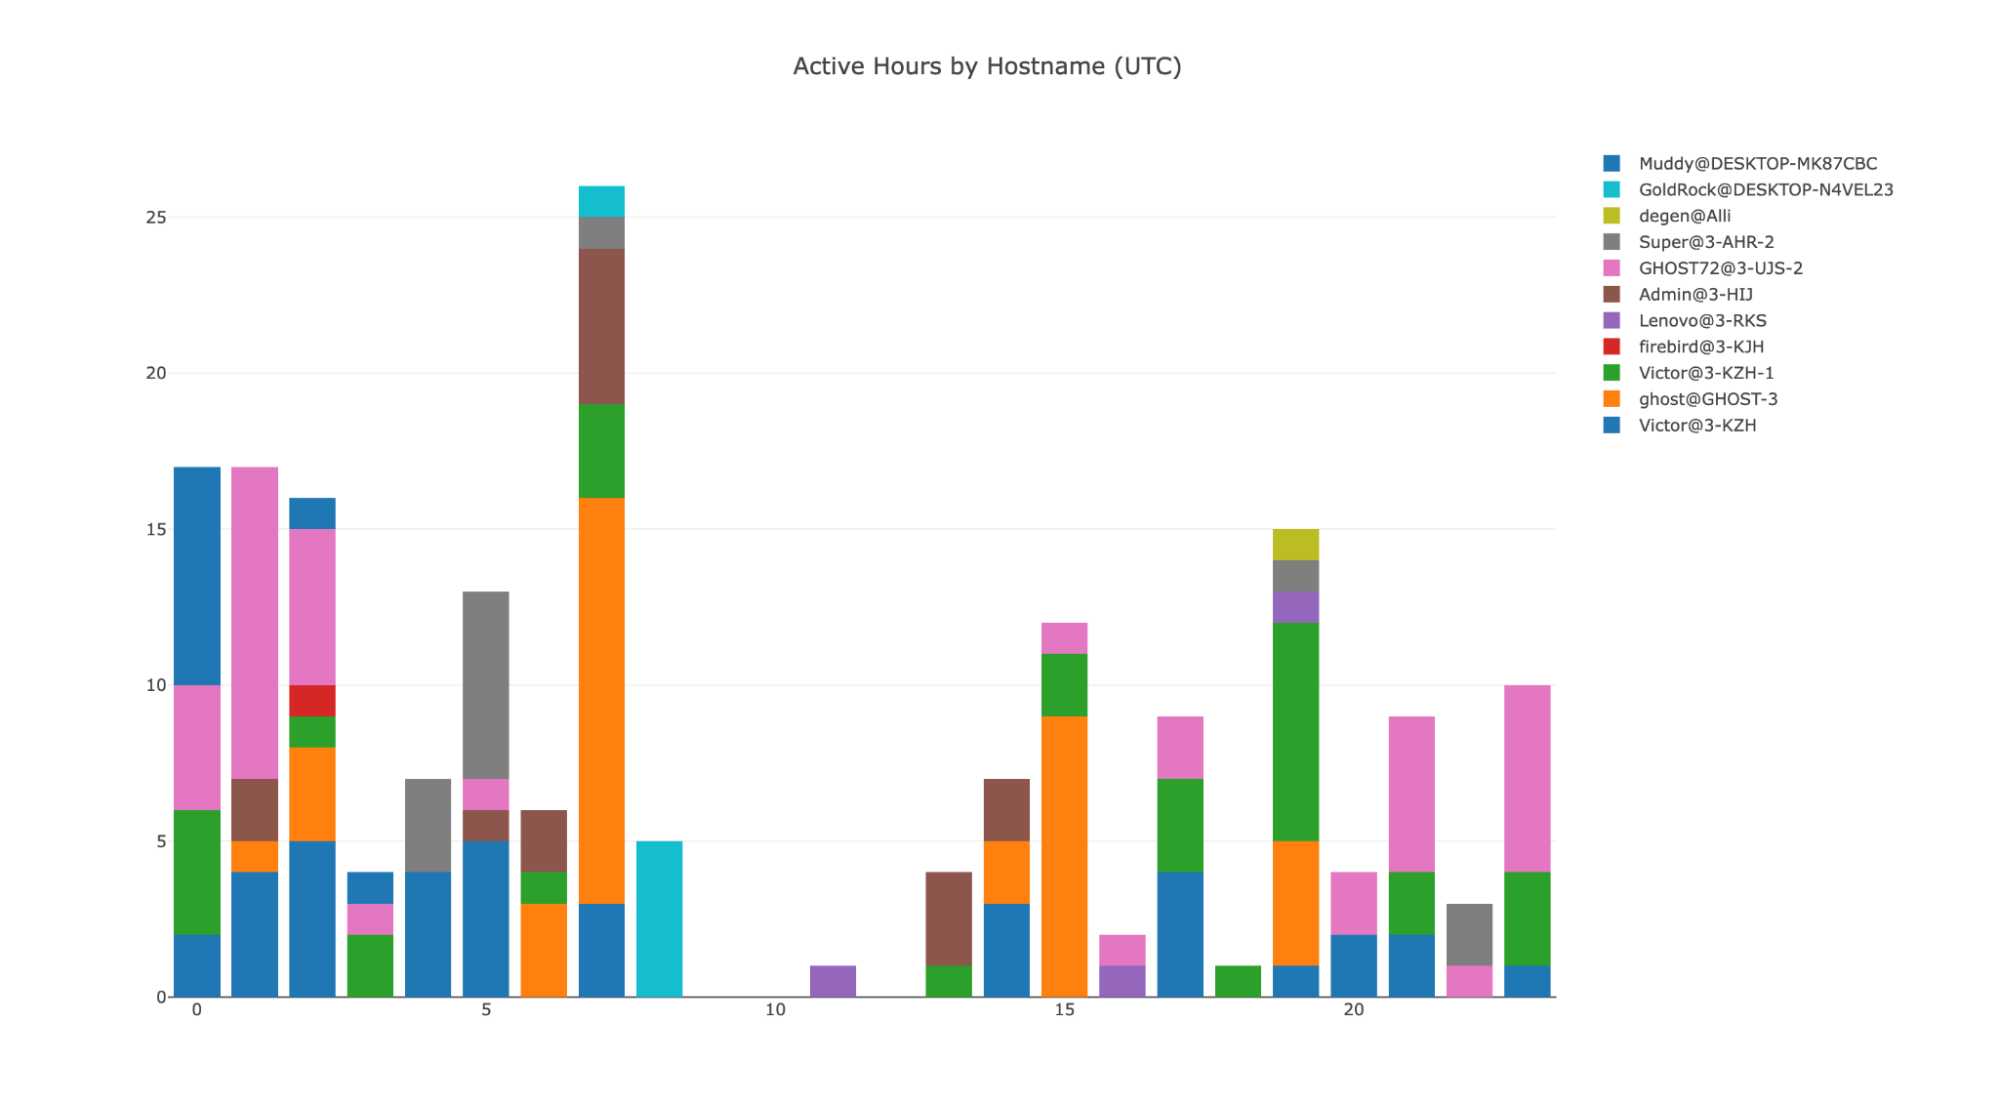
حددت BitMEX أيضاً الآلات المستخدمة أثناء التطوير. شملت الأمثلة Victor@3-KZH، التي استُخدمت مع Touch VPN وChina Mobile. استخدمت أخرى مثل GHOST72@3-UJS-2 وSuper@3-AHR-2 مزيجاً من Astrill وZoog وHotspot Shield. أظهرت السجلات حتى حسابات مستخدمين مثل Admin@3-HIJ وLenovo@3-RKS وGoldRock@DESKTOP-N4VEL23 وMuddy@DESKTOP-MK87CBC. كانت هذه على الأرجح بيئات اختبار أنشأها المهاجمون.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

جاي حميد
جاي حميد تغطي منذ 6 سنوات عملات الكريبتو، والأسواق المالية، والتكنولوجيا، والاقتصاد العالمي، والأحداث الجيوسياسية التي تؤثر في الأسواق. عملت مع منشورات تركز على البلوكشين بما فيها AMB Crypto وCoin Edition وCryptoTale في تحليلات السوق والشركات الكبرى والتنظيم والاتجاهات الكلية الاقتصادية. درست في مدرسة لندن للصحافة، وقدمت رؤى حول أسواق الكريبتو ثلاث مرات على أحد أفضل شبكات التلفزيون في أفريقيا.









