






مستغل جسر Adshares يعيد 256 ETH بعد اختراق بقيمة 628 ألف دولار بينما يحذر المحللون من عمليات انتعاش احتيالية

- عاد المهاجم وراء استغلال جسر Adshares بـ 256 إيثريوم، مما استرد حوالي 86% من إجمالي المبلغ المسروق البالغ نحو 628 ألف دولار.
- تأتي هذه الجزئية من الاسترداد في سياق اتّجاه متزايد في مجال التمويل اللامركزي (DeFi) حيث يحتفظ المهاجمون بجزء من الأموال المسروقة ويعيدون الباقي، أحيانًا بعد مفاوضات غير رسمية حول مكافآت.
- يحذّر المحلّلون المستخدمين من الحذر من بوابات الاسترداد المزيفة، وروابط التصيّد الاحتيالي، والحسابات المنتحِلة التي تظهر غالبًا بعد الاستغلاّلات البارزة.
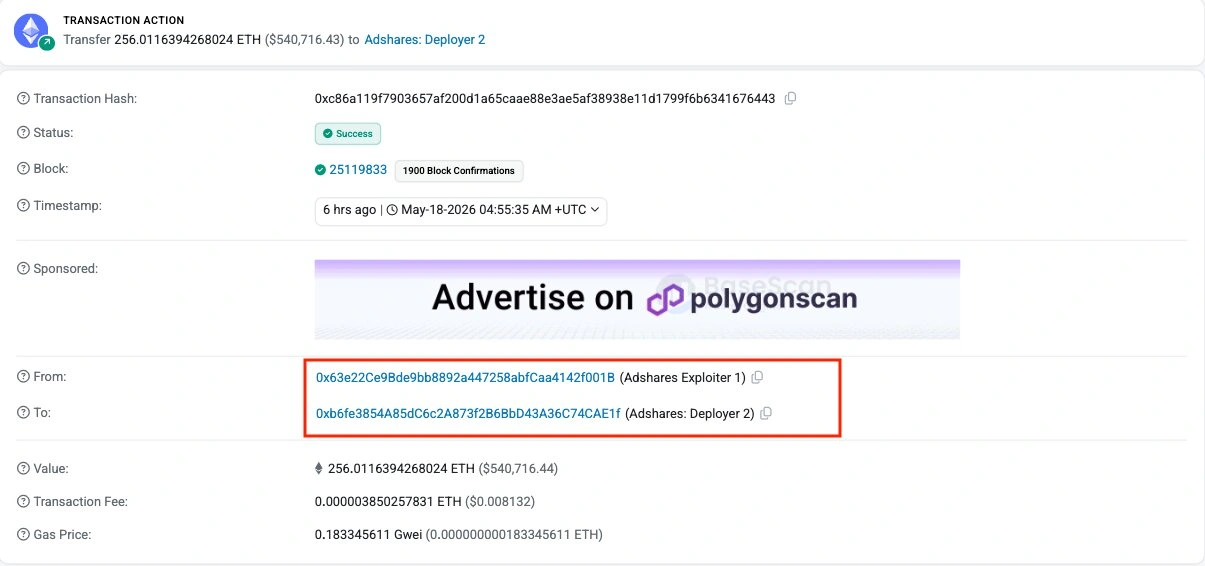
أعاد المهاجم وراء استغلال جسر Adshares في 17 مايو 256 إيثريوم (نحو 540,700 دولار) إلى عنوان منشئ المشروع، مما يغطي حوالي 86% من الخسارة المقدرة البالغة 628,000 دولار، وفقاً لـ PeckShieldAlert.
ومع ذلك، على الرغم من أخبار الـ الاسترداد الجزئي الذي يُعد شكلاً من أشكال الراحة للمشروع ومجال التمويل اللامركزي (DeFi)، الذي يشهد هجمات متزايدة من جهات خبيثة، يحذر باحثو الأمن من أن المنصات والمستخدمين يجب أن يكونوا أيضاً حذرين ومتنبهين، ففترات التعافي بعد الاختراق تجتذب أيضاً محتالين يستهدفون المستخدمين المتضررين.
كيف حدث استغلال جسر Adshares؟
وفقاً لباحث الأمن ومؤسس منصة أمان ويب3 CD Security، كريس ديور، الذي كان من أوائل من أشاروا إلى حادثة Adshares في 16 مايو، كان السبب الجذري هو فشل في التحقق من صحة الإصدار عبر الجسر.
"وقّع مُنشئ الجسر (EOA) على 3 استدعاءات لـ wrapTo() بمعرفات معاملات أصلية غير موجودة، مما أدى إلى إصدار wADS مزيفة للمهاجم. باع المهاجم wADS مقابل حوالي 148.5 إيثريوم وحوالي 305,000 دولار من USDC على شبكة إيثريوم"، كتب ديور على منصة X.
قاعدة بيانات استغلال DeFiLlama تصنف حادثة 16 مايو على أنها فشل في منطق البروتوكول باستخدام تقنية "تجاوز التحقق من الجسر"، مع إجمالي خسارة قدره 628,000 دولار على إيثريوم. وهذا يستنتج أن الثغرة كانت من طبقة التحقق من الإثبات عبر السلسلة للجسر وليست عيباً في التداول السوقي أو متعلقاً بالبيانات المالية (oracles).
تمكنت Adshares من الحصول على استرداد جزئي
إعادة المستغلين نسبة معينة من غنائمهم والاحتفاظ بنسبة أصغر ليست أمراً جديداً في مجال التمويل اللامركزي (DeFi). ومع ذلك، يبدو أن هذا المسار "الأبيض القبعات" يكتسب شعبية أكبر حيث تم تنفيذ بعض العمليات بنجاح. ويتبع استرداد Adshares الجزئي هذا النمط.
ومع ذلك، لم يتم تأكيد ما إذا كانت Adshares قد عرضت شروط مكافأة رسمية أو ما إذا كان المهاجم قد أعاد الأموال طواعية حتى وقت الكتابة.
منصة أخرى استعادت مؤخراً جزءاً من أموالها المستغلة هي TAC، وهي بروتوكول عبر السلسلة يربط بين TON وإيثريوم. بعد خسارة 2.8 مليون دولار في 12 مايو، عرضت TAC على المهاجم مكافأة بنسبة 10% لإعادة الباقي. قبل المستغل العرض، وأعاد TAC تصنيف الحدث على أنه حادثة "قبعات بيضاء"، وسحبت الدعاوى القضائية بالتنسيق مع شركاء الأمن وإنفاذ القانون.
كما مددت فريق Verus عرضاً لـ "القبعات البيضاء" للمهاجم الذي شن استغلالاً بقيمة 11.5 مليون دولار ضد المنصة، كما أفادت Cryptopolitan.
حتى الآن، لم ينشر فريق Adshares بياناً عاماً يتناول الاستغلال، أو يصدر تقريراً بعد الحادث، أو يصدر إشعاراً رسمياً بالمكافأة، أو يشارك أي شيء حول التعافي.
يجب على المستخدمين الحذر من أي معلومات لا تأتي من الحسابات الرسمية للمنصة.
فترات التعافي تولد عمليات احتيال ثانوية
لا يؤدي كل استغلال إلى استرداد؛ في الواقع، العديد منها لا يفعل، وحتى عندما تعود الأموال، فإن الاهتمام المحيط بالاختراق يخلق أرضية خصبة للاحتيال.
خلال هذه النوافذ، من الشائع رؤية زيادة في إشعارات المكافآت المزيفة، وبوابات استرداد التصيد الاحتيالي، وروابط التحقق من المحفظة التي تستهدف المستخدمين الذين يبحثون عن تحديثات التعويض.
استغلال THORChain و Verus هما أحدث الحوادث التي دفعت المحللين إلى رفع هذه الإنذارات. عانت THORChain من استغلال بقيمة 10 ملايين دولار في 15 مايو، وبعد ذلك بدأ جهات خبيثة في نشر معلومات مضللة تفيد بأن البروتوكول سيطلق منصة استرداد.
أي شخص هنا أو في الرسائل الخاصة (أو في أي مكان) يدعي أنه جزء من فريق Verus أو المجتمع ويعرض تعويضاً هو محتال، لا تتفاعل مع الأشخاص الذين يقدمون تعويضاً أو يدعون وجود برنامج تعويض، وأبلغ عنهم في Discord أو X على التوالي.
— Verus – Internet of Value (@VerusCoin) 18 مايو 2026
حذرت THORChain المستخدمين على X من أن "حسابات مزيفة ومعلومات كاذبة" كانت تنتشر حول برامج استرداد وهمية، وعروض مجانية، ومطالبات تعويض. يواجه مستخدمو Adshares نافذة خطر مماثلة الآن بعد أن لفت الاسترداد الجزئي الانتباه العام.
استغلال الجسور تستمر في التراكم في 2026
يضيف اختراق Adshares إلى عدد متزايد من الاستغلال المتعلق بالجسور. أفادت PeckShieldAlert أن الخسائر التراكمية للجسور في عام 2026 تجاوزت 328.6 مليون دولار حتى منتصف مايو، وهو رقم يشمل استغلال جسر Verus-Ethereum بقيمة 11.5 مليون دولار الذي تم الإفصاح عنه في 18 مايو.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
الأسئلة الشائعة
كيف تم استغلال جسر Adshares؟
استخدم المهاجم عنوان التحكم الخارجي القابل للتوقيع (EOA) الخاص بجسر التنقيط لتوقيع ثلاث استدعاءات لـ wrapTo() تشير إلى معرّفات معاملات لسلسلة أصلية غير موجودة، مما أدى إلى سك عملات wADS غير المدعومة على شبكة إيثريوم، ثم تم تبادلها مقابل ما يقارب 148.5 إيثريوم و305,000 دولار أمريكي من عملة USDC.
كم من أموال Adshares المسروقة تم إرجاعها؟
أفادت PeckShieldAlert بأن المستغل أعاد 256 إيثريوم، بقيمة تقارب 540,700 دولار، إلى عنوان المطوّر، ممثّلةً حوالي 86% من الخسارة المقدرة البالغة 628,000 دولار.
هل أكّدت Adshares رسميًا على عرض مكافأة أو خطة استرداد؟
اعتبارًا من 18 مايو، لم تحدد وسائل إعلام مستقلة أي تقرير تشريحي عام، أو إشعار رسمي عن مكافأة، أو بيان استرداد موقع على التوقيع من Adshares.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









