







- 俄罗斯黑客通过名为GrassCall的虚假会议应用分发恶意软件,以盗取加密钱包。
- 此次社会工程活动与网络犯罪组织Crazy Evil有关。
- 该团伙通过在社交媒体和Web3招聘网站上发布虚假招聘信息来针对受害者。
作为社会工程学活动的一部分,据报道,黑客正带着恶意意图向Web3领域的求职者发送虚假工作邀请。一款名为“GrassCall”的可疑会议应用最近被用于传播清空用户加密货币钱包的恶意软件。
据称,该欺诈行为由一个名为“Crazy Evil”的俄罗斯黑客团队实施。这个犯罪团伙专门从事社会工程学攻击,诱骗用户在Mac和Windows PC上安装受感染的软件。
Crazy Evil通常针对加密货币领域的人群,他们通过各种社交媒体网站推广虚假的工作机会和游戏。网络安全公司Recorded Future表示,已将“社交媒体上的十多个活跃骗局”与Crazy Evil联系起来。
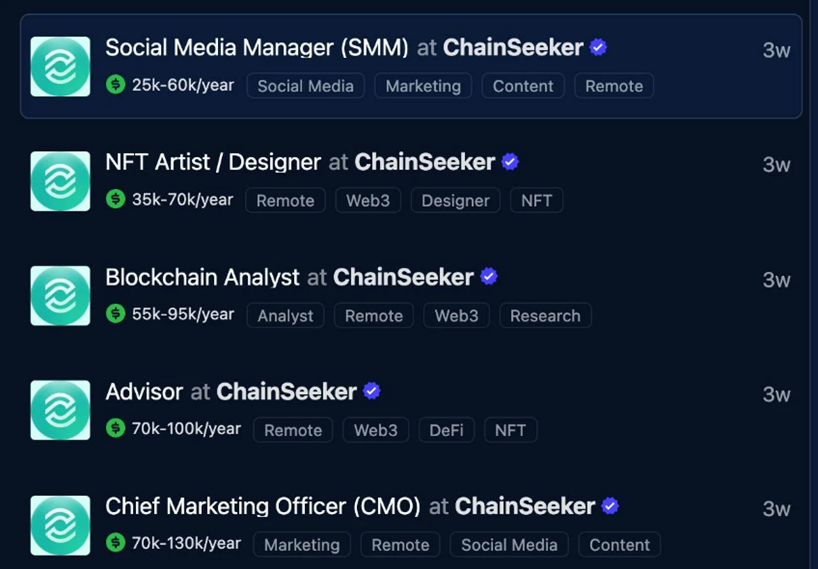
黑客为一家名为ChainSeeker.io的虚假公司发布了虚假职位
最近,有报道称另一家虚假诈骗公司浮出水面。这次,该公司被称为ChainSeeker.io,据X用户报道。
根据报道,威胁行为者在LinkedIn上为ChainSeeker.io创建了虚假公司档案,并在那里发送高级职位列表。其他发现虚假职位列表的热门招聘网站包括CryptoJobList和WellFound。
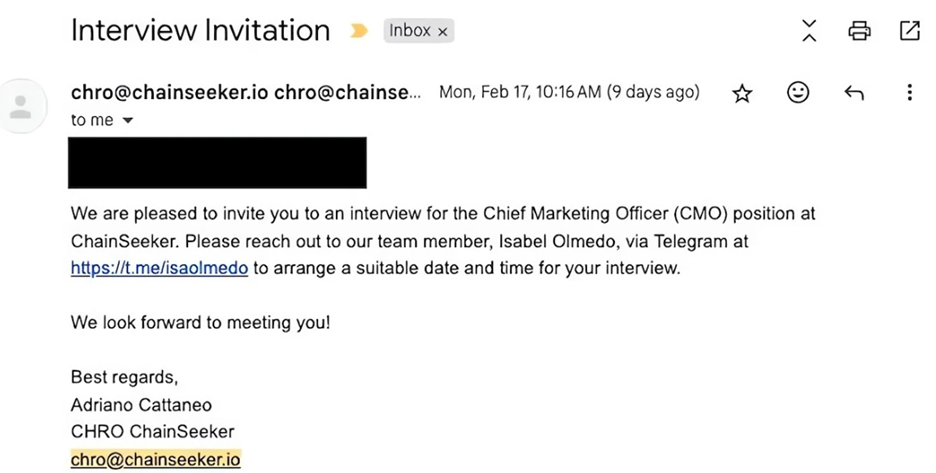
所有申请者都通过电子邮件联系,指示他们通过Telegram联系公司的营销主管。
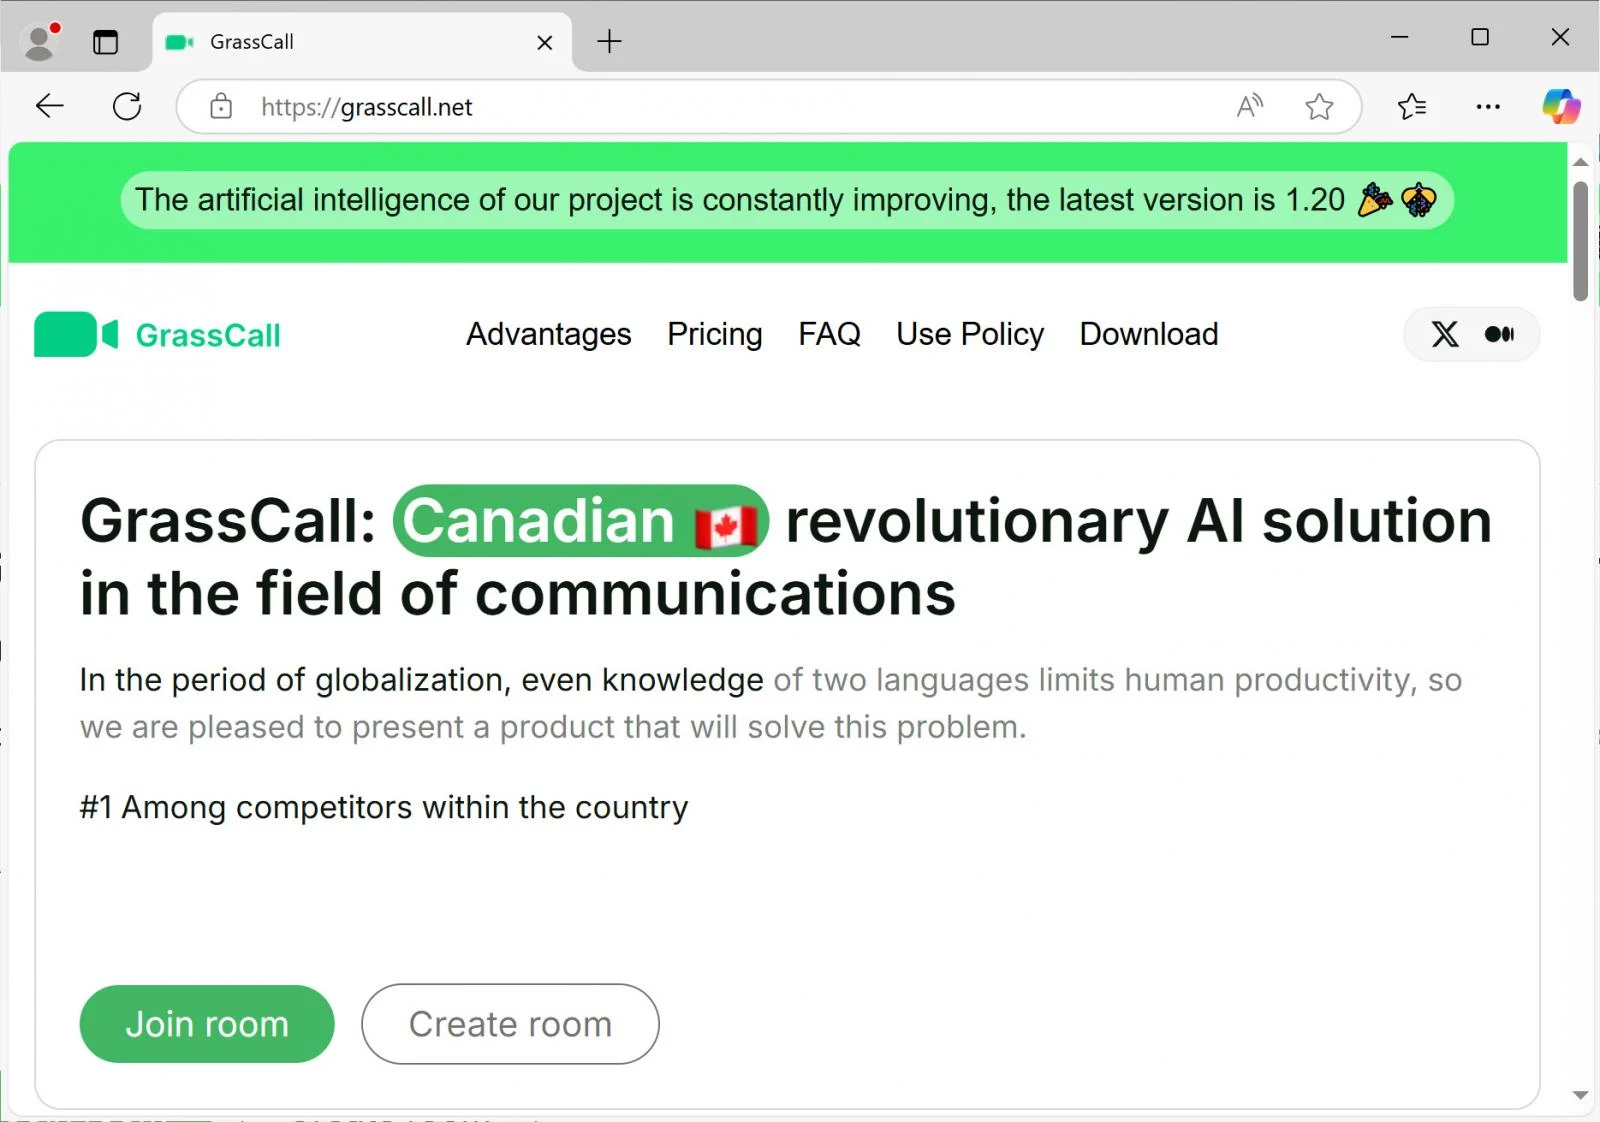
主管随后要求用户从现已删除的网站下载一个名为“GrassCall”的视频通话应用。根据用户的浏览器,该网站会提供Mac或Windows客户端。
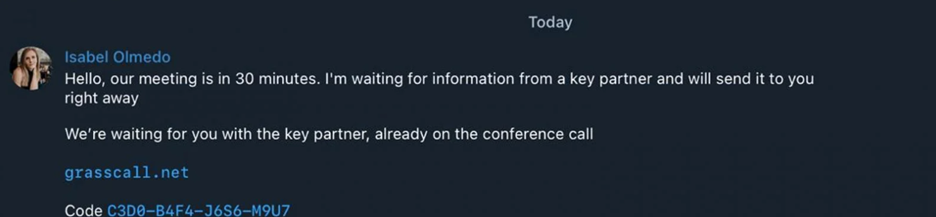
下载应用后,用户被要求输入在Telegram聊天中由CMO共享的代码。网站随后提供Mac“GrassCall_v.6.10.dmg”[VirusTotal]客户端或Windows“GrassCall.exe”[VirusTotal]客户端。一旦输入正确的代码,两个应用都会安装信息窃取器,如Windows上的Rhadamanthys、远程访问木马(RATs)或其他恶意软件。在Mac上,会安装Atomic (AMOS) Stealer恶意软件。
安装后,病毒会收集存储在在线浏览器和Apple Keychain中的钱包地址、身份验证Cookie和密码。被盗信息会被上传到服务器,并发布在恶意行为者拥有的Telegram频道上。
如果发现钱包,黑客会使用暴力破解方法破解密码并清空用户资产。从这些资产中,黑客会支付给让不知情受害者下载恶意应用的用户。
根据公开发布的支付信息,Crazy Evil成员显然每名受害者能赚取数万美元。
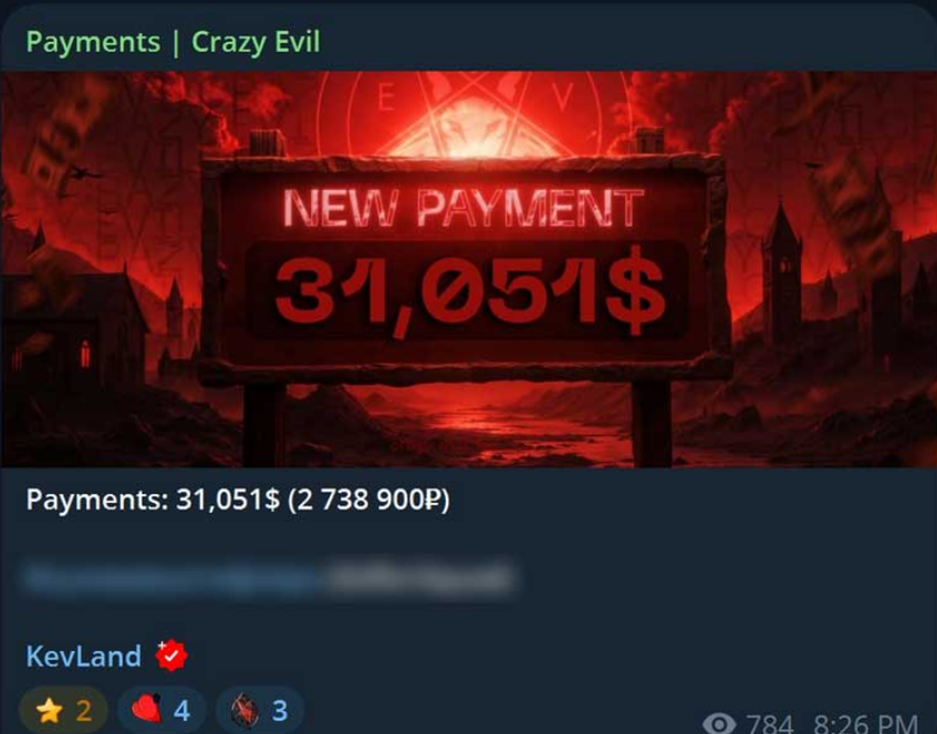
许多用户分享了他们在申请此类诈骗职位后的经历。LinkedIn用户Cristian Ghita在平台上发帖称:“从几乎所有角度来看,它看起来都很合法。甚至视频会议工具也具有几乎令人信服的网络存在感。”
据报道,黑客已转向新的社会工程学活动
网络安全研究员, Gonjxa, 还发现了名为Gatherum和VibeCall的可疑会议应用。Gatherum曾在Crazy Evil的一个子组“Kevland”进行的先前活动中被使用。有趣的是,这两个应用的品牌标识与GrassCall几乎相同。现在,诈骗者已转向他们的新活动VibeCall,该活动目前正在Web3求职者中传播。
作为对此攻击在网上受到关注的回应,据报道,大多数招聘网站已下架Chain Seeker的职位发布。
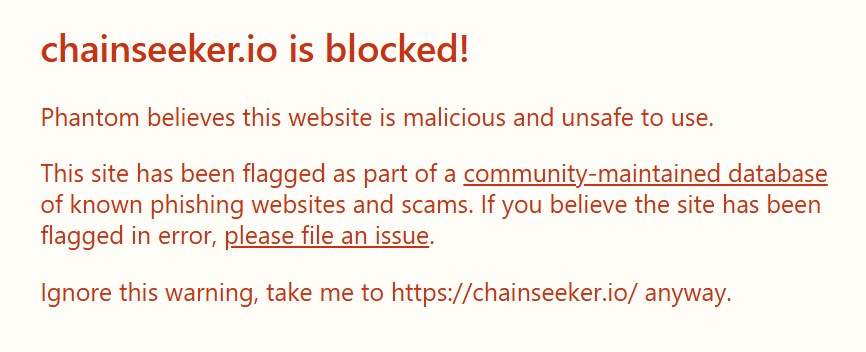
LinkedIn搜索结果不再返回与Chainseeker.io相关的任何职位帖子。同时,其网站已在社区数据库中被标记为可疑。此外,该公司员工的LinkedIn账户均已被删除。建议已与诈骗者互动或在设备上安装了可疑应用的用户更改密码和身份验证令牌,并将加密货币转移到新钱包作为预防措施。还建议在所有支持此功能网站上通过身份验证应用开启双重身份验证。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Shummas Humayun
Shummas 曾是一名技术内容撰稿人和研究员。









