








- 朝鲜黑客利用虚假 Zoom 会议邀请针对 Web3 初创公司。
- NimDoor 恶意软件家族使用高级编程语言对 Mac 发起攻击。
- 攻击者窃取受害者的浏览器数据、密码和 Telegram 消息。
朝鲜黑客发起了一场针对 Web3 和加密货币公司的复杂恶意软件活动,使用的是 NimDoor 恶意软件。
SentinelLabs identified 先进的攻击方法,结合社会工程学与复杂的编程技术,以渗透 Mac 系统并窃取敏感信息。
朝鲜黑客通过虚假的 Zoom 会议更新欺骗受害者
朝鲜攻击者首先伪装成已知联系人,通过 Telegram 消息发送请求,随后要求受害者通过 Calendly 调度页面组织会议。受害者会收到电子邮件邀请,下载看似合法的 Zoom 软件更新,其中嵌入了伪造的 Zoom 会议链接。
攻击者构建包含恶意文件的域名,这些文件被呈现为 Zoom 支持更新文件,域名名称旨在模仿实际的 Zoom 会议 URL。伪造的域名包含诸如 support.us05web-zoom.forum 和 support.us05web-zoom.cloud 等变体,这些与用户熟知的实际 Zoom 网络域名非常相似。
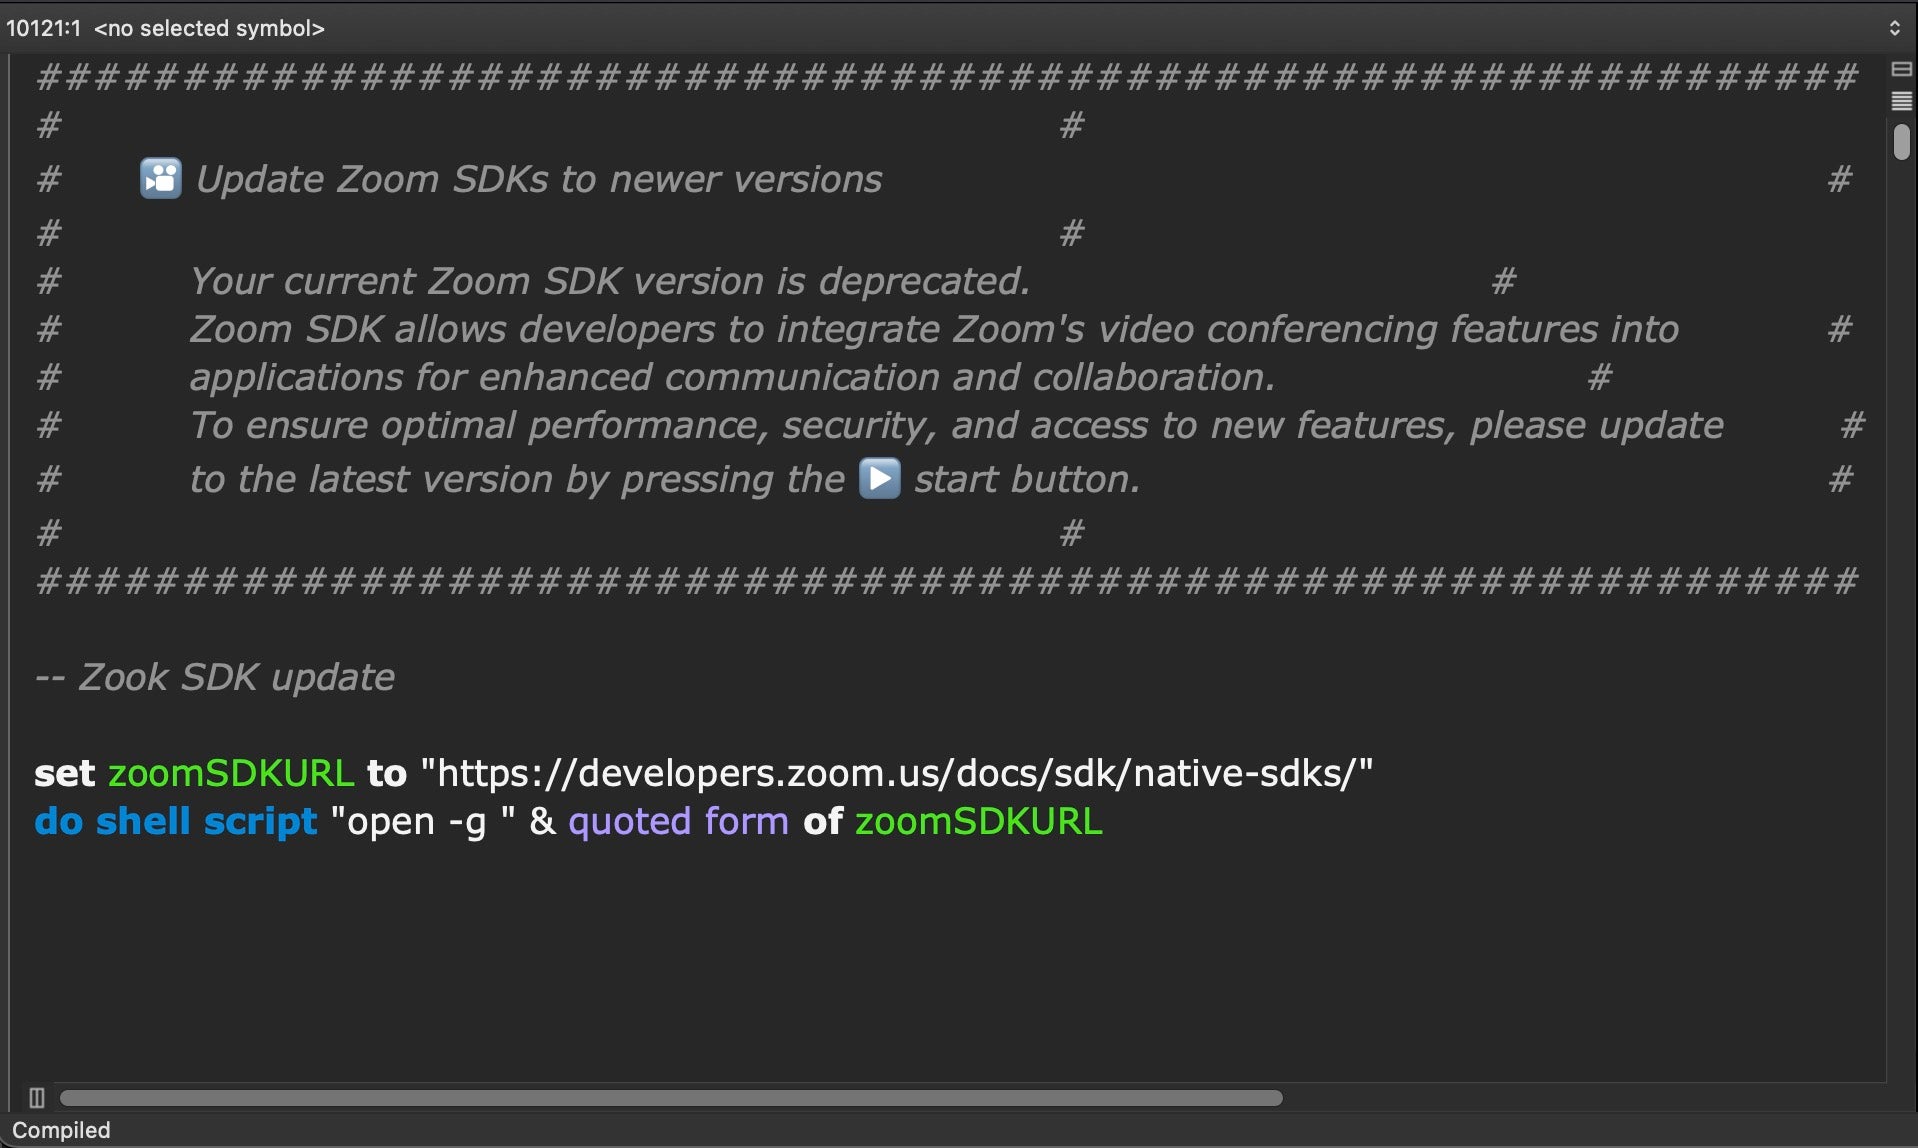
攻击程序包含数千行空白空间以隐藏其目的,使其看起来比简单的攻击程序更大、更自然。隐藏在这些程序中的只有三行攻击代码,用于从黑客运营的服务器下载并运行其他攻击模块。
SentinelLabs 研究人员发现了同一攻击者使用的多个并发域名,这表明这是一场大规模的活动,影响了众多受害者,并为每个受害者定制了网络地址。伪造更新文件中的拼写错误,如将 “Zoom SDK Update” 误写为 “Zook SDK Update”,更容易被安全研究人员检测和追踪。
一旦受害者执行了伪造的更新,恶意软件就会加载一个带有 HTML 文件的合法 Zoom 重定向 URL。这使初始感染看起来是合法的,同时在后台隐蔽地启动主要攻击组件。其目的是误导受害者,让他们相信他们成功执行了标准的软件更新过程。
NimDoor 恶意软件窃取密码和个人数据
NimDoor 恶意软件活动在成功感染受害者计算机后,使用两条独立的攻击路径。第一条路径专注于窃取个人信息,包括来自流行应用程序的密码、浏览器数据和聊天记录。第二条路径通过隐藏的后台程序建立对受损系统的长期访问权限。
恶意软件针对多种网络浏览器,包括 Google Chrome、Firefox、Microsoft Edge、Brave 和 Arc,复制存储的密码、浏览历史和保存的登录信息。它还窃取存储在 Mac 电脑内置密码管理系统中的系统密码,并复制显示用户运行过哪些程序的历史命令文件。
一个专门组件专门针对 Telegram 消息数据,窃取加密聊天数据库和解密密钥,使攻击者能够离线阅读私人对话。被盗的 Telegram 信息包括加密消息文件和解锁及阅读这些消息所需的特殊密钥。
所有被盗信息通过加密连接打包并发送到攻击者控制的服务器。恶意软件在受感染计算机上创建隐藏文件夹,以临时存储复制的数据,然后再进行传输,使用的名称旨在看起来像合法的系统文件。
该攻击使用许多安全程序难以检测的高级编程语言,包括 Nim 和 C++。恶意软件包括有助于其避免被安全软件检测的功能,例如通过加密网络连接通信,并使用看起来合法的文件名和位置。
攻击者设计该恶意软件专门在 Mac 电脑上运行,利用内置的 Mac 功能来隐藏其活动并维持对受感染系统的持久访问。
高级持久化方法确保恶意软件存活
NimDoor malware 包括在用户重启系统或尝试删除恶意软件后,保持对受感染计算机访问权限的方法。攻击者采用了一种巧妙的方法,每当用户尝试终止或删除恶意软件时,它都会自动重新安装。
当用户尝试停止恶意软件进程或关闭计算机时,恶意软件会捕获这些终止信号,并立即在受感染系统的隐藏位置写入自身的备份副本。这导致试图删除恶意软件实际上会触发其重新安装过程。
恶意软件创建名称看似合法的系统文件,例如创建以 Google 服务命名但拼写略有不同的文件夹,用户通常不会注意到这些细微差别。这些假文件获得自动启动权限,导致计算机每次启动时恶意软件都会运行。
一个关键组件充当轻量级监控程序,每 30 秒与攻击者服务器进行一次连接,发送关于正在运行程序的信息并等待新命令。这种监控通过看似无害的连接进行,这些连接看起来类似于正常的网络流量。
恶意软件还包括在完全激活之前的 10 分钟延迟,这有助于它避免被扫描立即可疑行为的安全软件检测到。这种延迟使恶意软件看起来像一个需要时间启动的正常程序。
这些由 North Korean hackers 实施的持久化方法使得普通用户很难完全删除恶意软件。通常还需要专业的安全工具或专业协助才能彻底清理受感染的系统。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Vignesh Karunanidhi
Vignesh 是一位加密货币内容作家、记者、内容编辑和社交媒体经理。他拥有商学硕士学位,在科技、机器人、商业和人工智能新闻领域积累了丰富经验。过去 6 多年间,他曾服务于 Watcher.guru、BeInCrypto、CoinGape、Milkroad 及 Airdrops 等平台。









