








- 据报道,冒充交易机器人的以太坊 drainer 已从加密货币用户处窃取超过 90 万美元。
- 恶意智能合约使用混淆技术来隐藏攻击者的钱包地址。
- 诈骗者利用老旧的 YouTube 账号和 AI 生成的视频来增加可信度。
SentinelLABS报告称,加密货币骗局使用虚假交易机器人来窃取以太坊和其他币种。据报道,骗子使用旧的YouTube账户和战略性放置的评论,通过社交媒体和视频内容分发针对加密货币交易者,制造虚假的合法性感知。
威胁行为者通过针对用户的YouTube视频宣传虚假加密货币交易机器人。视频解释了如何在Remix Solidity编译器上部署智能合约,骗子将这些工具呈现为合法的套利或MEV机器人以获利。
骗子使用YouTube视频分发虚假MEV交易机器人
视频显示,骗子刻意使用较旧的YouTube账户来显得可信。首先,骗子发布加密货币新闻播放列表和无关内容,以提高账户排名,使账户看起来像受信任的、合法的加密货币来源。
许多视频基于音频和视觉特征看起来是AI生成的。叙述者的声音也不自然,且只直视镜头。在这些虚假演示中,从未一致出现侧面角度。
通常,与聘请人类演员制作视频相比,AI生成的内容可以节省成本。最成功的骗局视频并未使用AI生成。这个特定的视频从受害者那里窃取了超过90万美元的资金。
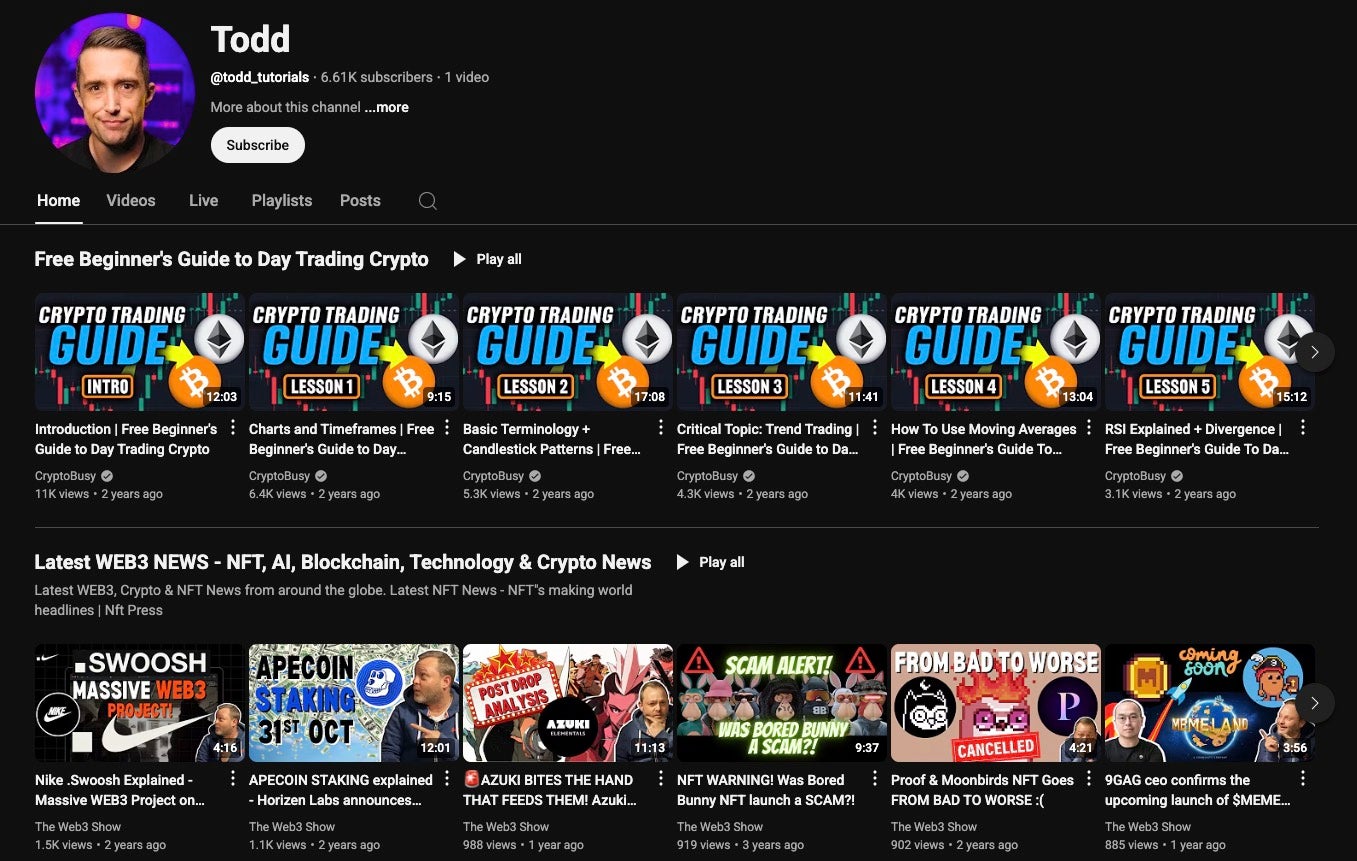
一个YouTube频道@todd_tutorials发布了恶意合约的分步部署说明。该视频在研究开始后变为私密,但显示了AI特征。另一个频道@SolidityTutorials在2024年4月的演示中展示了类似内容。
@Jazz_Braze创建了最成功的骗局视频,标题为“MEV机器人教程”。该视频获得了387,000多次观看,看起来比其他视频更合法。该账户在2022年至2024年间上传了近100个流行文化视频。
账户运营商可能通过持续上传建立了信誉。旧的YouTube账户在Telegram频道上以6美元到数千美元的价格出售。评论部分通过审核保持压倒性的正面,自动过滤负面反馈。
恶意智能合约隐藏攻击者地址
虚假交易机器人包含用Solidity编程语言编写的恶意智能合约。这些合约针对以太坊和其他区块链网络进行资金窃取。攻击者使用不同的混淆技术来隐藏他们的钱包地址,以免受害者发现。
攻击者控制的钱包地址隐藏在智能合约代码中,使得检测变得困难。SentinelLABS在不同合约中发现了多种混淆方法,包括XOR操作。字符串连接和大十进制转换也有效地隐藏了攻击者钱包。
这些合约看起来像是监控交易所之间价格差异的合法MEV机器人。受害者相信他们正在部署用于自动交易的有利可图的套利工具。
存在多个独特的攻击者地址,使得不清楚有多少行为者在操作。同一个钱包一致地出现在几个武器化的智能合约中。
骗局窃取了超过900,000的以太坊
骗局活动在不同操作中取得了不同程度的财务成功。2025年4月的一次近期骗局从受害者那里获得了价值约28,000美元的7.59以太坊。SolidityTutorials视频骗局净赚了4.19 ETH,总值约为15,000美元。
Jazz_Braze的视频活动脱颖而出,成为最具盈利性的项目,带来了巨额回报。攻击者的钱包从合约存款中收集了244.9 ETH,价值约902,000美元。这些资金随后通过批量转账被提取到其他地址。
被盗资金在收集后转移到了24个不同的以太坊地址。攻击者将资金分散到多个钱包中,以避免被检测和追踪。这种分布模式表明骗局背后存在复杂的洗钱操作。
自2024年初以来,各种骗局以不同的成功率运营。骗局继续通过社交媒体平台针对新受害者。攻击者通过删除负面评论来管理评论区,以维持虚假的合法性。
当YouTube评论被审查时,用户通常会转向Reddit等平台。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Vignesh Karunanidhi
Vignesh 是一位加密货币内容作家、记者、内容编辑和社交媒体经理。他拥有商学硕士学位,在科技、机器人、商业和人工智能新闻领域积累了丰富经验。过去 6 多年间,他曾服务于 Watcher.guru、BeInCrypto、CoinGape、Milkroad 及 Airdrops 等平台。









